点一次"别再问了",密码明文躺上GitHub:3步自查
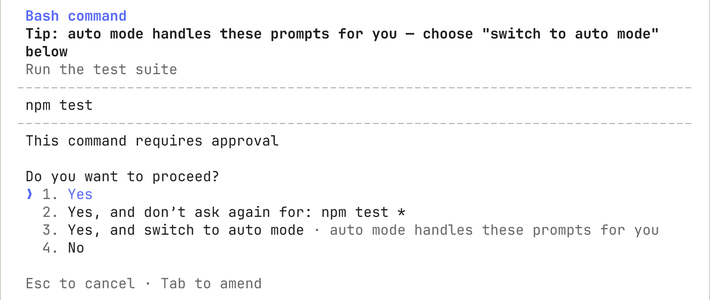
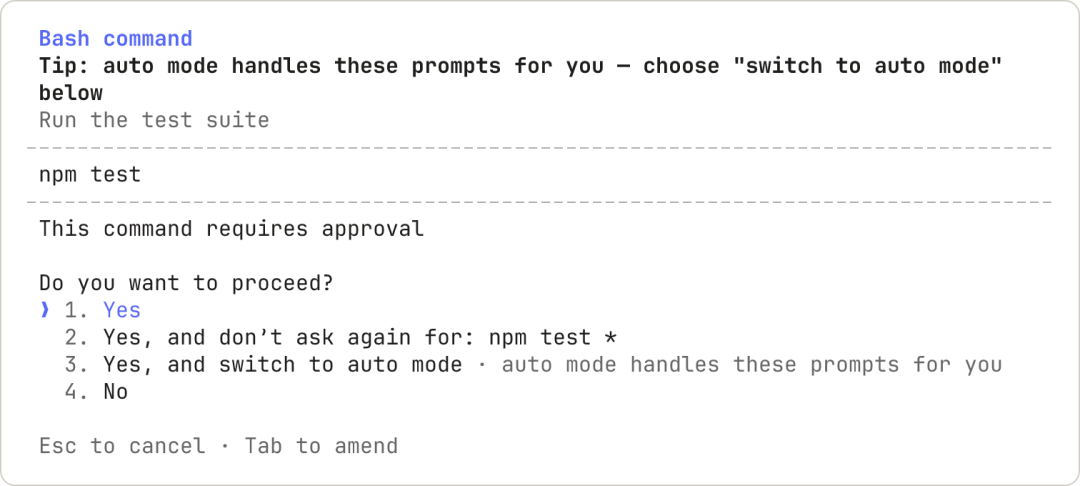
如果你天天让 Claude Code 替你跑命令,多半点过这个按钮:Yes, and don’t ask again。 11 月 5 日,安全公司 Apiiro 在公开 GitHub 上翻出 1,122 个文件藏着真实的数据库密码、服务器登录口令和云服务密钥,源头就是这个"顺手"的批准。知乎知乎
泄露不是因为 AI 嘴快,是因为"记录"。 Claude Code 每次执行命令前都会先问你,点一次"别再问了",批准过的那条命令就被原样写进项目目录的 `.claude/settings.local.json`,变成放行规则。命令要是长这样——`mysql -u root -p你的真密码`——密码就跟着明文进了这个文件。知乎知乎
更别扭的是保护方式。 文件首次创建时,Claude Code 只把它加进你这台机器的全局 git 忽略,项目自己的 .gitignore 里根本没有它——换台电脑、重新 clone、文件夹后来才变成仓库,这层忽略当场蒸发。知乎
也别迷信扫描器。常用的两个密钥扫描工具 gitleaks 和 TruffleHog,分别只认出 564 份和 643 份,215 份两家全漏——密码夹在一条普通命令中间,看着就像一个普通单词。知乎
密码之外,Claude Code 这个月还栽在邮箱上。有用户分析程序代码发现,客户端会从本地登录信息中读取账户邮箱,再将其加入模型上下文。初衷是避免模型在 @author 标签里编造姓名,模型却有时会把它当成网站要求的联系方式,跟着请求一起外发。知乎
8 月 17 日发布的 v2.1.234 已明确指示:除非用户要求,不得将邮箱发送给无关服务。可 9 月到 10 月,用户仍在 crates.io、维基百科乃至美国 SEC 的请求记录里抓到外发。知乎
11 月 3 日,v2.1.317 上线默认启用的隐私检查,检测到可能外发邮箱就先征求用户确认。知乎
11 月 6 日,工程师 Lydia Hallie 公开道歉,承认现有检查仍会漏掉部分请求,下一版将从模型上下文中移除账户邮箱。知乎
有用户在 Hacker News 称每天收到数十封诈骗邮件,但原帖并未提供这些邮件与此次泄露直接相关的证据。知乎
企业侧已经动手。据彭博 11 月 2 日报道,高盛更新内部指引,把 Claude Code 和 GitHub 相关工具改成只给工程师用,此前银行家和交易员已用了好几个月。知乎
连 Linus 都用它改过内核:10 月 13 日提交的一组 10 个补丁,把合成基准的吞吐量提升了 23 倍,合入前却被维护者揪出一个连他和 AI 都没发现的 Bug。知乎
这次漏的不是模型,是权限层。 照例三步自查:
输入 `/permissions`,看清现在放行了哪些规则、分别来自哪个文件。知乎
搜到带密钥的 `settings.local.json`,先轮换文件里出现过的密码、密钥,再去清仓库——删当前分支不够,历史和 fork 还在。知乎
放行"一类操作"而不是"一条命令":批 `Bash(npm run:*)` 这种模式,密钥只进环境变量或密钥管理器。
工具照用,额度照烧。"别再问了"可以留着,但只该给安全的重复操作,不该给带着秘密的那一条。













