

最近一周,iPhone 玩机圈基本坐了一趟过山车。
周一还在群里分享怎么侧载 GestaltX 给国行手机开满血苹果智能,下周一工具就没了——苹果把这个漏洞修了。而手机里囤币的人,却在拍手叫好。同一个漏洞,两种命运,你的 iPhone 现在必须站队。
漏洞名叫 worse_query,「不用越狱」才是它的杀伤力
worse_query 沙盒逃逸漏洞在 11 月 10 日前后被公开。它不走传统越狱路线,而是直接撬开 App 之间的隔离墙:侧载进去一个 IPA,就能越界读写其他 App 的文件,甚至系统配置文件——不需要 Root,也不需要越狱。小红书知乎
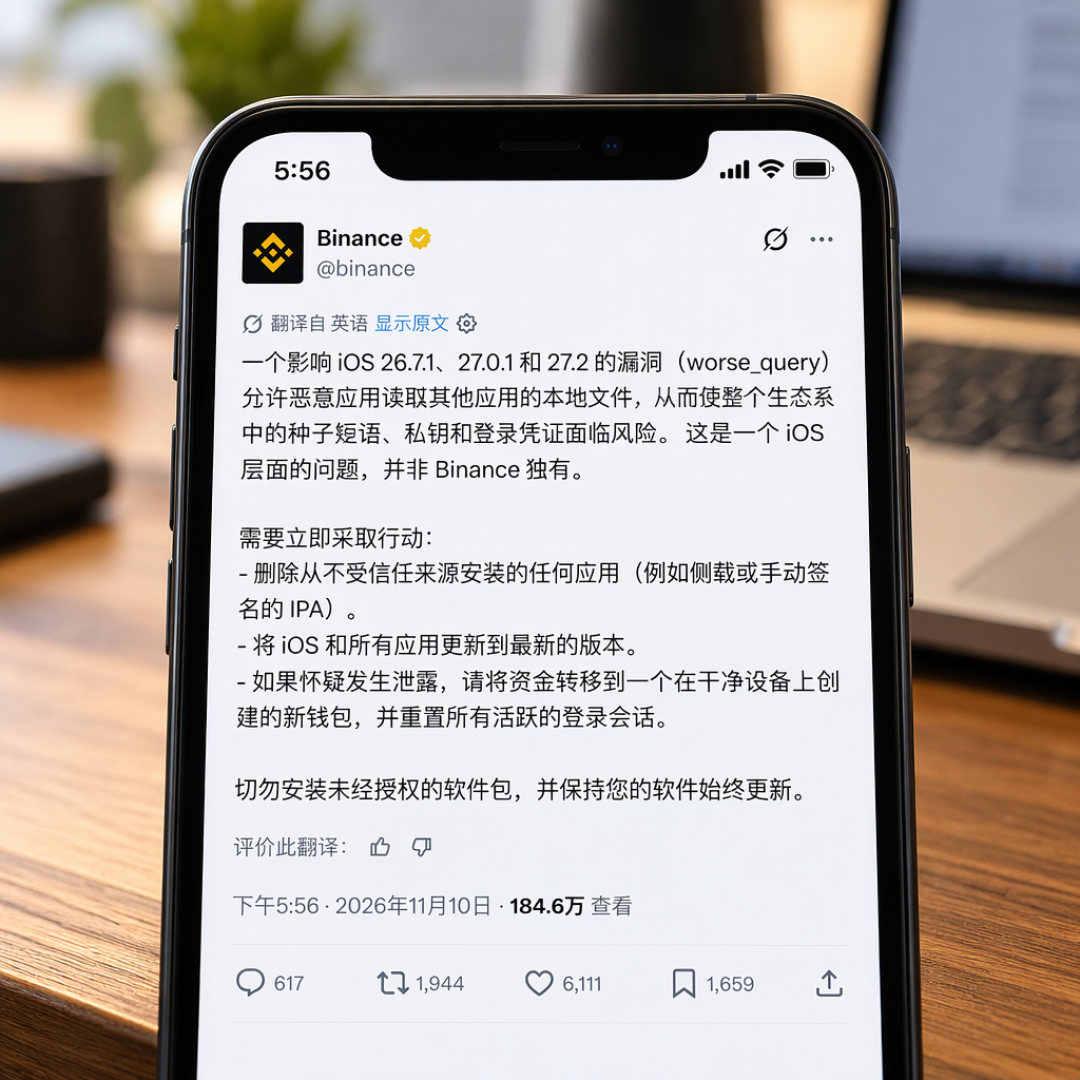
最先拉响警报的是币圈。11 月 10 日,币安在 X 上发出警告:iOS 26.7.1、27.0.1 和 27.2 均中招,恶意 App 一旦装上,钱包存在本地的助记词、私钥可能被直接读走。有人形容得很直白:你的 iPhone,可能正在替恶意软件打开其他钱包的保险柜。好在触发条件也明确:得是侧载的 App 才中招,App Store 里下载的不受影响,到现在也没有公开确认的实际被盗案例。但只要你装过来源不明的 IPA,就还在风险范围内。知乎小红书哔哩哔哩小红书
玩机侧:几天催生一批免越狱神器
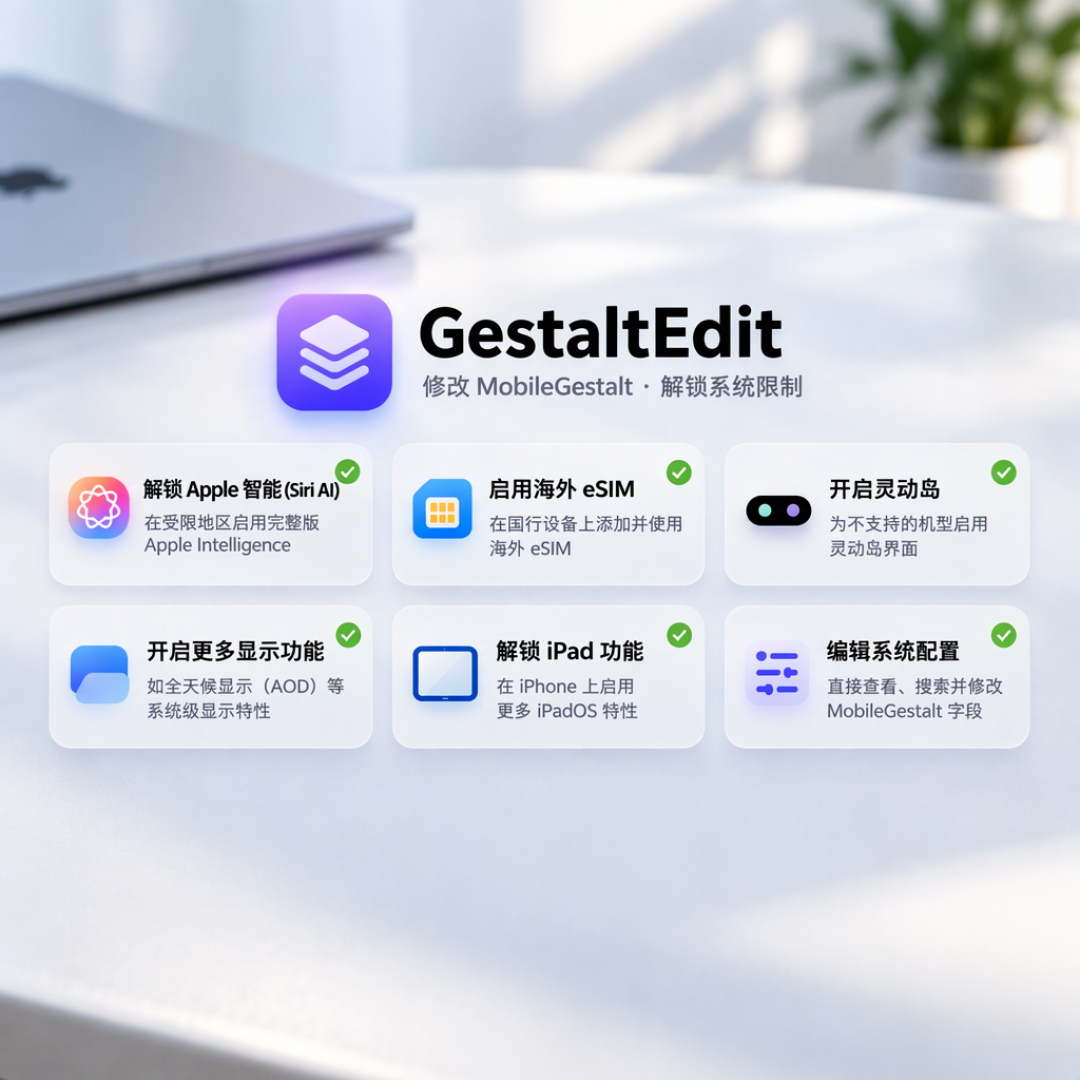
同一个漏洞,在玩机的人手里成了许愿机。GitHub 开源项目 GestaltX 修改 MobileGestalt 系统配置,把国行 iPhone 识别成美版,直接解锁满血版 Apple Intelligence,AI 扩图、自然语言创建快捷指令一并到位。甚至有实测博主给国行 iPhone Air 添上了海外 eSIM。WQ Files 等一批免越狱工具也在几天里扎堆冒出来。知乎知乎小红书
门槛低得出奇:iPhone 15 Pro 及以上、iOS 27.x,用 SideStore 侧个载就完事,iOS 26 反而不支持。知乎
但坑也是真的:已经开了国行苹果智能的设备会旧模型缓存冲突,国际版激活失败、模型下载失败的情况都有出现。知乎
苹果的回应:7 天,直接修掉
前几日推送的 iOS 27.3 beta 2 中,安全研究员 forcequit 确认苹果低调修复了 worse_query。公开一周,工具被判了死刑。知乎
结果就是:GestaltX 再也读不到系统配置文件,之前开的全天候显示一并收回,WQ Files 也在更新说明里确认受影响。知乎
"别升级、停在 27.3 beta 1 之前保工具"的攻略随即在玩机圈流传。这就是两类人命运的分岔:玩机的想停在旧版保工具,囤币的必须升新版保资产。知乎
你该站哪边?三步动作清单
先查版本:打开「设置 → 通用 → 软件更新」,看看自己实际装了什么系统,旧 iPhone 升不了最新版的,也值得查有没有适用的安全更新。能升到 27.3 及以后的,这个漏洞就跟你无关了。知乎
手机里有数字资产的,别犹豫:升级、别碰来路不明的 IPA。助记词永远不要拍照或存进备忘录;真怀疑泄露了,就在可信设备上生成新钱包并转移资产。而 Face ID 只保护手机本身,拿到密钥的人可以在另一台设备上直接控制钱包。按币安方面的说法,该攻击需要先在手机上装好恶意工具,对普通用户风险有限。真正要命的是手滑装过 IPA 的人。知乎知乎
只想玩满血 AI 的,可以再观望:iOS 27 越狱消息最近确实不少,但至今全是演示为主、公开工具没放出。这茬免越狱野生工具稳定性本来就差,别拿主力机赌。知乎
worse_query 的生死一周说明了一件事:现在 iOS 玩机圈真正的看点,已经不是谁拿到了 root,而是一个漏洞能活多久才被发现。这次是一周,下次未必。
当前文章无评论,是时候发表评论了