








 深耕数码、AI兴趣领域





31
52
勒索病毒来袭你怕不怕?NAS从零部署『雷池』防火墙实战
2026-11-13 14:39:40
0点赞
0收藏
0评论
哈喽小伙伴们好好,我是Stark-C~
最近一段时间,群晖爆发的大规模勒索病毒貌似搞得NAS圈都不太平。因为目前市面上的NAS系统,底层基本都和群晖一样基于Linux构建,所以理论上来说,哪怕不是群晖,也都有遭遇漏洞攻击、暴力破解甚至勒索软件入侵的风险。
然后回过头来分析下这次的群晖事件,说实话翻车的很多都还是玩NAS的老司机了。按说他们基本上都会有一定的安全意识,但结果大家也看到了,中招的人实在太多了!
我想说的是,连老司机都能翻车,这两年新增这么多的NAS新用户,是不是更应该提前做好防范?所以说,与其等待,还不如给NAS提前筑起一道安全防线。
而我今天要给大家分享的一个在全球都相当火爆的开源网络安全项目——雷池(SafeLine),就是我个人认为目前最适合很多NAS用户值得体验的安全防护方案之一。
话不多说,今天就手把手教大家,怎么在自己的NAS上,将雷池服务部署下来!
关于雷池
🔺雷池的英文名字叫“SafeLine”,来自国内领先网络安全厂商“长亭科技”。从官网上就能看出,官方给它的定义就是“基于智能语义分析的下一代Web应用防火墙”(WAF),并且它的目标就是“不让黑客越雷池一步”(嗯,原来“雷池”的名字就是这么来的呀~)
它是干什么的呢?简单来说,它就是专门保护网站和Web应用安全的。我们可以把它理解为我们楼下的“小区门禁”,正常访客可以自由进出,而那些恶意访客,比如说恶意扫描、爆破工具、漏洞攻击等,则会被提前识别并拦截下来。
和其它WAF所不同的是,雷池的这个防护是基于智能语义分析引擎,也就是说,它并没有匹配固定规则和特征,而是通过自主分析来判断访问到底是干什么,所以相比传统WAF,它不仅能更准确地识别恶意攻击行为,还能减少误拦截正常用户访问的情况。
也正因为如此,雷池非常适合站长、独立开发者、运维人员以及中小企业主使用。不管是个人博客、企业官网、在线商城什么的,都能够通过雷池获得额外的安全防护。
那NAS能用上它吗?必须的。无论是管理后台、Docker应用,还是部署好的各类服务,说白了不属于通过浏览器访问的Web服务吗?所以我们也可以通过雷池把它们统一保护起来,让这些服务先经过雷池检测,相当于为它们增加一道额外的安全防线。
雷池的主要功能与用途:
Web 攻击防护:防御 SQL 注入、XSS(跨站脚本)、命令注入、代码注入等四十余种常见攻击。
CC / 速率限制防护:通过限制访问频率,缓解 CC 攻击、暴力破解和流量激增等问题。
Bot 与爬虫防护:通过人机验证和动态防护(对 HTML/JS 代码进行动态加密)等技术,有效阻断恶意爬虫、扫描器和自动化攻击工具。
身份认证:为网站增加一道访问认证,解决“未授权访问”的安全隐患。
API 安全防护:自动发现 API 资产,并对其进行安全治理
至于更具体的功能介绍和使用教程,雷池官网其实都已经讲得非常详细了,有兴趣的小伙伴可以直接移步官网,咱们今天的重点就是教大家怎么在自己的NAS上把雷池成功部署下来!
雷池官网:https://waf-ce.chaitin.cn/
雷池部署
1,部署的环境依赖和要求:
需要说明的是,想要把雷池部署在自己的服务器或者NAS上,首先要确保系统环境符合以下要求:
操作系统:Linux
CPU 指令架构:x86_64, arm64
CPU 指令架构:x86_64 架构必须支持 ssse3, 推荐支持 avx2指令集
软件依赖:Docker 20.10.14 版本以上
软件依赖:Docker Compose 2.0.0 版本以上
最低资源需求:1 核 CPU / 2 GB 内存 / 5 GB 磁盘
对于目前市面绝大多数的NAS来说,只要NAS支持Docker,基本上就是可以支持雷池部署的。(对,你没看错,其实绝大多数ARM处理器的NAS,只要是支持Docker,也能部署雷池)
2,部署前的确认工作:
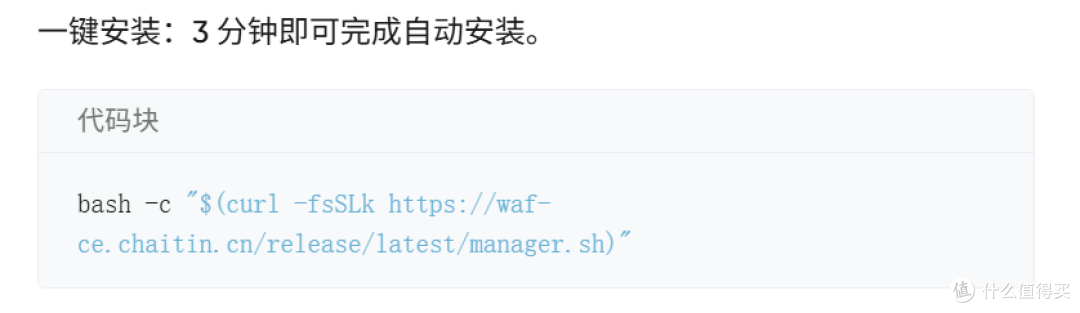
🔺官方给的部署方案最简单,也是最适合新手小白的是使用一条命令自动化安装,不过对于NAS来说,这个命令也并非直接复制粘贴就能无脑使用。就比如说我即将演示的威联通NAS,在部署的时候就有几个需要注意的地方。
(接下来的操作思路是一样,但不要直接抄作业~)
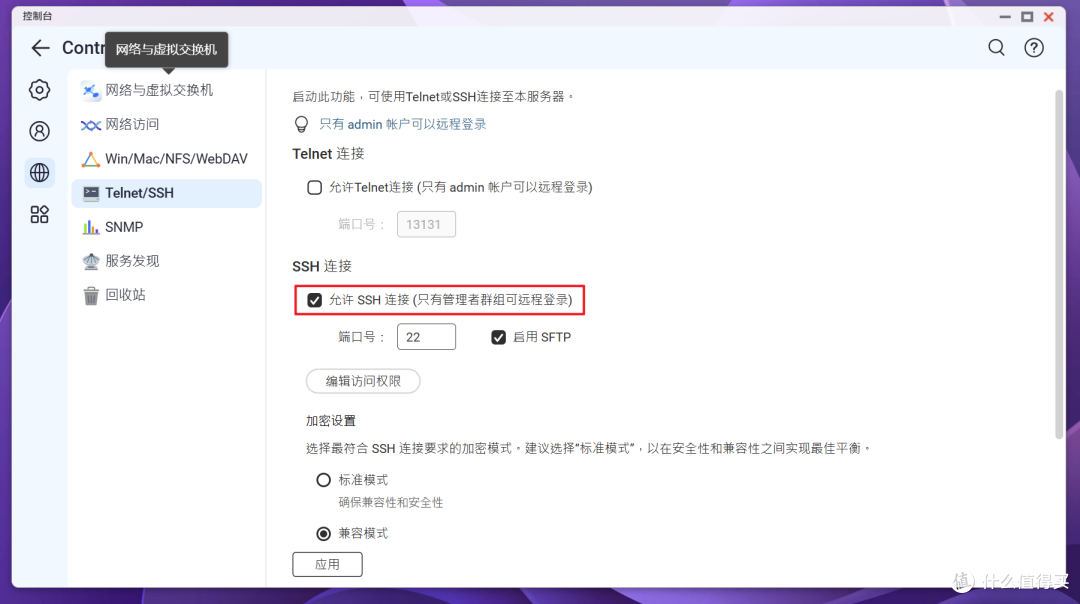
🔺既然说“命令自动化安装”,那么肯定是需要在SSH终端执行了。首先开启威联通NAS的SSH连接(位置在“控制台--网络和文件服务--Telnet/SSH”)。
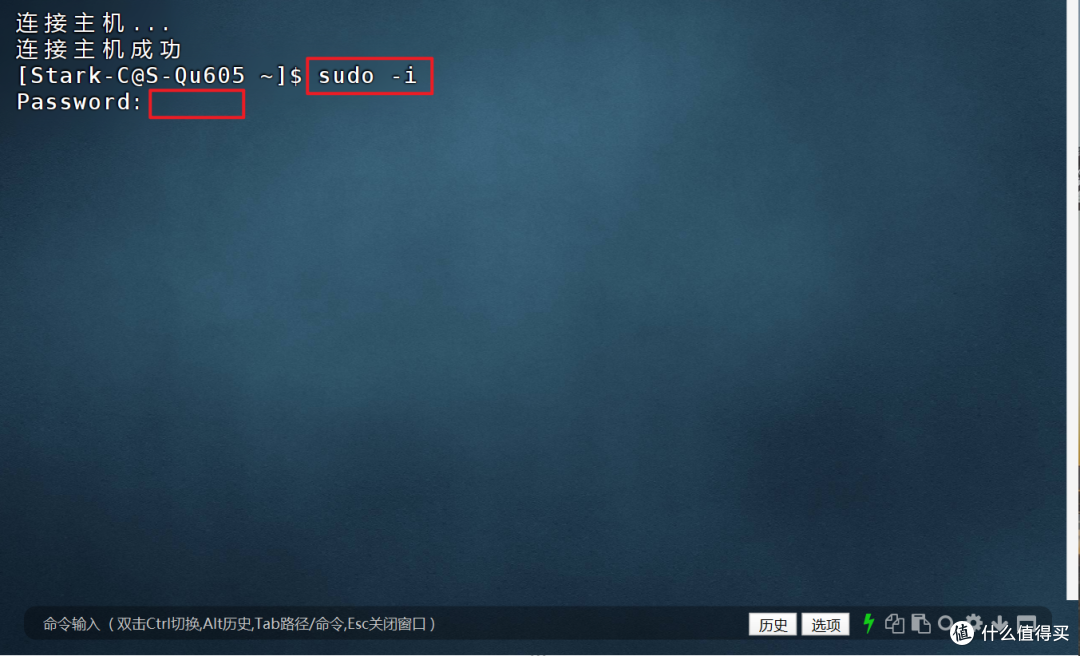
🔺然后随意使用一个终端工具连接到威联通NAS(本文演示的工具为“FinalShell”)。连上之后先通过“sudo -i”命令提权,接着输入密码,这里的密码就是NAS的登录密码,输入密码没有显示,输完之后直接回车即可。
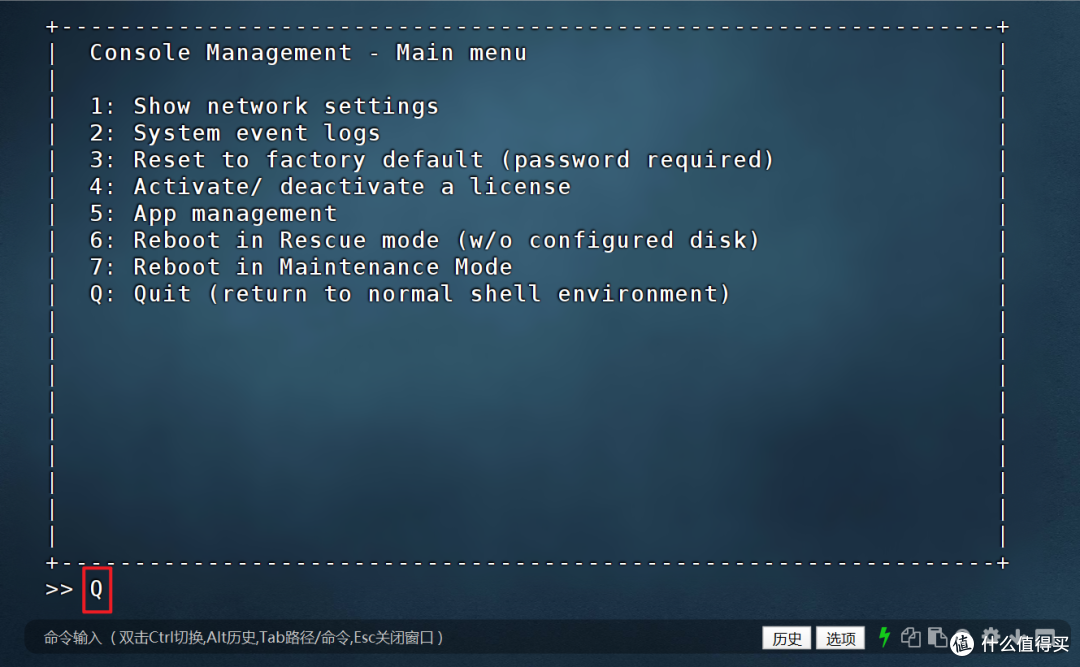
🔺此界面直接输入“Q”回车。
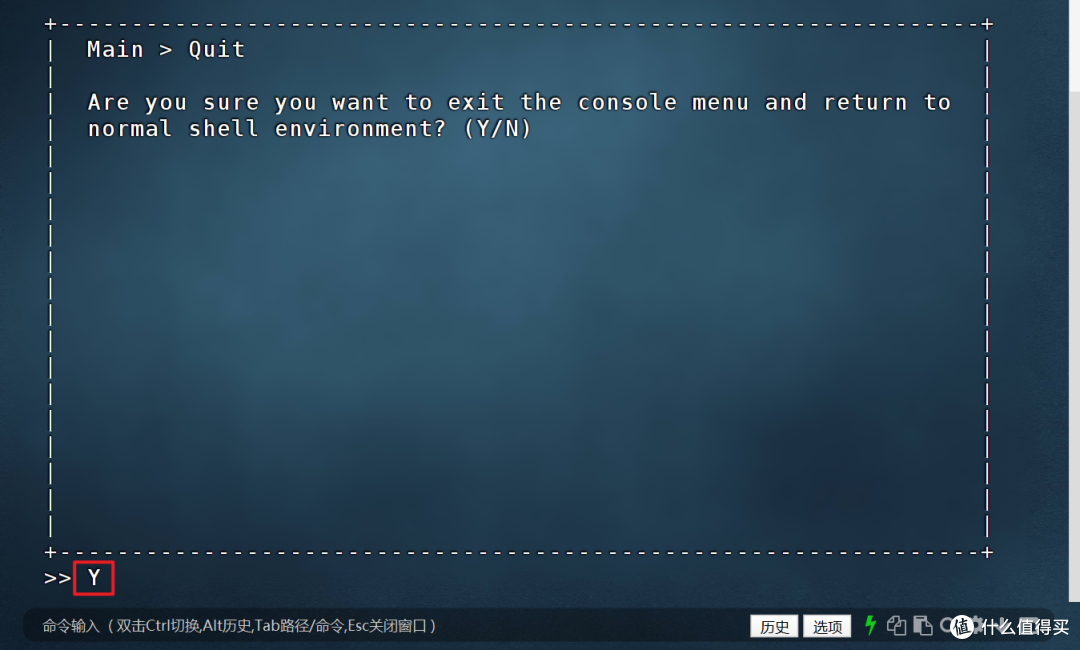
🔺此界面输入“Y”回车。
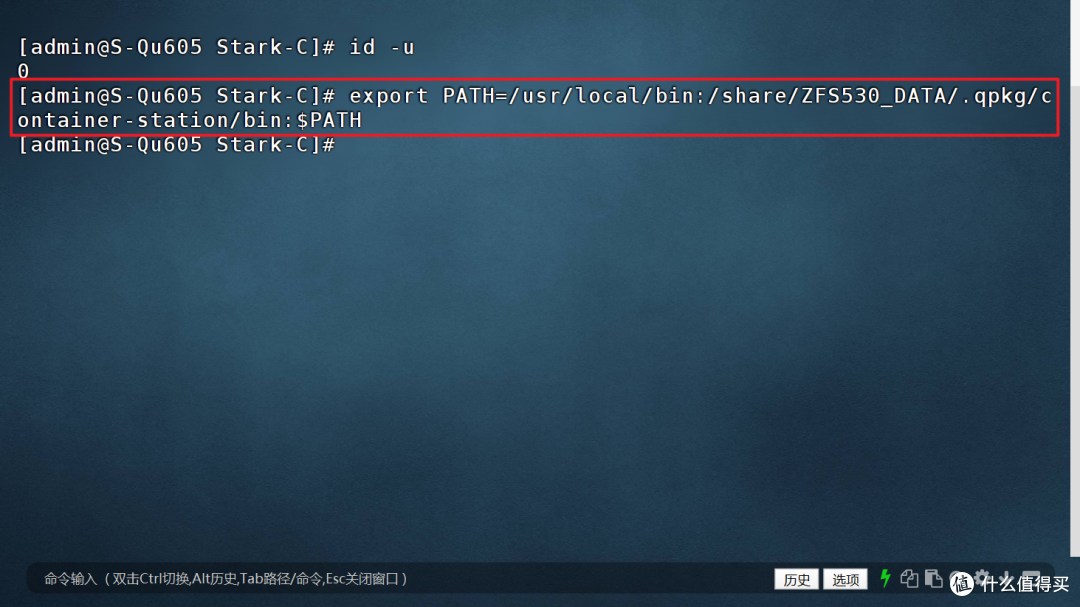
🔺注意了,这里先不要输入官方给的一键部署命令,先输入“export PATH=/usr/local/bin:/share/ZFS530_DATA/.qpkg/container-station/bin:$PATH”命令。这个命令的作用是把威联通Container Station(也就是Docker)加入到系统环境变量,简单理解就是告诉“部署命令”威联通Docker的位置,要不然命令找不到Docker的位置就会部署失败。
PS:不知道自己的Docker位置后面有说明!
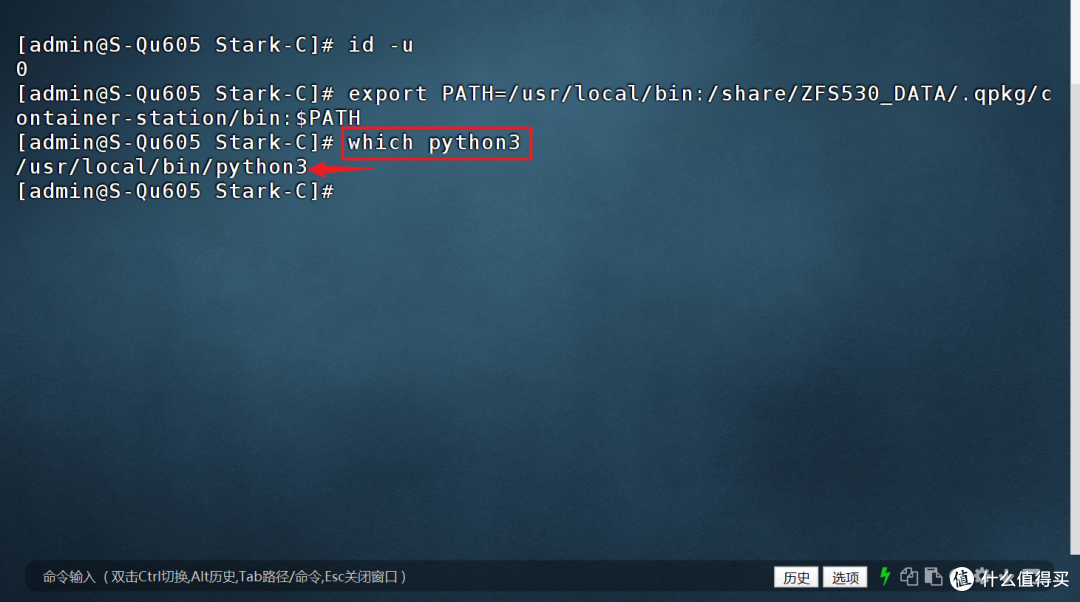
🔺接着再输入命令“which python3”查看系统中Python3的实际安装路径,Python3如果能够正常返回类似"/usr/bin/python3" 就说明没问题。(主要是因为这个自动化命令需要依赖Python3才能正常运行)
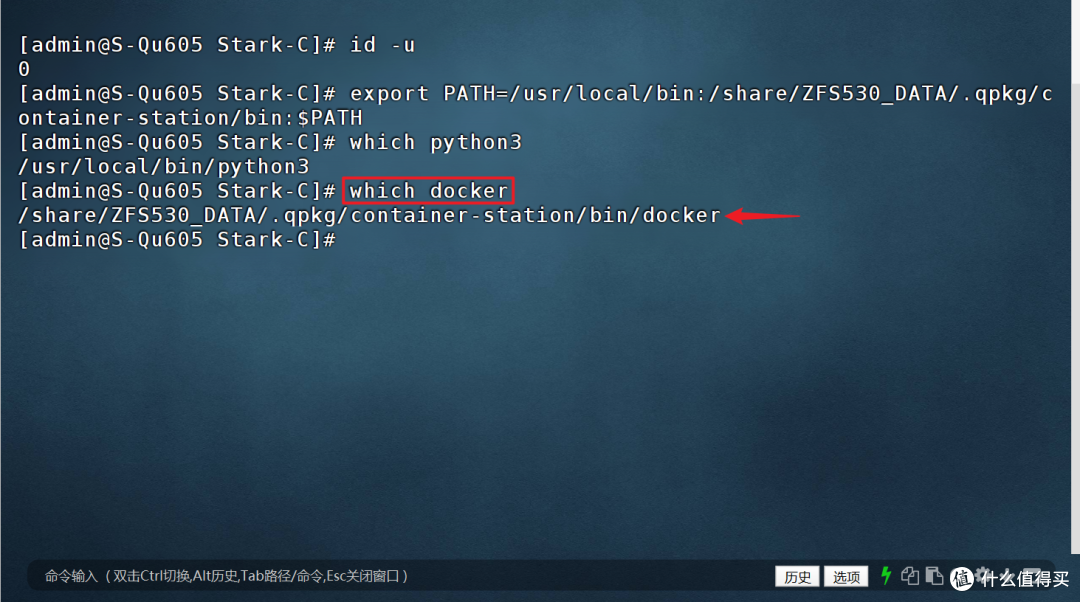
🔺再输入“which docker”,这个命令其实就是查询自己的Docker位置的!也就是说,这里的返回结果就是前面加入到系统环境变量PATH中的Docker可执行文件路径。
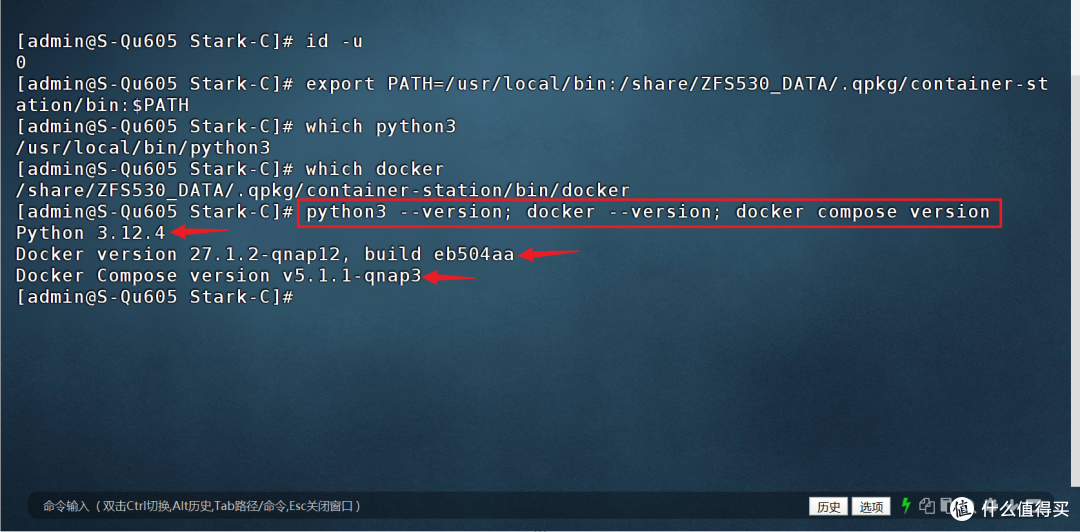
🔺最后输入命令“python3 --version; docker --version; docker compose version”分别查看 Python3、Docker 以及 Docker Compose 的版本信息,如果都能正常返回版本号,说明我们已经具备安装条件,接下来直接运行雷池官方提供的一键部署命令即可。
3,雷池一键部署命令
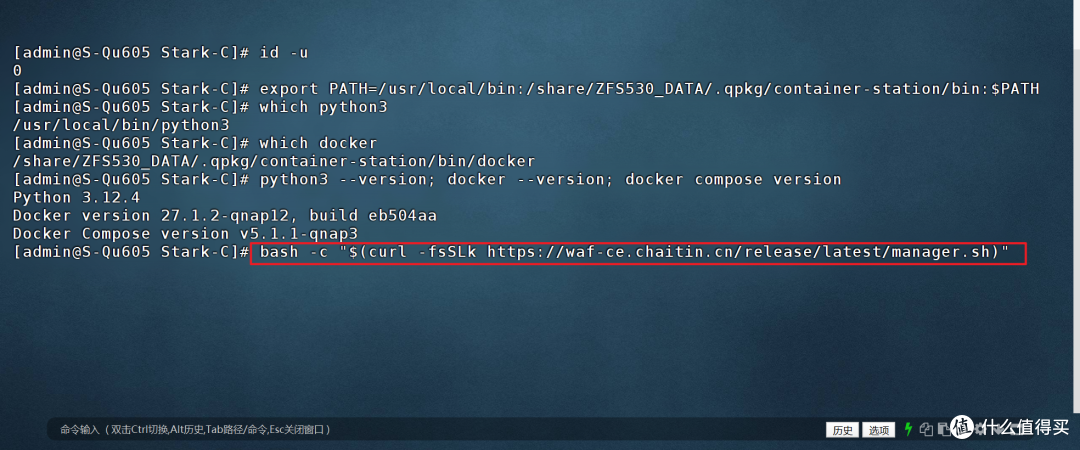
🔺OK,前面的确认工作都没问题了,这个时候就可以世界输入雷池一键部署命令:bash -c "$(curl -fsSLk https://waf-ce.chaitin.cn/release/latest/manager.sh)"。
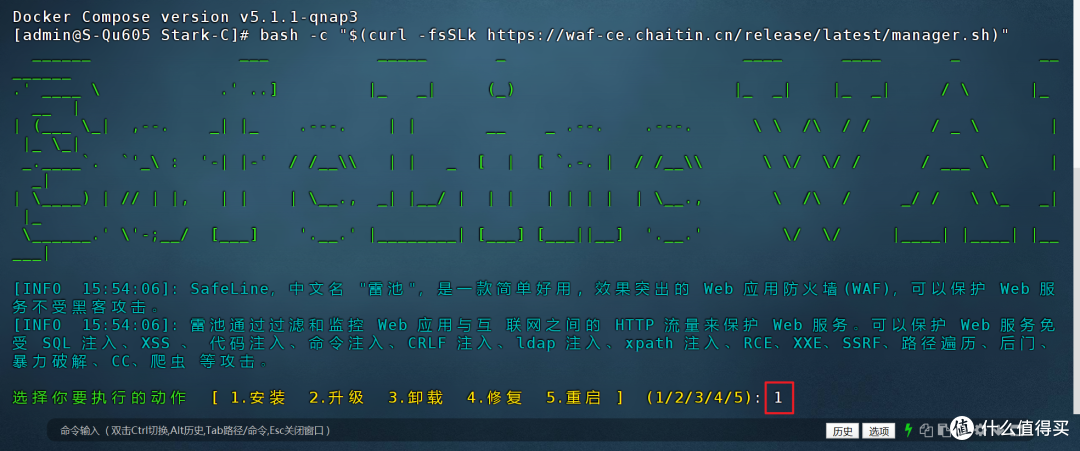
🔺接着选择“1”开始安装。(后期升级、卸载、修复都可以在这里操作,只需要输入对应的数字编号即可~)
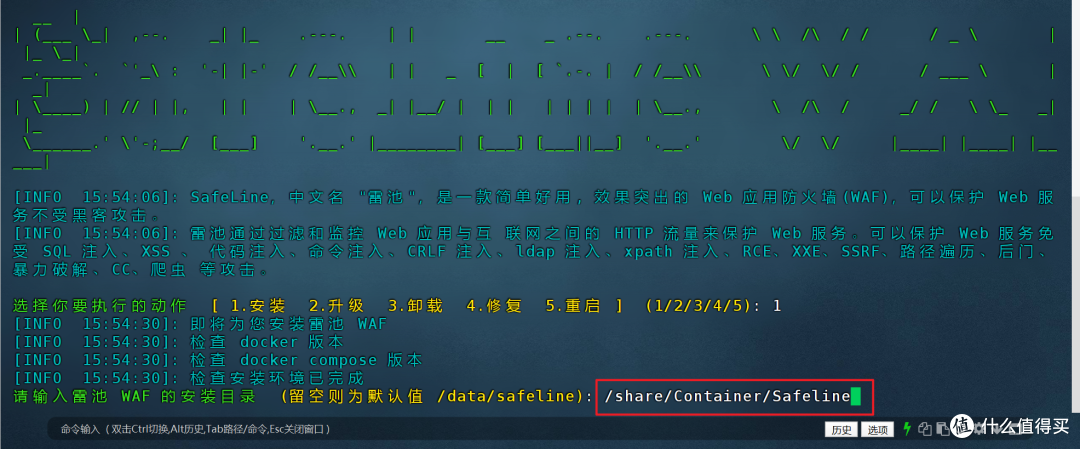
🔺接下来要注意了!雷池默认安装目录在“/data/safeline”,这个一般在NAS的系统文件内部了,我们看不到不说,管理起来也不方便。所以这里建议大家直接输入NAS上的一个共享文件夹的绝对路径。比如说我就选择了威联通Docker目录:/share/Container,至于后面的Safeline就是雷池的安装目录,并且这个安装目录不需要我们手动创建,我们直接在这里输入文件夹名称,雷池会自动创造这个这个目录。如果你输入了一个原本就有的目录,它反而会失败~
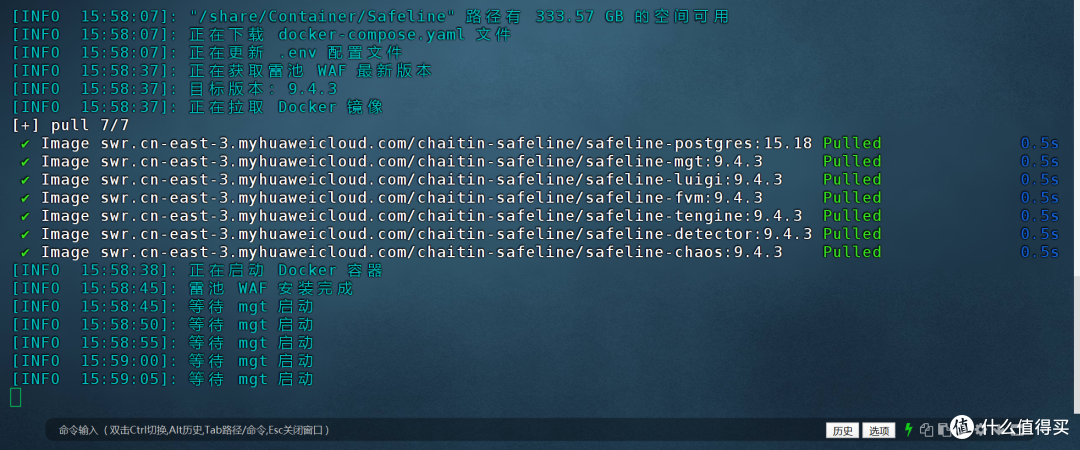
🔺接下来就等待雷池自动安装成功,因为都是使用的国内镜像源,所以我们也不用操心网络不通的问题。不出意外,会有7个相关Docker镜像拉取成功。
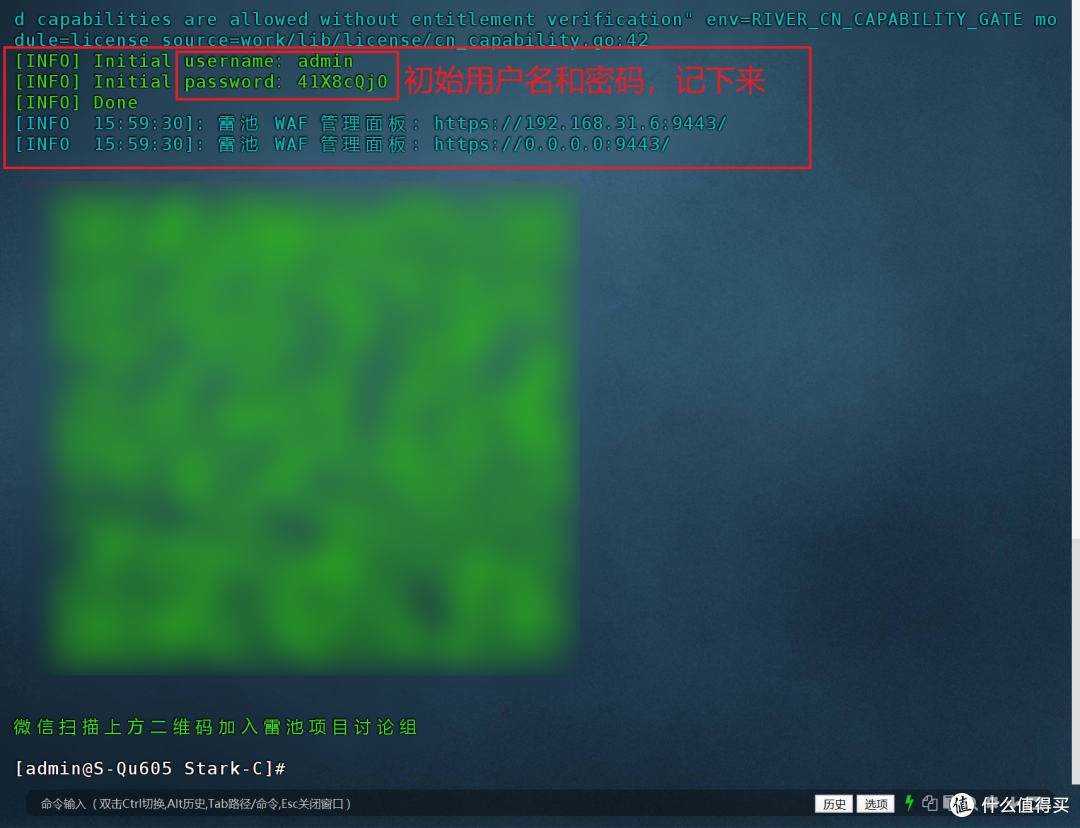
🔺最后命令会打印出雷池的管理面板地址,以及初始用户名和密码(记下来,等下就用~)。
雷池体验
1,初始化登录
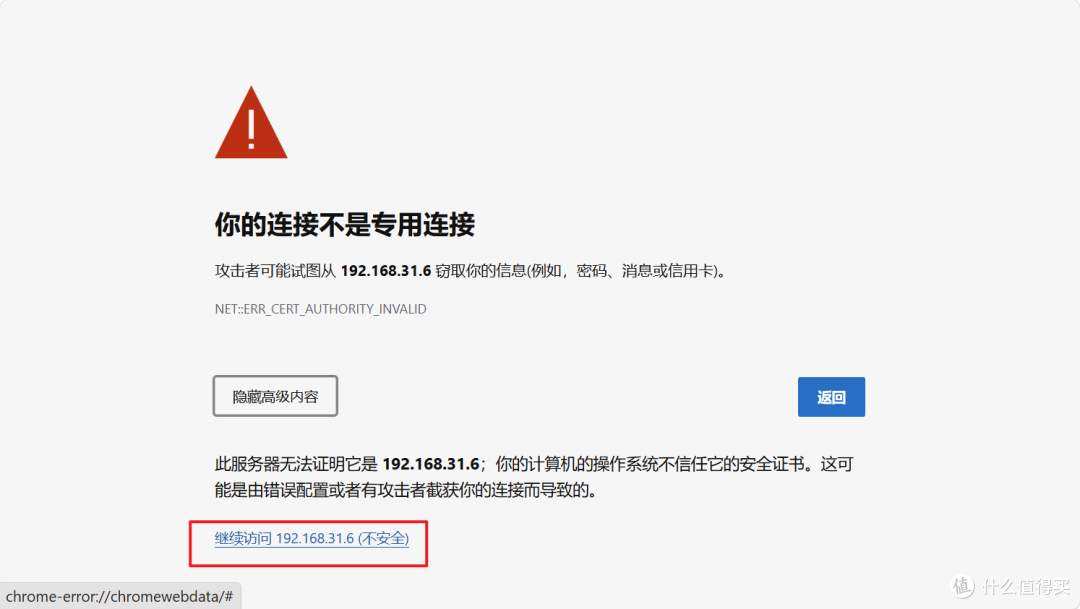
🔺浏览器输入管理面板地址回车,这里会有一个警告,直接无视,点“继续访问”。
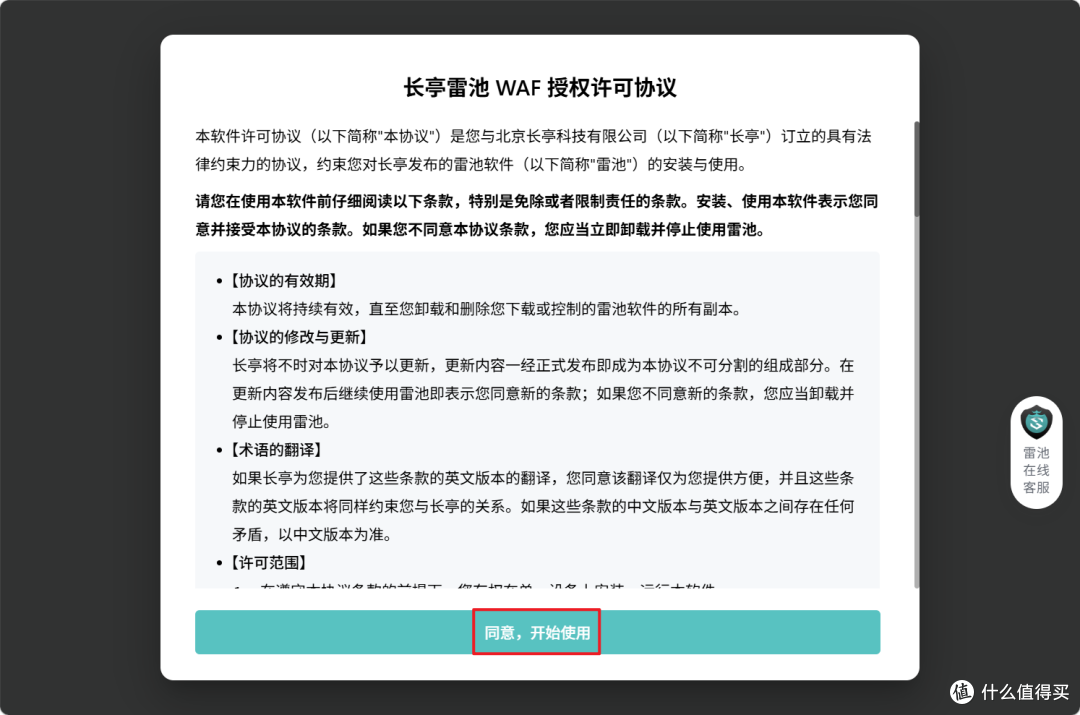
🔺然后有一个许可协议,直接点"同意"。
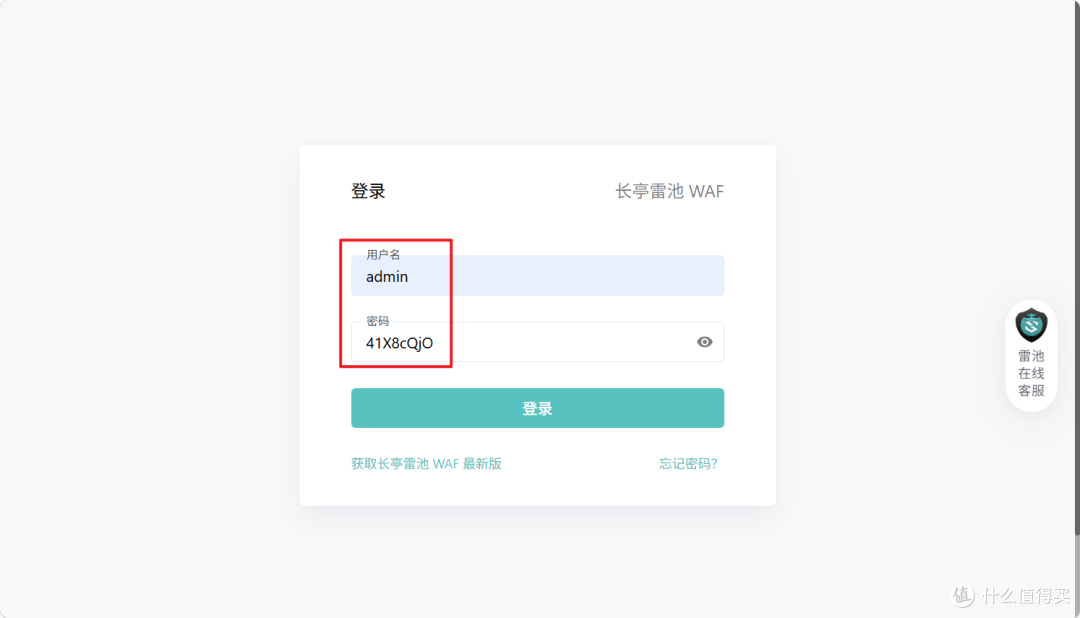
🔺这里就会让我们输入用户名和密码,也就是前面让你记下来的终端命令打印出来的用户名和密码。
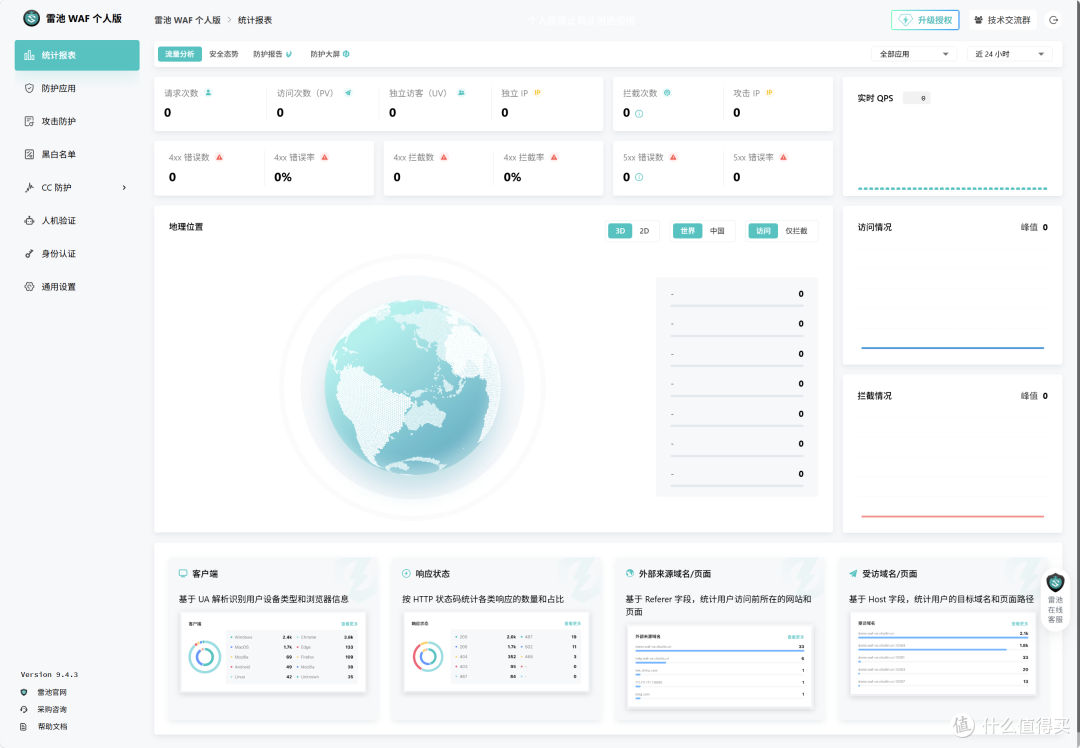
🔺成功进入雷池主界面,到这里,雷池就在咱们的NAS上部署成功了!
2,简单演示
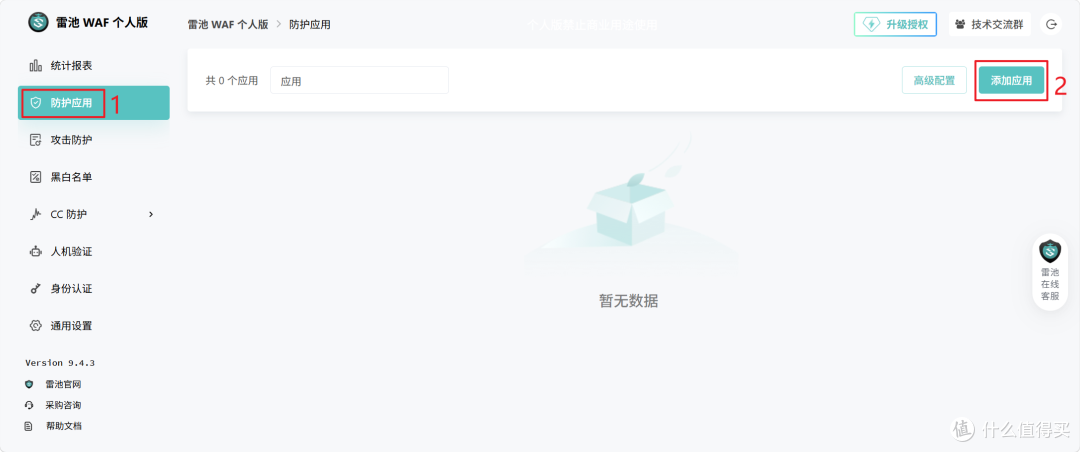
🔺简单演示下雷池的防护配置,就以咱么的威联通NAS为例。先点击“防护应用--添加应用”
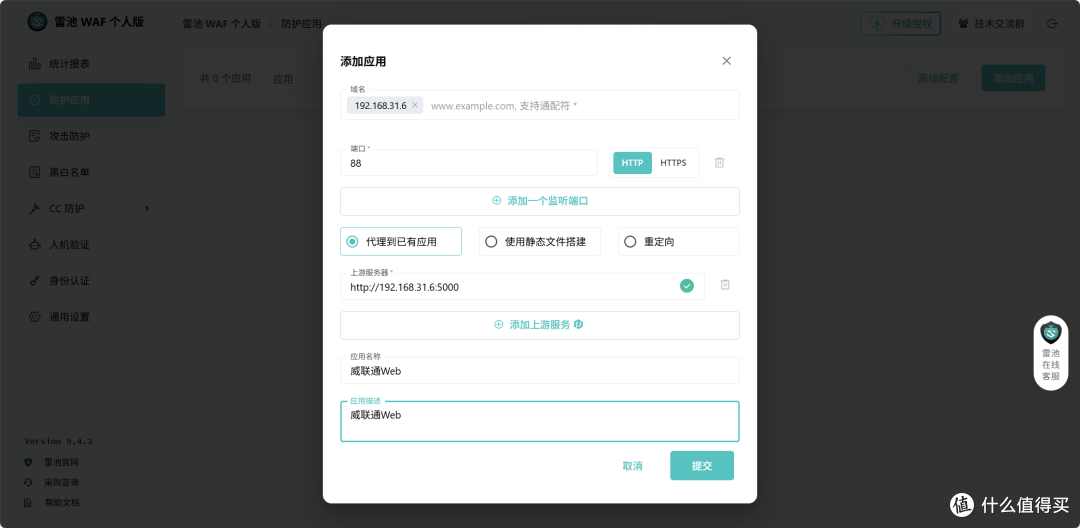
🔺然后这里填写威联通NAS的Web页面信息:
域名:这里直接填写威联通Web服务的IP;
端口:默认80肯定是用不了,随便设置一个本地没被占用的,我这里填写的“88”;
上游服务器:就是威联通Web服务的完整访问链接,也就是:IP:端口号;
应用名称:自定义即可。
完成以后点“提交”。
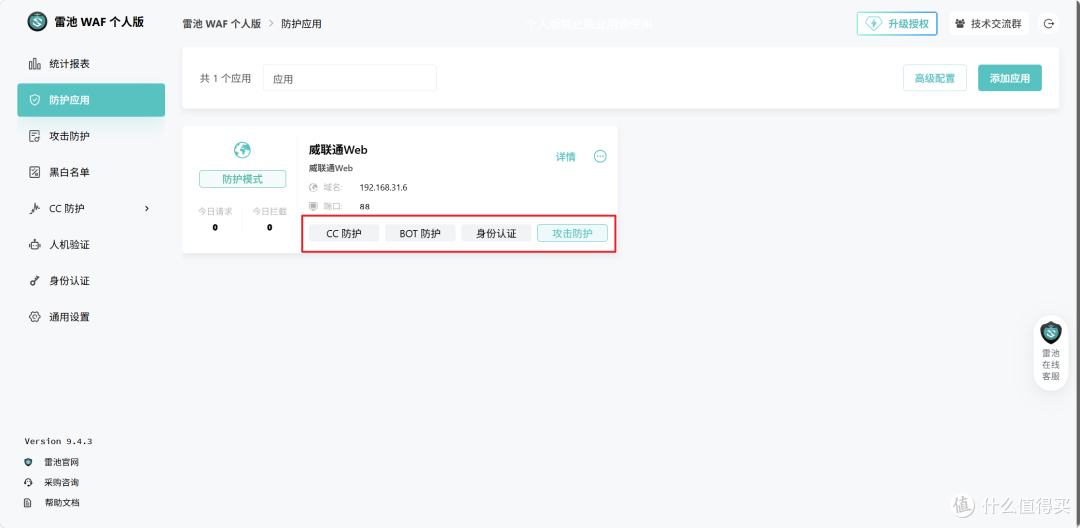
🔺就这样我们就创建了一个针对威联通Web服务的防护,它默认就开启了“攻击防护”。注意一个细节:此时当前窗口显示的“今日请求”和“今日拦截”还是0。
 Snipaste_2026-11-08_15-16-28
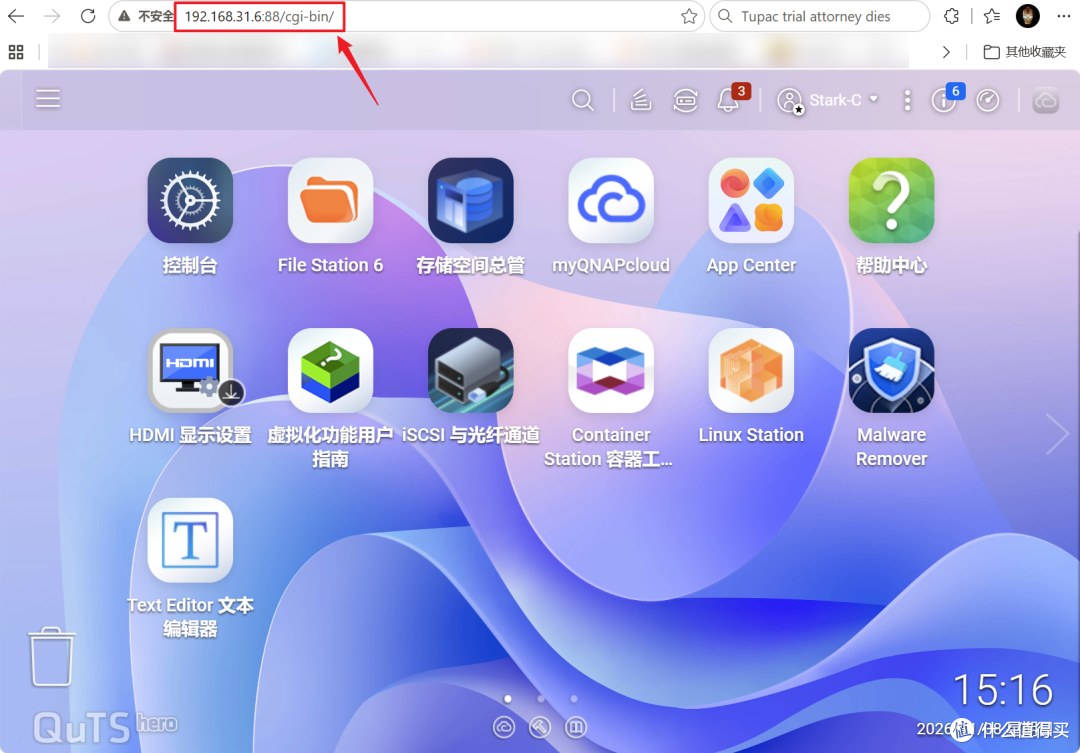
🔺我们如果在雷池这边设置了防护,就可以通过“IP:88”的方式访问威联通Web服务了。注意:现在的端口是我们在雷池这边设置的端口,而不是威联通自己的端口了。
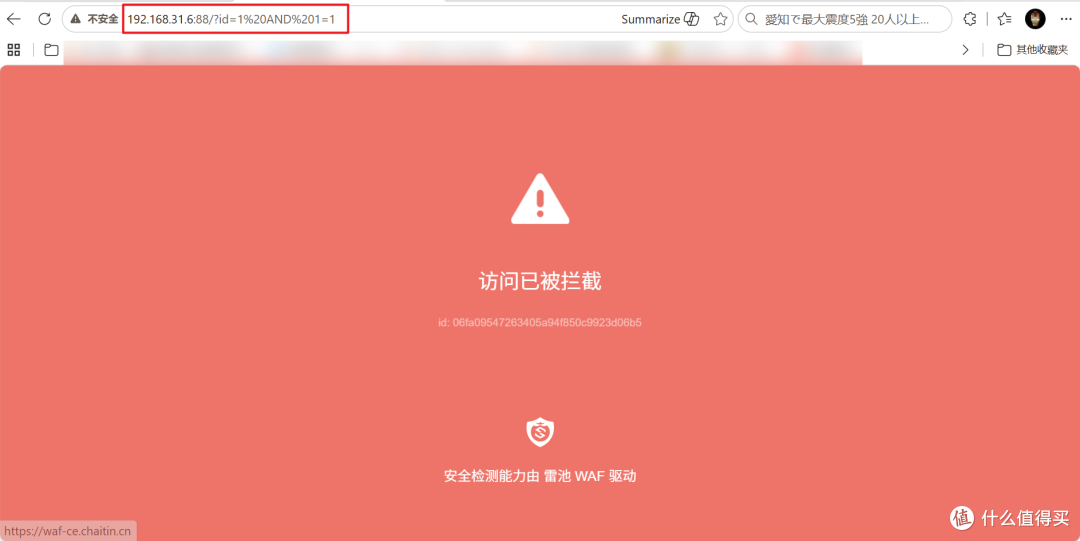
🔺这里模拟一个基本的SQL注入攻击测试(将恶意SQL代码注入到应用程序输入中),可以看到雷池是直接将访问给拦截住了。
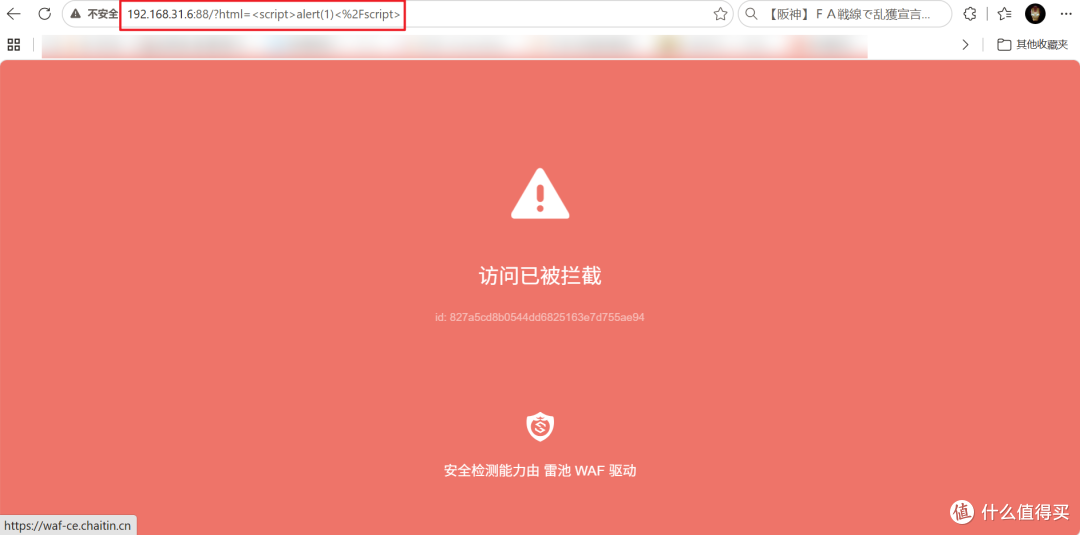
🔺再模拟一个XSS跨站脚本测试(在Web应用程序中执行恶意脚本),雷池同样是成功拦截!
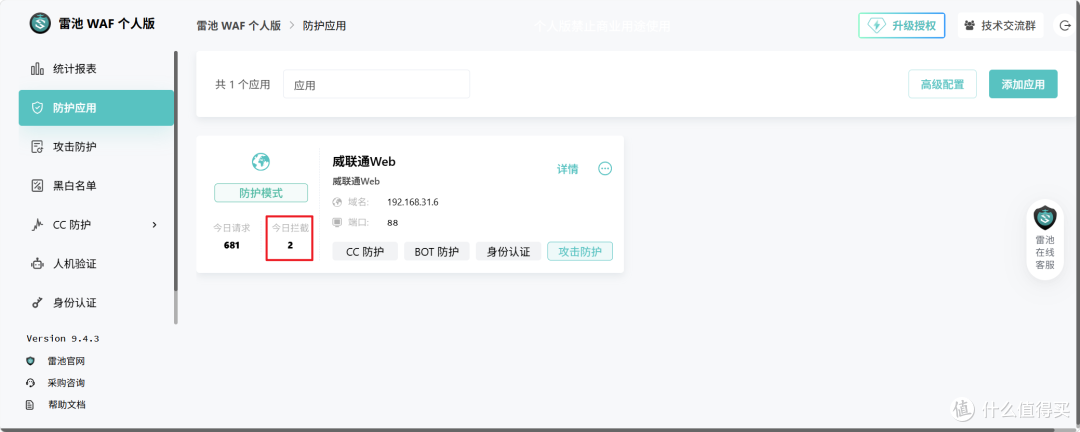
🔺回到防护小窗口,可以看到“今日请求”和“今日拦截”已经有对应的数值变化。
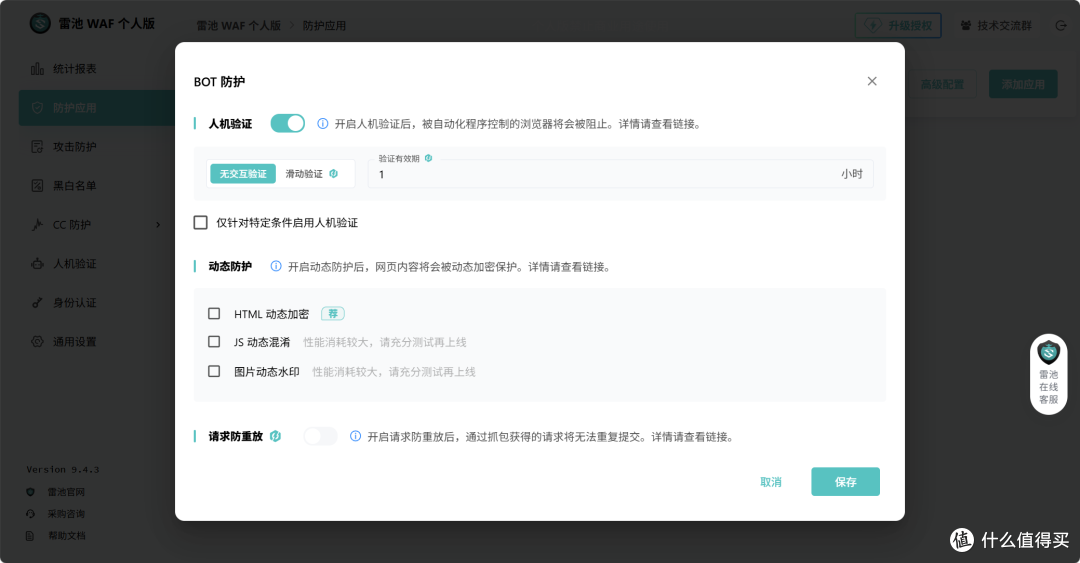
🔺除了“攻击防护”,我们也可以手动开启其它防护设置,比如说这个“BOT防护”就挺有意思的,它主要针对爬虫、自动化脚本、扫描器等非正常浏览器访问行为,然后通过人机验证来放行访问。
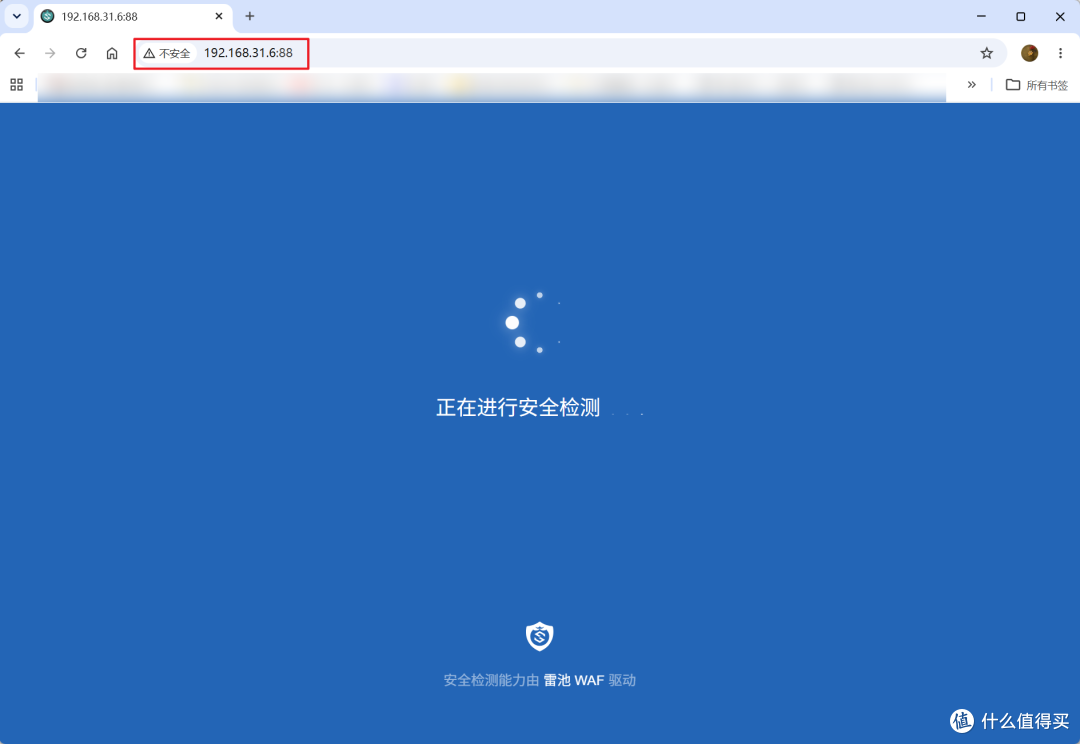
🔺不过前面不是说了吗,雷池的防护策略是基于智能语义分析引擎,正常情况下他会直接放行,不会出现人机验证的验证过程。
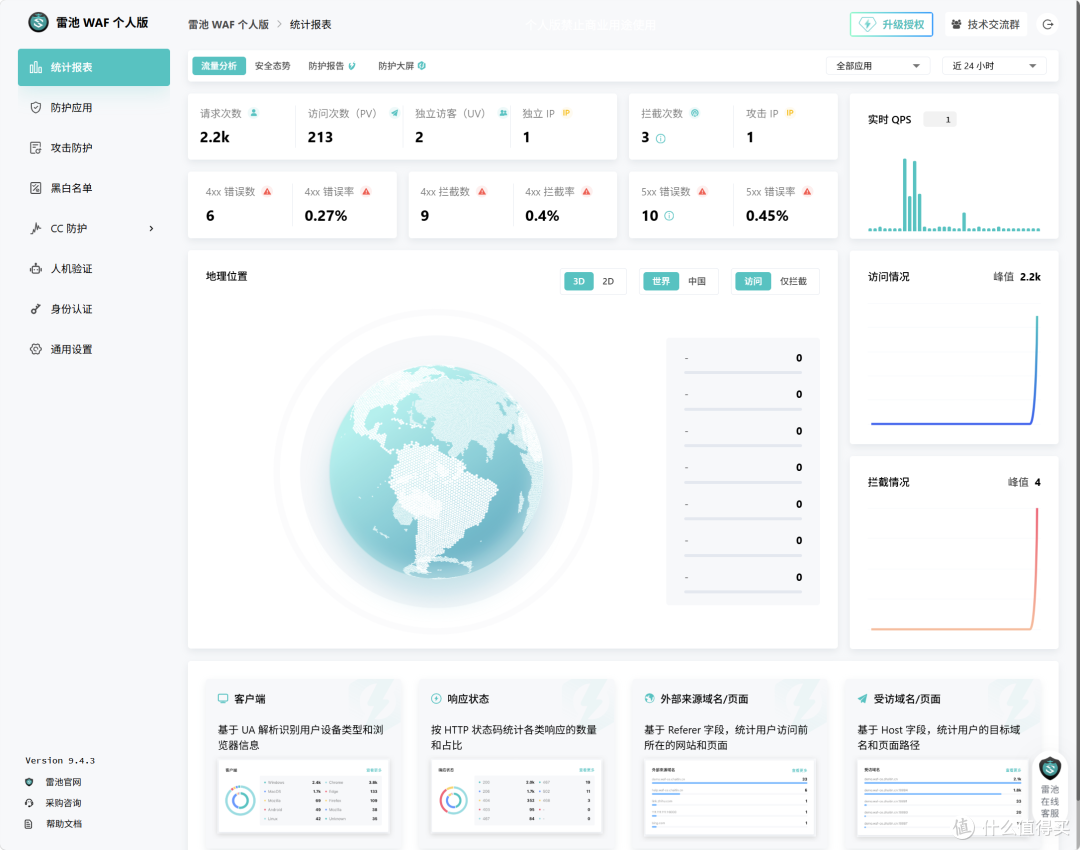
🔺回到主页面,就能看到更具体和详细的防护信息。
最后
我今天给大家展示的只是个人免费版,对于一般NAS用户或者个人网站来说,已经足够作为第一道安全防线使用了。
不过如果商业网站,或者承担着公司业务的企业服务,建议还是考虑雷池的专业版和商业版。并且社区版协议已经明确禁止用于商业用途。
相比免费版,它们不仅拥有更完善的安全防护能力和更丰富的管理功能,还提供完整流量统计、地理位置拦截、负载均衡、攻击告警外发等功能,并且包含网页防篡改、防护报告、操作日志以及 CAS 认证等能力。
好了,以上就是今天给大家分享的内容,我是爱分享的Stark-C,如果今天的内容对你有帮助请记得收藏,顺便点点关注,咱们下期再见!谢谢大家~





