

一个月,三连击。
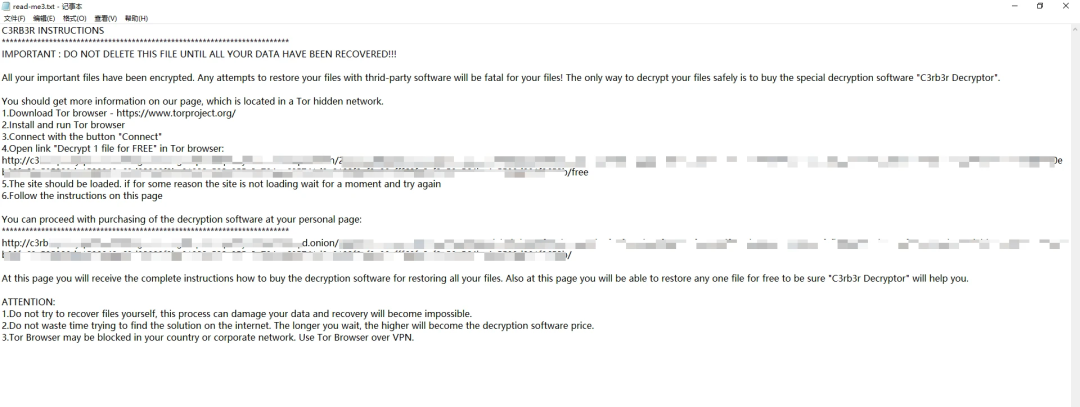
10月底,一批群晖NAS的文件一夜之间全变成 .L0CK3D 后缀,根目录躺着一封勒索信 read-me3.txt;11月11日,官方公告 SA-26:19 承认家里有"无需账号密码就能读写文件"的洞;11月19日,公告再发两条,今天(11月20日)修复补丁才开始陆续放。知乎
群里很多人第一反应是"我改过端口、关过SSH、开了双重验证啊"。
这三轮攻击,根本没打算用你的密码。知乎知乎哔哩哔哩
三连击分别是什么
第一波(10月末):C3RB3R勒索病毒。大量用户一夜之间文件被加密、勒索信进根目录。头两天官方沉默,社区一度怀疑在野0day;10月30日群晖确认,攻击利用的是2024年12月就已修复的已知漏洞,升级DSM即可防,不是新版系统的0day。但加固指南同时记录:开着2FA、改过端口、已升级到 DSM 7.4.1-90080 的机器也出现过中招案例。中招公司的日志里还有暴力破解访问请求。微博微博知乎知乎
第二波(11月11日):SA-26:19。DSM身份验证API里的SQL注入(CVSS 9.8)+ rsync组件身份验证绕过(8.6),前者不用登录就能远程读写任意文件。知乎
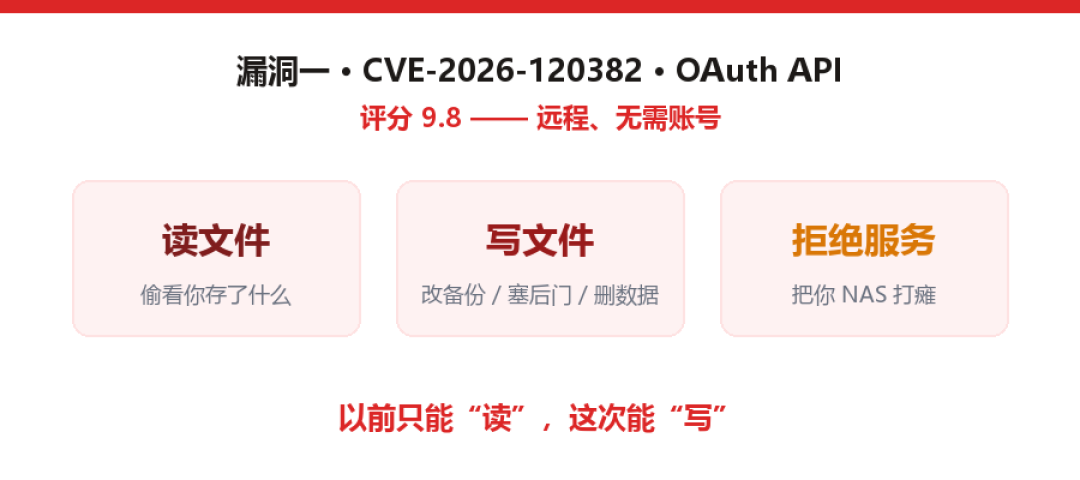
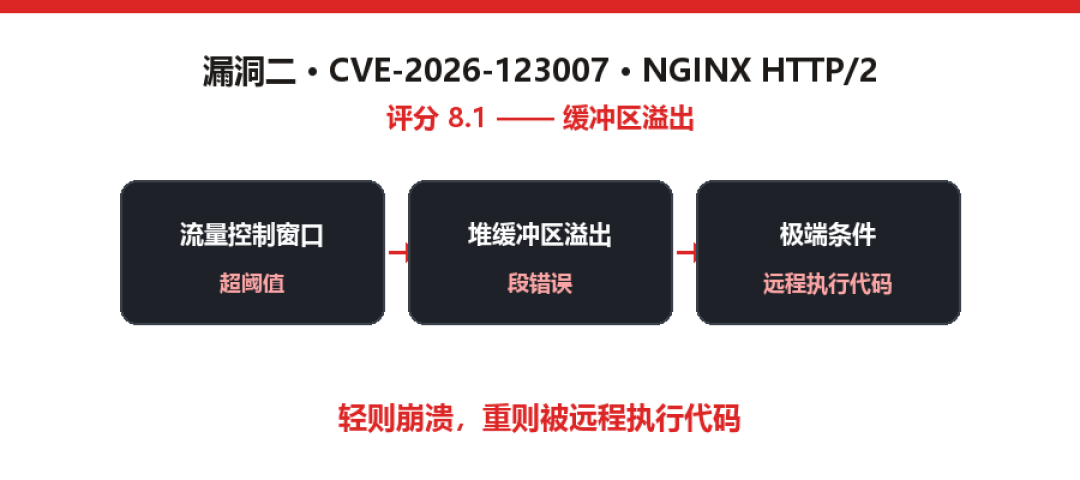
第三波(11月19日):两条全新编号。OAuth API参数处理缺陷 CVE-2026-120382,评分9.8——注意这次不只是能读,能写:改你的备份、塞后门、删你的数据都可以;外加 NGINX HTTP/2 堆溢出 CVE-2026-123007(8.1),轻则崩服务,重则远程执行代码。DSM 7.1~7.4、BeeStation OS 1.5全在受影响名单里,路由器SRM 1.2/1.3目前安全。知乎
三批CVE编号互不相同,别拿"打过上个月的补丁"当护身符。
今晚就做的四件事
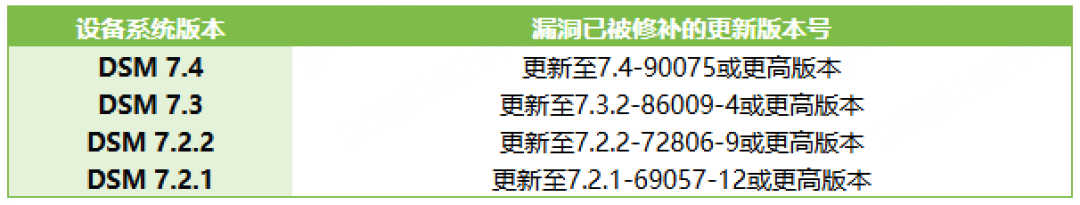
1. 查版本,别信"没有更新提示"。7.4须升到 7.4.1-90080-2、7.3须升到 7.3.2-86009-6 以上,官方说今起陆续推送。7.2.1/7.2.2的正式包还在开发中,公告建议直接升7.3修复版。控制面板查不到更新≠已安全,去官方下载中心按自己型号核一遍。知乎
2. 等不及补丁,先做两个临时缓解:套件中心停用OAuth Service(挡9.8那个洞),控制面板→网络→连接关掉HTTP/2(挡NGINX那个洞)。这俩互不顶替,缺一个就是留一个口子。知乎
3. 把暴露面拆了。路由器上还留着5000/5001端口转发到公网的,今晚就删——公网上仍有大量开着这类映射又没及时打补丁的设备,正是这轮自动扫描脚本的首批猎物。要远程访问NAS,走VPN拨回内网,这已经是DIY圈共识打法:纯内网、外部访问用WireGuard、防火墙禁止NAS主动联网,完全无事。rsync、SSH、FTP用不到就关。知乎哔哩哔哩
4. 备份要有一腿是"死的"。这轮最扎心的教训是没开快照的机器,事发后只能抢救回几段日志。在线同步、黑客还能写的备份等于提前备好的礼物。快照开WriteOnce/不可变,冷备、离线盘至少留一份。知乎
两句提醒
网上流传的"密钥还在内存里,别kill进程能救数据"目前只是社区个案说法,没有可靠验证,别当标准操作;至于淘宝"数据恢复"灰产,本质是代你和黑客讲价,不是破解。群里让你粘贴命令"安装解密工具/恢复skill"的陌生链接,一律别碰。知乎
至于自组NAS、飞牛、TrueNAS的用户:这次没点到你们的名,但逻辑一样——只要Web面板裸奔在公网,你就在同一片猎场里。公网暴露这件事,从"性能优化题"正式改卷成"安全必答题"了。


当前文章无评论,是时候发表评论了