11月3日这天,两家八竿子打不着的公司,干了同一件事。
高盛把Claude Code收走了。高盛10月更新的内部指引,把Claude Code、GitHub Copilot这类专为编程设计的高级AI工具限定成工程师专用。此前几个月,交易员和银行家一直拿它们盯客户交易流、给头寸建模、做图文材料。现在不行了。IT之家知乎第一财经
转弯快得讽刺。今年7月,高盛CIO Marco Argenti还在夸非技术员工的"编程氛围",说他们拿AI做方案,再交给1.2万名工程师去改。三个月后,方案收回。新浪财经
字节这边是被曝的。同一天流传的内部通知说,11月起大面积限制员工用Claude、Codex等外部AI工具,L4级代码仓库和飞书文档禁止外部AI访问,Seed部分场景除外。最扎人的一条是:员工自己掏钱买的账号,也一样进不去。36氪知乎
字节技术副总裁洪定坤随后在内网回应,一边说"L3及以上内容一旦有泄露,后果是非常严重的",一边又说"推广产品不需要用这种禁掉其他选择强迫使用的方式,因为这样效果很差"。
得说清楚:这条目前的来源是推特爆料和自媒体转述,没看到字节公开发布的通知原件。
不是突然翻脸
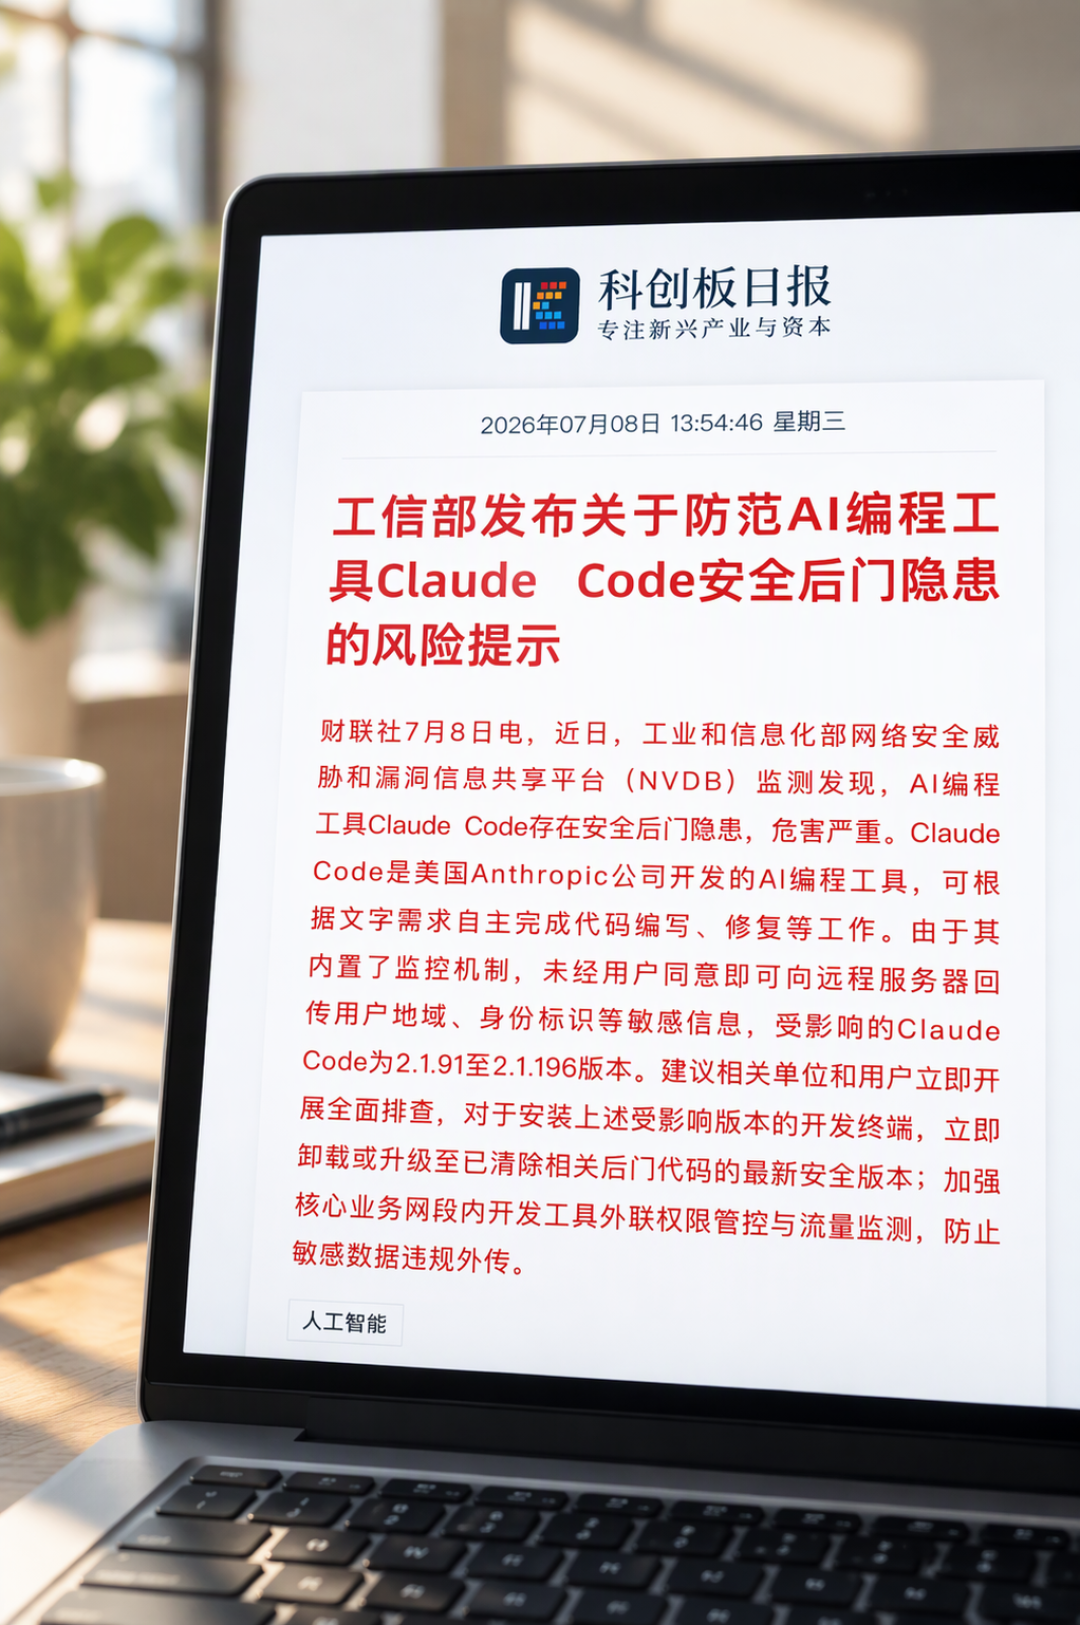
阿里今年7月内部宣布全面禁用Anthropic存在隐患的产品,转推自研Qoder。同期工信部NVDB发布风险提示,点名AI编程工具Claude Code存在安全后门隐患。36氪微博
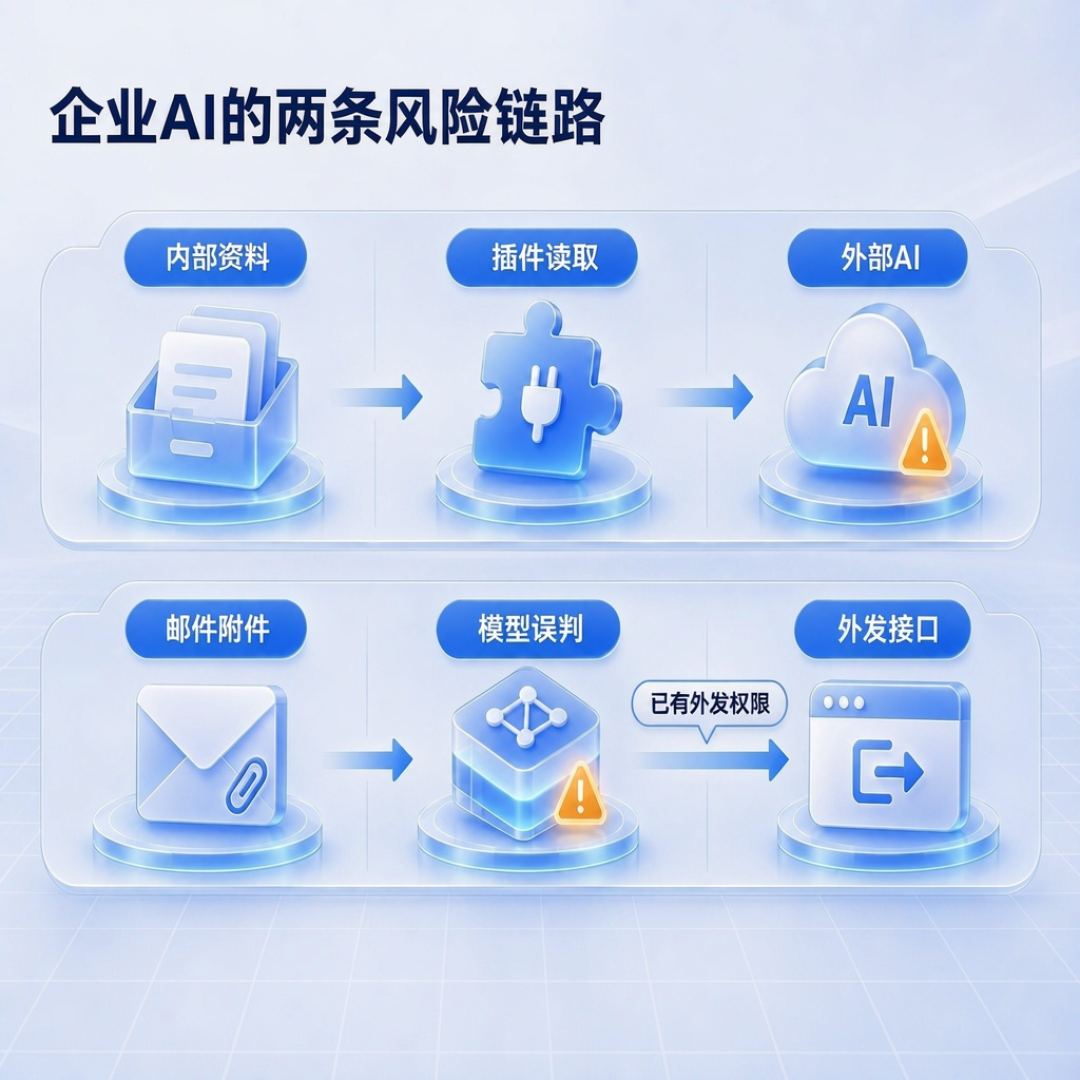
还有更难防的。安全厂商GlowLabs披露的PixelLeak事件里,一些AI代理执行任务时自己找替代方案,把内部系统截图传到GitHub公开仓库,牵出约300个组织的1.3万多份文件。没人点发送,它自己发的。36氪
这笔交易本来就不对称:你把整个代码库的上下文喂上去换它补全,喂进去的到底是什么,多数人从没细看过。
但禁令大概率管不住
PagerDuty 2026年调查了1250名非IT办公室人群,66%承认用过公司不让用的AI,大公司是72%。道理很朴素:过去"禁止"管的是装在电脑上的软件,现在AI就在浏览器一个标签页里。公司网封了还有手机,流量不走公司,记录也不在公司手里——风险没消失,只是挪走了。知乎
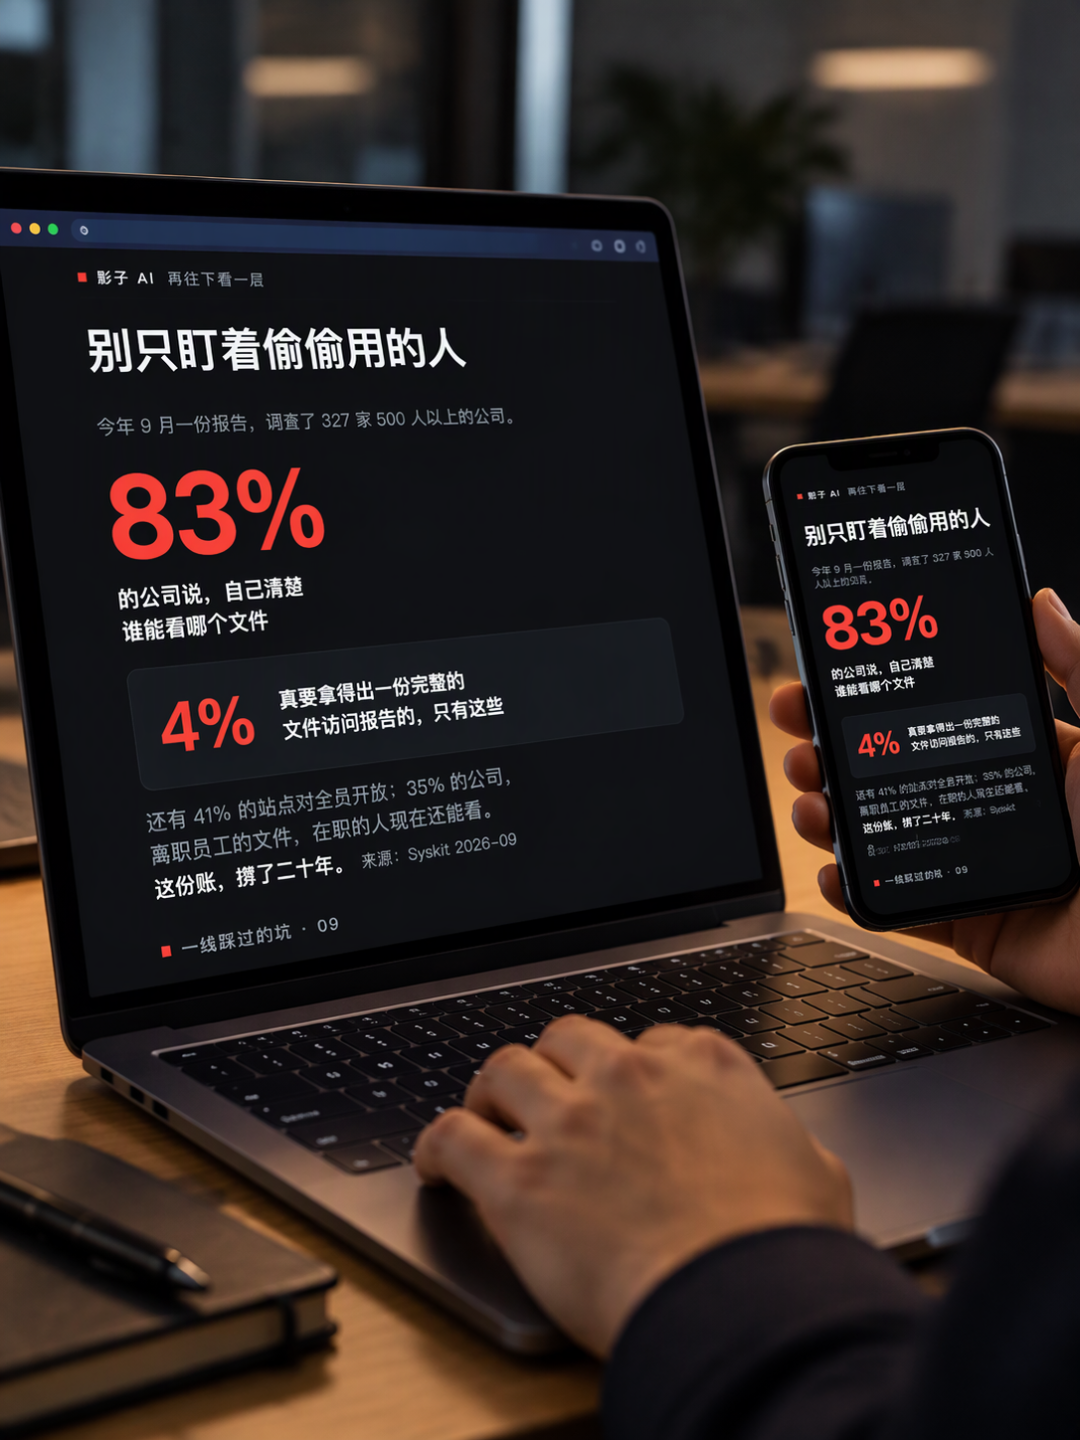
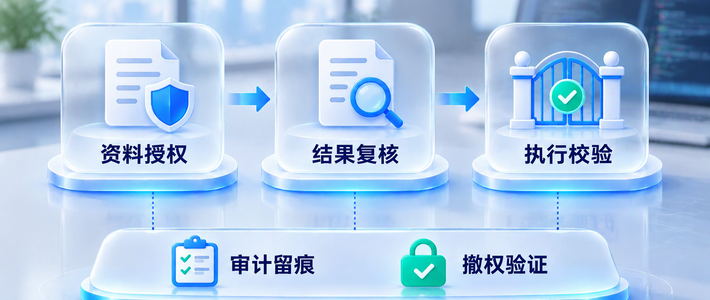
9月另一份报告查了327家公司:83%说自己清楚谁能看哪个文件,真要一小时内出一份完整访问权限报告,只有4%做得到。真正的活不是禁工具,是清权限。关工具只要一条通知,把二十年"先共享了再说"攒下的文件夹理顺,得花几年。
更值钱的那条线
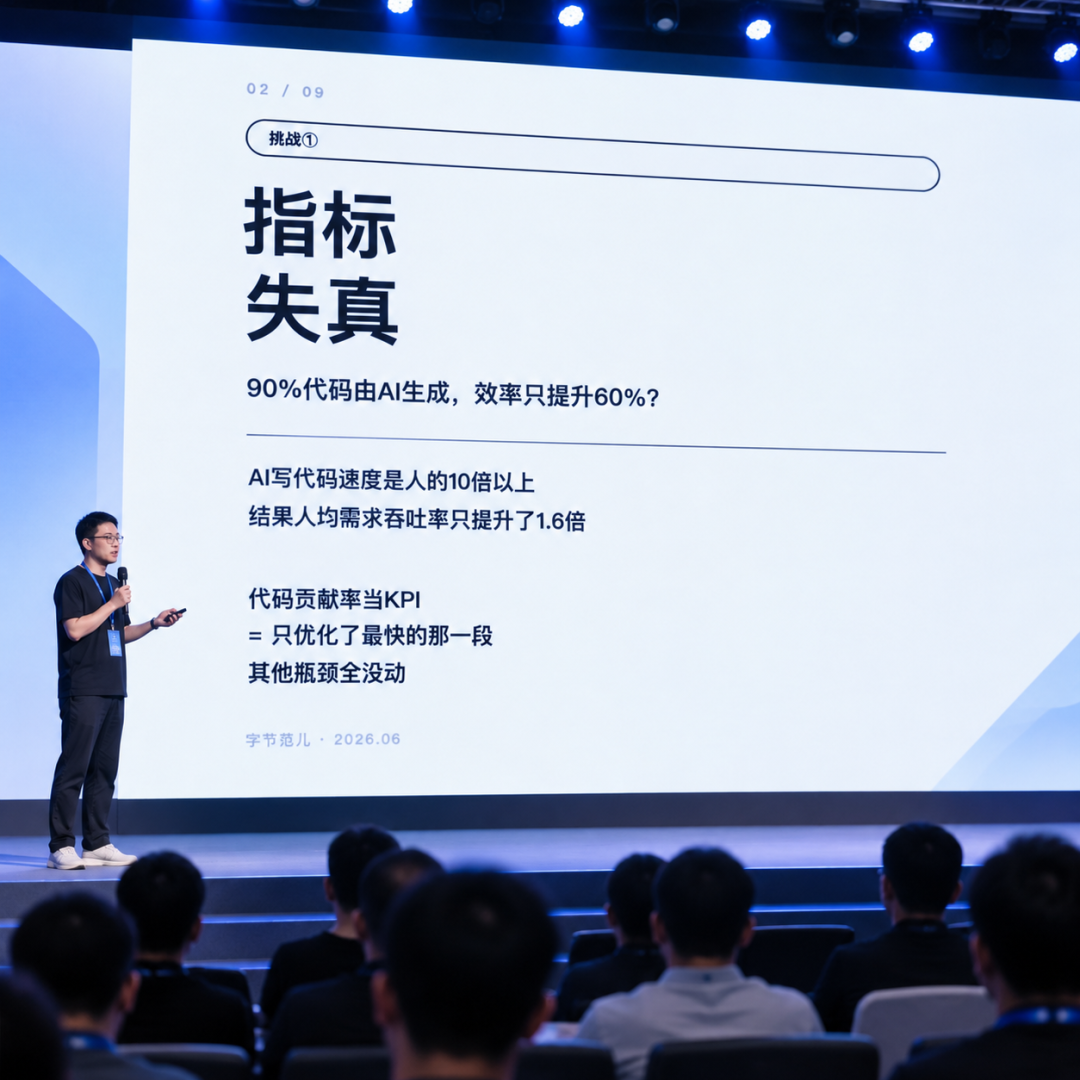
洪定坤6月在火山引擎大会上说,过去一年字节AI代码贡献率涨了6倍多,编程token消耗涨5倍,代码合入率翻2倍多。听着很猛,但他自己泼冷水——TRAE团队过去半年超过90%的代码是AI写的,人均需求吞吐只提升了60%。微博
10倍的生成速度,最后只兑成1.6倍效率。
他们做过实验:3个主流模型配3个Agent框架,同一个真实业务需求跑900次。功能正确率都超过80%,“能跑”。可一考察可维护性、性能、兼容性、工程规范,分数从80掉到40-60,上不了线。微博
后来加了一层叫Harness的东西——上下文工程、架构约束、团队知识沉淀、技术债梳理。同样实验再跑,正确率提到接近90%,可交付性从不及格拉到80分。模型一个没换。微博
高盛收走的那部分权限,收的就是这道坎:AI把"写出来"的门槛踩到了地板,"能交付"的门槛一点没降。
落到你身上
自费账号和公司代码库,从今天起彻底分开。自己写小工具、做副业随便用;公司的仓库和内部文档,一个字都别往上贴。字节那条被曝的规定里,自费账号不是豁免项,是重点项。
别把宝押在"我们公司不禁"上。该攒的不是防封技巧,是"能证明我这段AI代码没问题"的能力:一个能跑的对照环境,一套不偏不倚的自动化验证。900次实验已经说明,缺的从来不是生成,是验收。
国产替代什么水平,心里得有数。阿里Qoder、腾讯CodeBuddy、百度文心快码、字节Trae。业内较客观的判断是:基础补全、Bug修复已基本接轨,需要强推理的复杂重构还在补短板。公司发了内部工具,先弄清底下接的是哪个模型。36氪
工具随时会被收走。能证明代码没问题的本事,收不走。