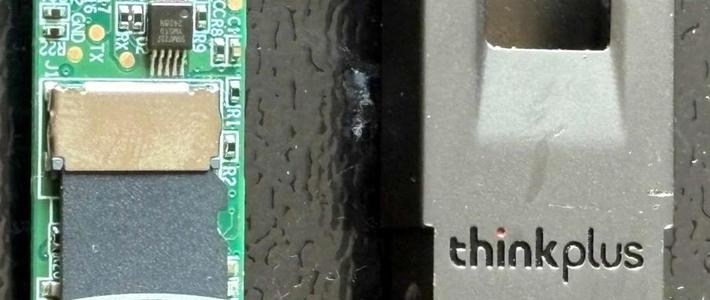
10月29日,网络安全媒体HackingPassion发布拆解报告:联想ThinkPlus FU100指纹U盘宣称采用AES-256硬件加密技术,实际存储数据的只是一张普通SD卡,文件以明文形式保存,完全没有经过加密。拆解发现,这款按“安全”卖的产品里,加密芯片从一开始就不存在,指纹模块实际充当的只是USB接口的通断开关。拆掉外壳、把里面的卡插进读卡器,盘内资料即可直接读取。哔哩哔哩微博
不是加密被破解,是设计里就没有加密
真正的硬件加密,数据要经过加密芯片处理后才落到存储介质上,即便拆壳取芯,读出来的也是密文,指纹或密码的作用是把“钥匙”交给加密芯片。而这款产品里,指纹只决定这个盘能不能被电脑识别,验证通过后数据原样明文写入SD卡,整套防泄密逻辑只剩一句——别让拆外壳的人碰到那张卡,嘴上宣传的AES-256硬件加密与指纹锁防泄密,实际指纹只充当一个通断开关,拆开外壳,里面文件全是明文,直接就能读。微博
多位数码博主指出涉事的FU100及同系列FU200均在讨论范围内,也有博主算过一笔价差:所谓的“黑科技”,不过是一个读卡器加了个指纹识别模块,再塞进一张普通的SD卡,一张普通64GB SD卡售价仅几十元,而这款U盘售价两百多元。差价买到的,正是这个并不存在的加密。微博
联想知道问题的时间,比用户早15个月
研究人员早在2025年8月2日就向联想报告了这一问题,8月27日联想提供的临时方案是在SD卡表面覆盖一层环氧树脂,以增加物理拆卸的难度,2026年1月联想发布公告,用户需联系客服获得免费升级。报告公开并冲上热搜,则已是2026年10月底。微博
封胶是物理防拆,不是数据加密——胶水挡得住好奇的手,挡不住读卡器;“联系客服才触发的免费升级”,方案细节和覆盖批次未对外公开。在这15个月里,没有任何信息能让用户自行判断风险。相关讨论中最高赞的留言是“坏了,我是真有”,而更多声音担心的不是破解手法,而是被骗本身:这根本不是安全问题,而是实实在在的造假。微博
手里有涉事型号,先做三件事
已购FU100、FU200的用户,第一步是把过往风险按“明文暴露”处理:盘里存过身份证件、合同扫描件、密码库导出等敏感文件、设备又遗失过的,应视同资料可被直接读取,提前修改关联账户的密码。第二步是主动联系客服,确认自己的批次是否在免费升级范围内,升级落地前不再用它存放新的机密数据。第三步是把判断标准留给下一次购买:宣传页上的“硬件加密”,要看它指的是加密芯片还是指纹解锁本身,如果内部是一张普通读卡器就能读取的标准存储卡,所谓加密就只是壳上的锁。微博
此次报告确认的是设计缺陷,尚无公开的实际数据泄露案例,涉事范围也限于这两款指纹加密盘。但对冲着“防泄密”溢价买单的用户来说,加密从未发生,这已经足够。