

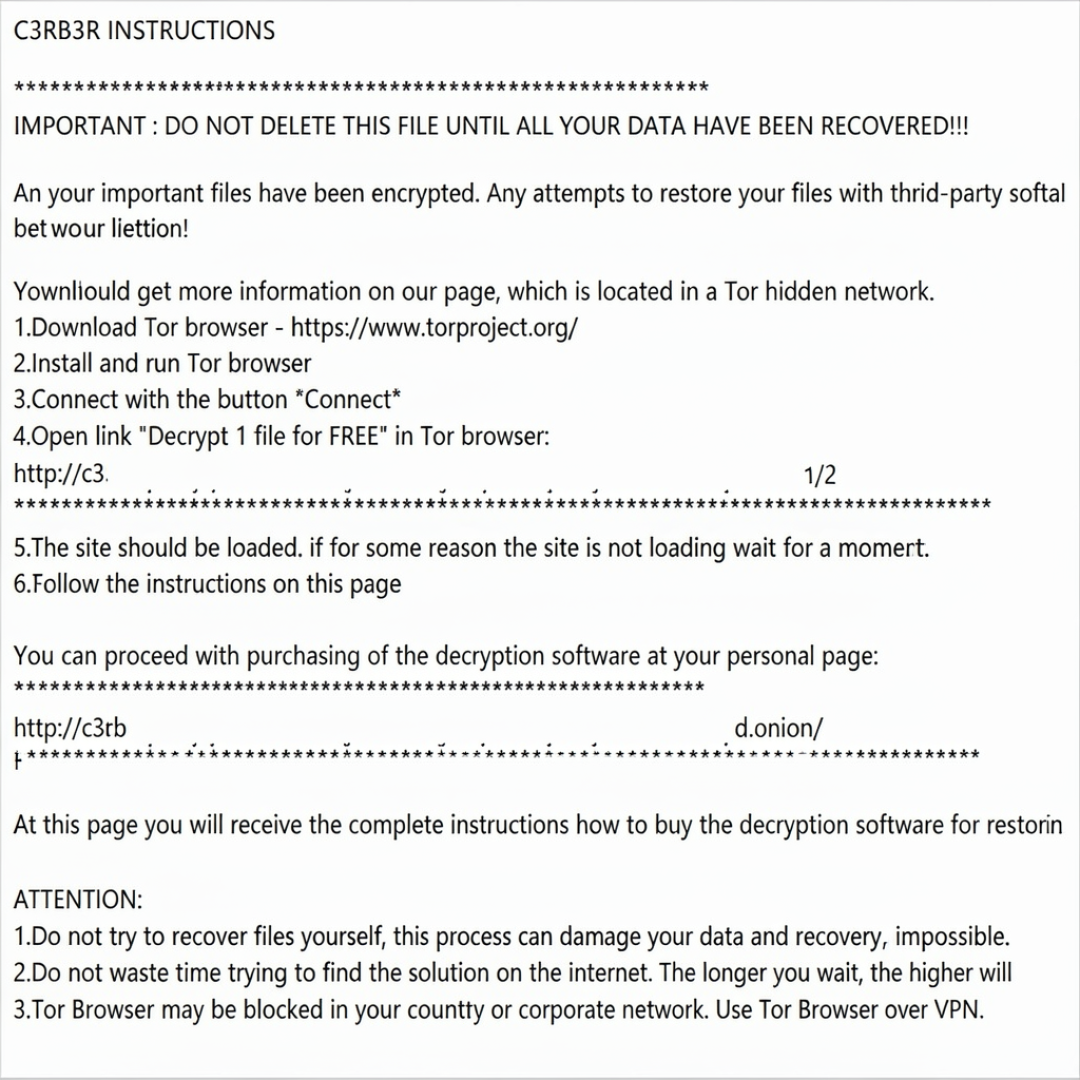
这轮勒索风暴里哭得最响的,不一定是全家相册被清空的人,而是把合同、业务资料、代码仓库押在一台群晖上的小公司:机房风扇整夜狂转,第二天打开文件夹,文件名后缀整整齐齐多了 .L0CK3D,每个文件夹里还多出一份名为 read-me3.txt 的勒索信。有人第一时间报了警、又跑去群晖售后,售后看了也没辙——公司IT竟然没开快照备份。知乎知乎
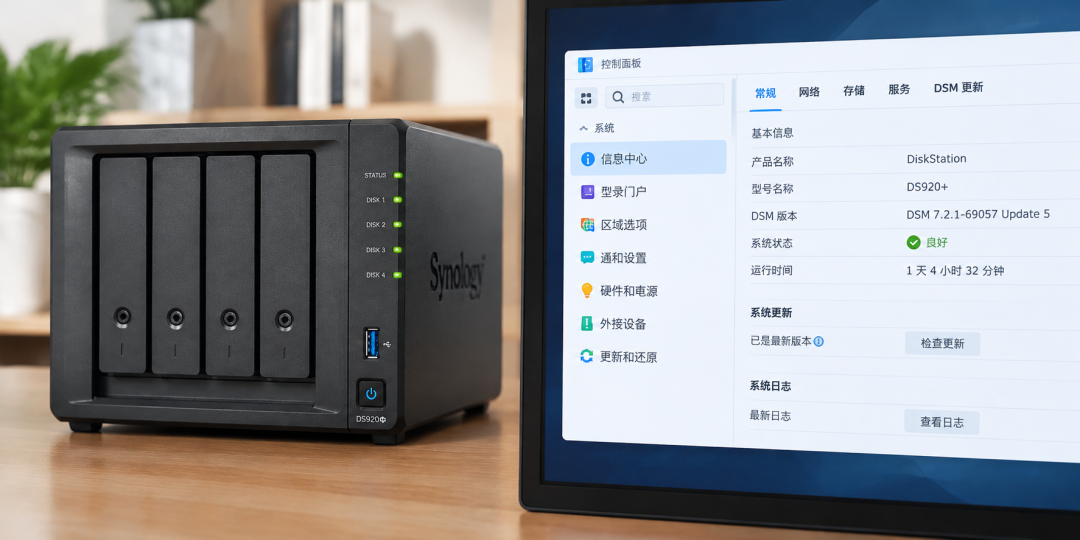
机器买的时候不便宜,柜子也带门,但 NAS 放在机房里,只能说明设备在你身边,不代表外面的人碰不到它。知乎
一、攻击者的名单,是按"没人管更新"划的
群晖10月29日的官方通报说得很直白:攻击者利用的是2024年12月就已修补的漏洞,专门盯着仍跑旧版DSM的设备加密勒索。先倒下的往往不是最新款,而是那台"老到没人想起来更新"的——群晖机器生命周期出名地长,一台服役五年的比比皆是,老板换得起办公室的椅子,却想不起看一眼DSM版本号。知乎知乎
但反过来,更新了也不等于上了绝对保险。这波被命名为C3RB3R的攻击,不仅打穿了开了双因素认证、改过默认端口、停用默认admin的设备,连升到最新 DSM 7.4.1-90080 Update 1 的机器都出现了中招案例。360安全中心的分析(第三方研判,官方未确认具体入口)还称C3RB3R也利用了2026年9月修补的DSM漏洞,涉及CVE-2026-13639、CVE-2026-13684。两边口径各执一词,结论却是同一个:没打补丁就有风险。所以补丁要打,打完还得去翻日志,看看这台机器在漏洞窗口期里有没有招待过不速之客。知乎知乎
二、"换个品牌买平安"不成立
威联通11月上旬就 Plex2Shell 漏洞链发了安全通告:四个漏洞串联起来,可在未认证条件下执行代码,1.43.2及更早的Plex Media Server受影响,修复版是1.43.3.10861,其他品牌NAS装了受影响Plex同样要处理,相关漏洞也已进CISA的已知被利用目录。飞牛用户传出中招的时间,甚至还早于这波群晖。知乎知乎
群晖自己则在11月11日发布SA-26:19公告,又披露两项高危漏洞:身份验证API里的SQL注入(CVE-2026-76954),CVSS评分高达9.8,攻击者无需账号密码就可能远程读写NAS中的文件;另一项是rsync同步组件的鉴权绕过(CVE-2026-85101,8.6)。不过要划清一条线:公告并没有说这两条新漏洞已被用于实际勒索攻击,两条线不该混着说——但公司里的坑不分批次,都得堵。勒索软件不挑牌子,它只挑旧版本、开着的端口、没打补丁的套件,和没人看管的机器。知乎
三、每台公司NAS,今晚就该查这五件事
系统与套件:记下DSM/QTS的完整版本号;自动更新要落到具体的人;Plex、PHP、WordPress这类套件逐个查版本,不用的直接卸掉;已停止支持的老机型别指望收补丁,把它排进迁移或换机计划。
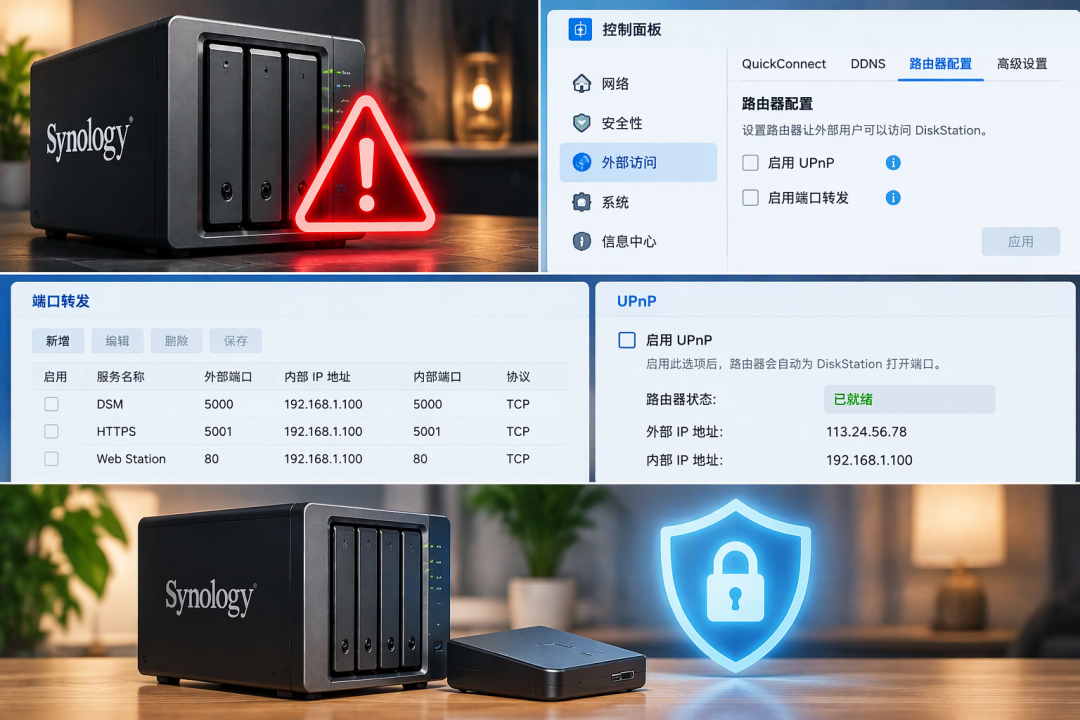
远程访问:管理后台不直接进公网;QuickConnect、DDNS、反向代理,业务用不到的尽量关;检查路由器的UPnP和端口转发规则;远程运维统一走VPN加双因素认证。系统更新、套件更新、访问控制分别处理不同的问题,少做一项都是隐患。知乎
历史暴露:现在关了,不代表以前没开过。漏洞窗口期里只要Plex远程访问、32400端口转发开过,就要按潜在入侵处理:先留证,再按厂商步骤干净重装套件,并重置NAS账号和相关凭据。补丁只负责关门,不负责送走已经进门的客人。知乎
账号与权限:停用默认管理员——DSM 7.0其实已默认停用admin,老机器务必自查。管理员必须开双因素认证;共享文件夹按岗位分权,别一个账号全公司同权。知乎
备份与恢复:3-2-1起步,另备离线或不可变的隔离副本;快照长在同一台机器上,只能算缓冲,不算备份。关键动作是定期真的还原一次文件试试手感。一旦发现加密:断网隔离、保留勒索信和日志、关机关不关交给应急人员评估;别指望交赎金——那需要从黑客指定网址下载加密浏览器,有二次中毒和后续再次被勒索的风险。先把入口清除、验证备份,再谈恢复。知乎知乎
最后说句难听的:群晖官方的建议其实就一句——更新DSM、开启自动更新。但小公司真正缺的是三个名字:有人更新、有人管远程访问、有人试过恢复。公司里那台NAS如果这三个都没有,你不是在建数据中心,你是在给勒索软件免费 Hosting。知乎
当前文章无评论,是时候发表评论了