

10 月那波 .L0CK3D 还没缓过来,群晖又发公告了:11 月 19 日下午,官方一天连发两条“严重”级漏洞。群里瞬间刷屏“今晚别睡了”。知乎
先别急着爬起来——这两条洞,危险程度差着一个量级。
9.8 分那条,才该马上动手
CVE-2026-120382 出在 DSM 的 OAuth API 上,评分 9.8,病因是命令参数分隔符处理不当:攻击者在请求里塞几个特殊字符,后端就把参数看错了行。后果是,不用账号、不用密码、不用你点任何东西,远程就能读、能写你 NAS 上的任意文件。知乎
关键在“能写”。能读,最多是别人知道你家存了什么;能写,改备份、塞后门、删数据就全在能力范围内。勒索病毒要的入口,长这样。
8.1 分那条,别慌也别装看不见
CVE-2026-123007 出在 NGINX 处理 HTTP/2 流量时:流量控制窗口能超阈值,堆内存越界。它有个容易被忽略的背景——这不是群晖写错的代码。11 月 18 日 F5 给 nginx 发安全版本,主线 1.31.9 一次修掉 10 个问题,安全圈管这波叫 NGINX2Root。这条洞影响的版本从 1.9.5 排到 1.31.8,到披露整整 11 年。群晖只是内置了 nginx,跟着一起中。知乎知乎知乎知乎知乎
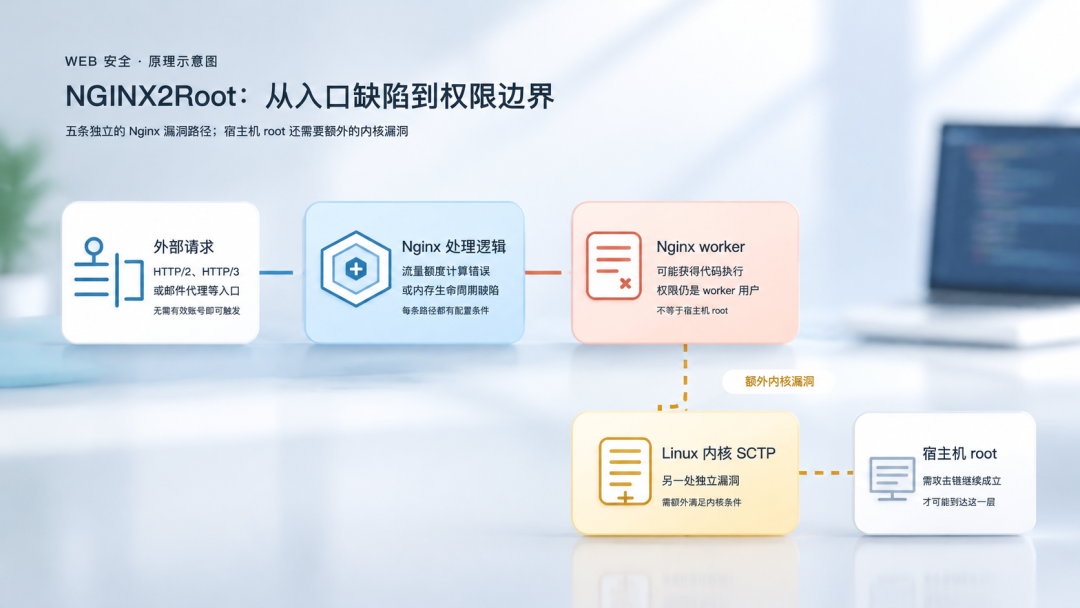
那它好不好打?Rapid7 和 Wiz 都在测试环境跑通了代码执行,但门槛也摆在那儿:得在一条连接上灌约 128GB 的 HTTP/2 流量,1Gbit/s 约 17 分钟,而 nginx 默认连接寿命 1 小时,带宽低于约 300Mbit/s 就来不及。千兆宽带加 DSM 挂公网,这个时间够用。知乎知乎
好在这个开关几乎零成本:控制面板 → 网络 → 连接,关掉 HTTP/2。但它挡不住 OAuth 那条,停用 OAuth Service 套件也挡不住 nginx 这条——两个措施不通用,两条都中就得都做。知乎
补丁有个坑:有版本号不等于能装
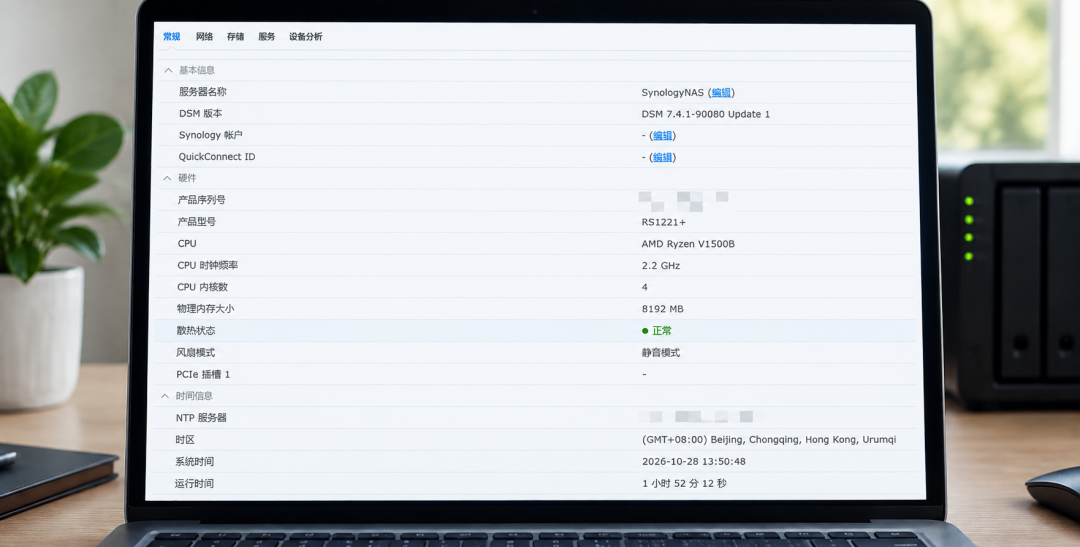
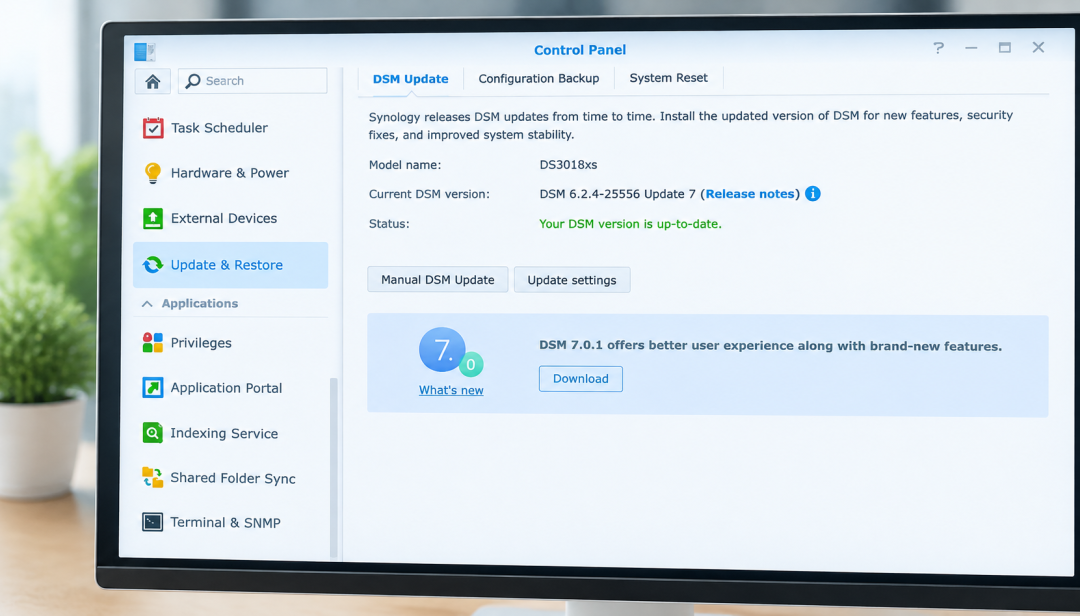
最低修复版本:DSM 7.4 升到 7.4.1-90080-2 以上,7.3 升到 7.3.2-86009-6 以上,11 月 20 日起陆续放出。中招的不只 DSM,7.1 到 7.4 全在里头,BeeStation OS 1.5 也算,SRM 1.2/1.3 不受影响。知乎
坑在这:7.2.1、7.2.2、7.1 在公告“可用性”那栏还标着“开发中(Ongoing)”,技术说明里却给了版本号——有版本号,不等于现在就能装。官方建议 7.2.x 直接升 7.3 修复版;查不到更新包,先用上面两条临时缓解顶着。知乎
不是群晖的,也别看戏
nginx 是上游,Shodan 快照里约 1180 万台主机的可识别版本落在这条洞的范围里,这只是版本统计、不等于已被攻陷。你 NAS 上 Docker 里跑的 nginx、软路由的反代面板都在这张网里。同期威联通也就 Plex2Shell 漏洞链发了通告,QNAP 自己写明:这不只是威联通的事,别家 NAS 装了受影响的 Plex 一样要处理。知乎知乎
真正该改的是节奏
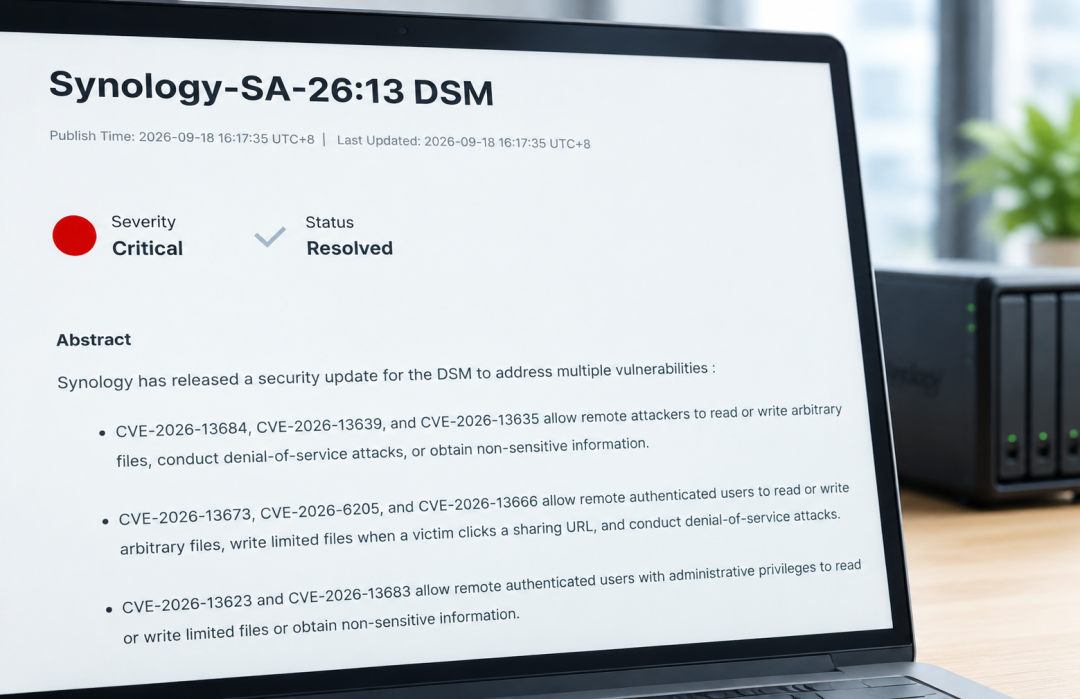
排一下公告:9 月 18 日 SA-26:13,两条 9.8 分,未登录就能远程读写任意文件。10 月下旬起 C3RB3R 勒索病毒大规模开工,文件后缀变 .L0CK3D。11 月 11 日 SA-26:19,身份验证 API 的 SQL 注入加 rsync 认证绕过。11 月 19 日,就是这次。知乎知乎知乎
两个月,三批。漏洞公告已经不是新闻,是例行。所以比“这次升没升”更该做两件事。
一,把自动更新打开。10 月那波勒索,群晖官方新闻稿说攻击者利用的是一个 2024 年 12 月就已修补的漏洞,专挑还在跑过时 DSM 的设备下手。知乎
二,把管理口从公网撤下来。这两条洞都不要账号密码,但前提是攻击者能摸到你的管理界面——公网上仍有大量开着 5000、5001 端口映射又没及时装补丁的设备,就是自动化脚本的首批猎物。关掉端口转发改走 VPN 或 QuickConnect,用不到的 rsync、SSH、FTP 一并关,再查查 UPnP 有没有替你偷偷建过映射。知乎哔哩哔哩
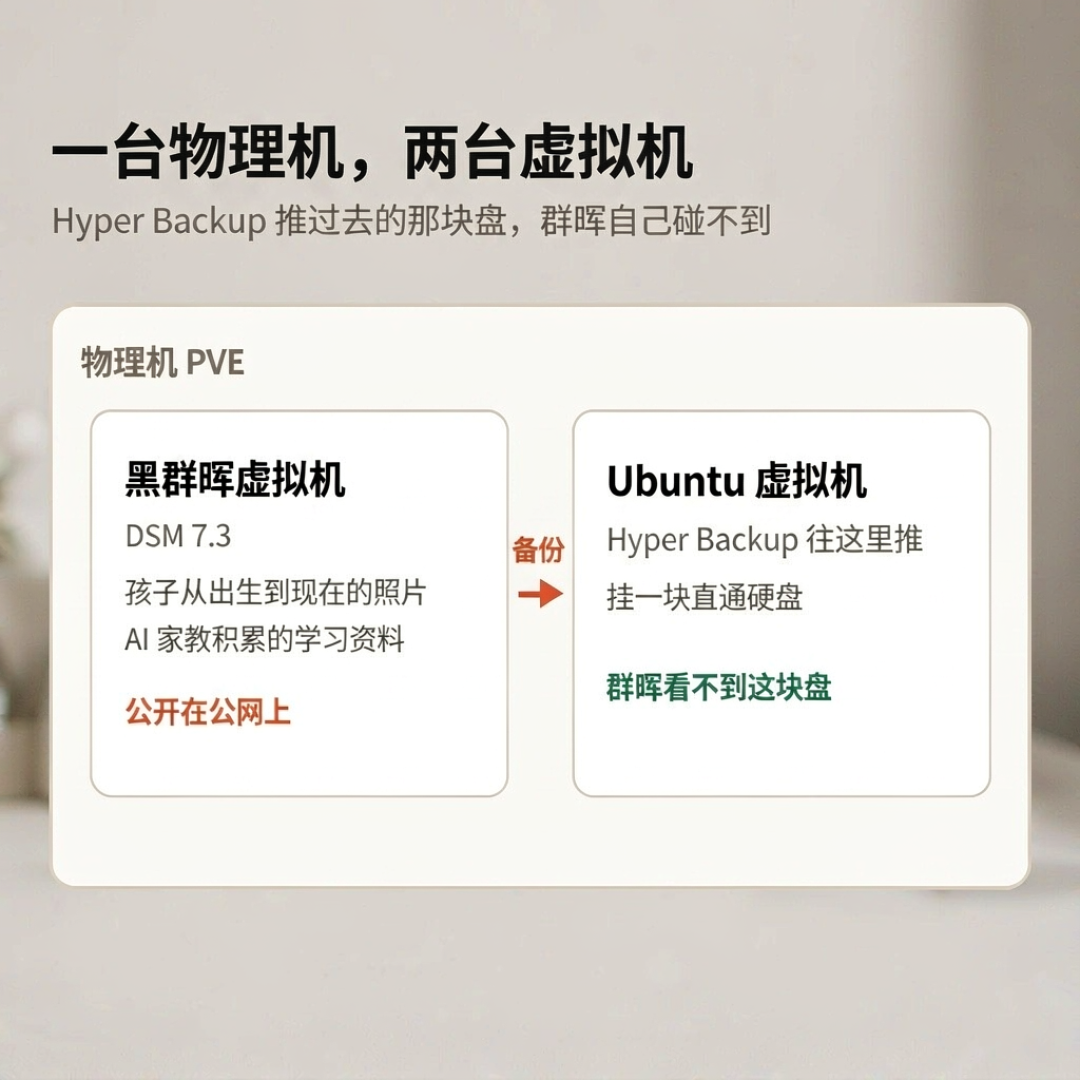
补丁堵的是今天的洞,收敛暴露面堵的是明天的。最后一条老规矩:3-2-1 备份,Snapshot Replication 定时快照加 Hyper Backup 到另一台设备或云端。但快照不等于独立备份,备份盘也别常年挂在 NAS 上——攻击者一旦拿到 root 权限,外接 USB 盘和局域网可写挂载的目录会被一锅端掉。知乎<#&!53#&!>知乎

当前文章无评论,是时候发表评论了