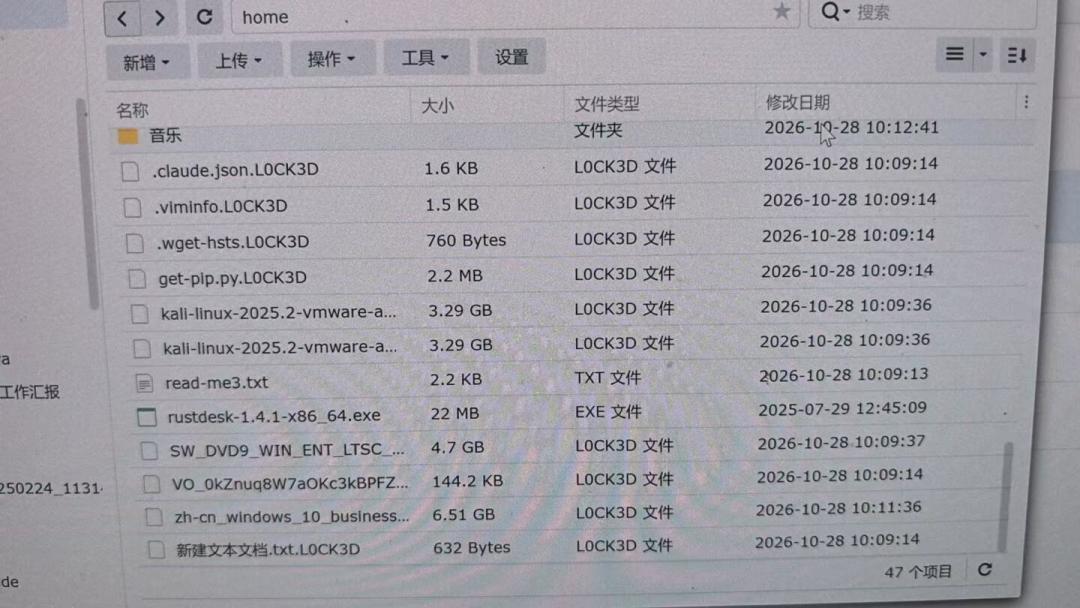
这波攻击从10月28日凌晨开始,国内外群晖机主一觉醒来,看到存储空间里的文档、照片、影视全被挂上 .L0CK3D 后缀,每个文件夹多出一份 read-me3.txt 勒索信,机箱风扇整夜狂转。知乎知乎
社区点赞最高的评论问得很扎心,“设置双重验证,禁ssh,改端口完全拦不住,人家根本就不用密码就能推门而入”。别急着自责——Reddit和国内V2EX的取证帖说明,黑客确实没走"验密码"这道门。哔哩哔哩
破门发生在验密码之前。 Rapid7研究员在DEF CON拆解过这条链路(CVE-2024-10441):群晖网页登录框会把你填的用户名打包成内部表单,交给一个root权限的守护进程处理,而旧版系统不检查用户名里有没有偷偷塞进内部分隔符。攻击者在用户名里伪造分隔符、追加动态链接器指令,系统就以root权限往计划任务目录里写了一行恶意脚本——网页上还礼貌地提示"登录失败",后台代码已经跑起来了。 所以强密码、双重验证、连错五次封IP全部失效:代码执行发生在密码校验之前,一个请求就完成,根本不触发封禁阈值。Reddit受害者日志和国内白裙受害者的残留日志里,出现了加密开始前8分钟发起"失败登录"的同一个境外IP,证实这是同一批自动化扫描器在全球公网上无差别收割。知乎
除了老门,还有两扇新门。 360反勒索团队分析确认,这轮攻击大规模利用了群晖9月底刚修复的两个CVSS 9.8高危漏洞(CVE-2026-13639/13684),首批猎物是开着5000/5001端口映射、却没装Update补丁的设备。这个漏洞编号在B站受害者评论区也被逐条对出。知乎哔哩哔哩
再叠加10月中旬爆发的PHP2Shell全球漏洞,群晖已在10月22、28、29日连续三次追加公告,破例为早已停止支持的DSM 7.2一直到6.2紧急推送PHP补丁。知乎
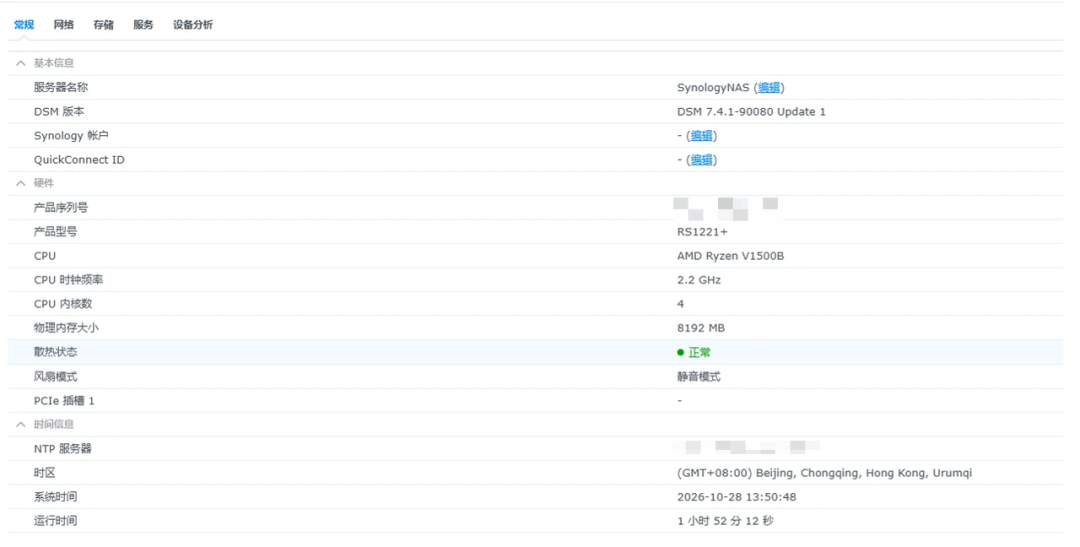
"最新版也中招"不等于最新版有洞。Solar应急响应团队确认受害设备已升到DSM 7.4.1-90080 Update 1,但表述很克制:升级与实际入侵的先后关系仍待核实,先别扣"0day"的帽子。不过结论反过来更扎心:升级DSM≠安全,套件清单、暴露端口、账号凭据都还在排查范围里。知乎小红书
复盘这轮损失放大,有三个坑全是"你以为已经做了":
RAID救不了你。 勒索病毒在文件系统层面直接改写文件,阵列会毫秒级把加密后的乱码同步写进每一块镜像盘,帮你生成一份"完美的对称加密副本"。知乎
Cloud Sync会把云端备份也变成密文。 有受害者的机器里,Cloud Sync套件整夜把刚生成的勒索信和加密文件源源不断上传到多个OneDrive,云端干净的备份被挨个覆盖。
常年挂着的USB备份盘,一锅端。
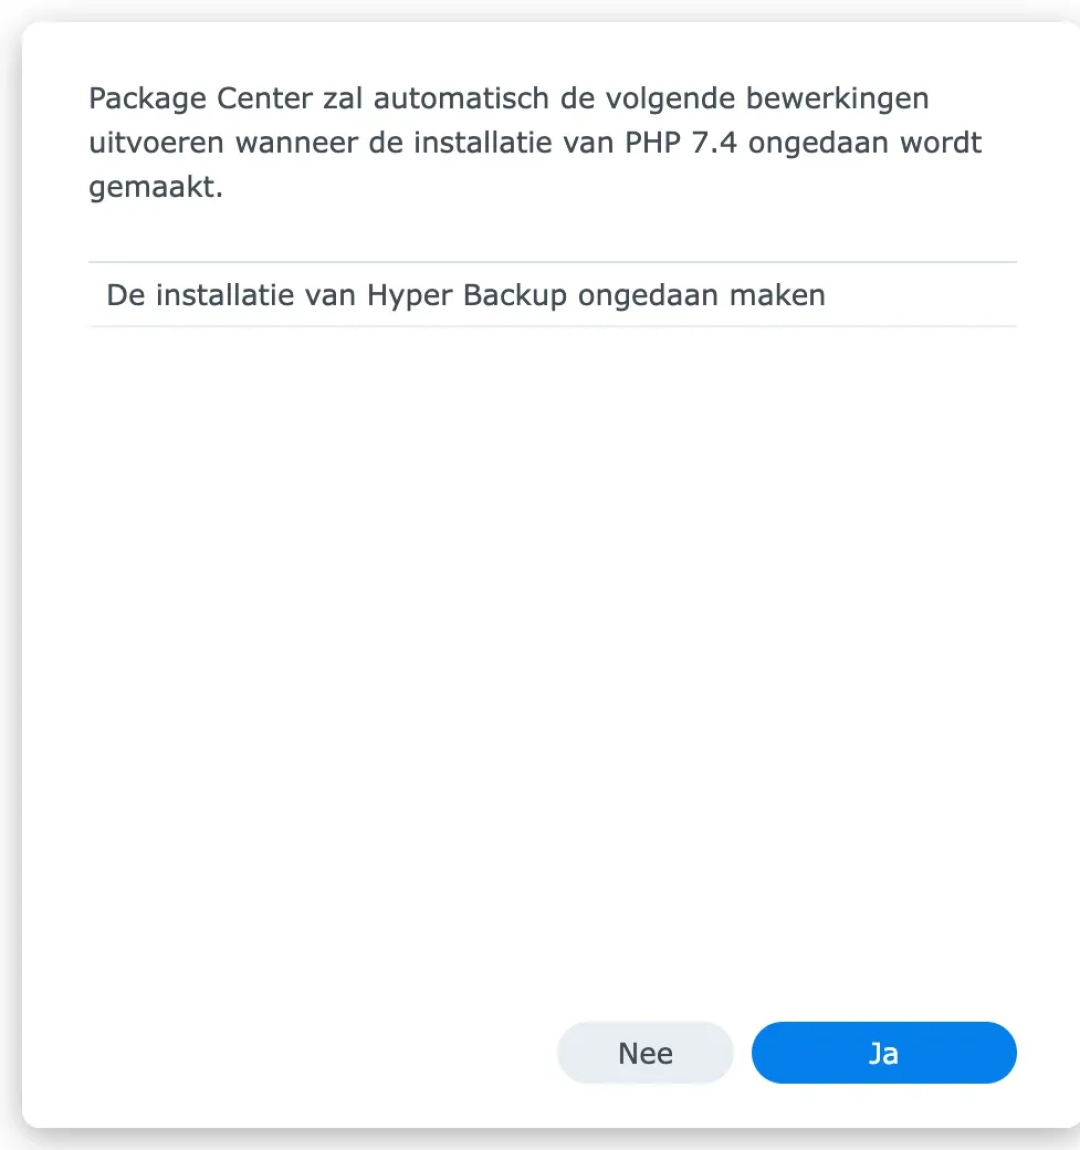
还有个反直觉动作:别急着卸载套件中心里看着很老的PHP 7.4——比利时机构nxtbit验证过,Hyper Backup强制绑定它,卸载会连带把备份核心拆掉、定时备份当场停摆;只要你没在Web Station里拿它跑对外的网站,这个PHP只在本地跑脚本、不接公网请求,留着反而是安全的。知乎
今晚花十分钟核三件事:自动更新有没有开、有没有装上9月底之后的补丁(尤其是当年升级踩坑后顺手关掉更新的老人机);把DSM管理界面从公网收回来,远程走WireGuard/VPN;查一眼计划任务里有没有不认识的条目,临时开SSH看完记得关。
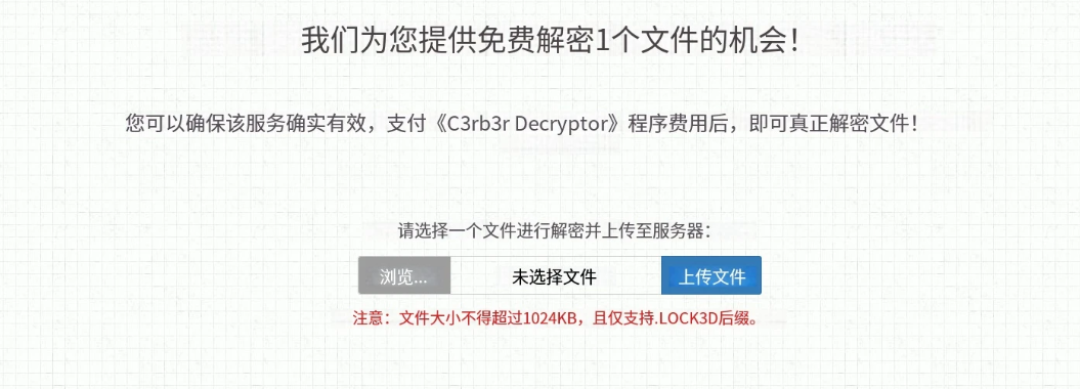
已经中招的,别重启、别断电、别结束加密进程,保住现场——密钥可能还在内存里。也别急着付钱:这个叫C3RB3R的团伙把勒索站点做成了全自动"网店",上传1MB以内的小文件免费试解密、自动生成收款地址、付款6次确认后吐解密器。流程齐全不代表值得信任,国内外安全机构的底线建议完全一致:绝不支付赎金。知乎知乎
NAS是替你家存几十年照片和文档的角落。别等风扇整夜狂转才想起来:最好的防护,是让摸不到你。