

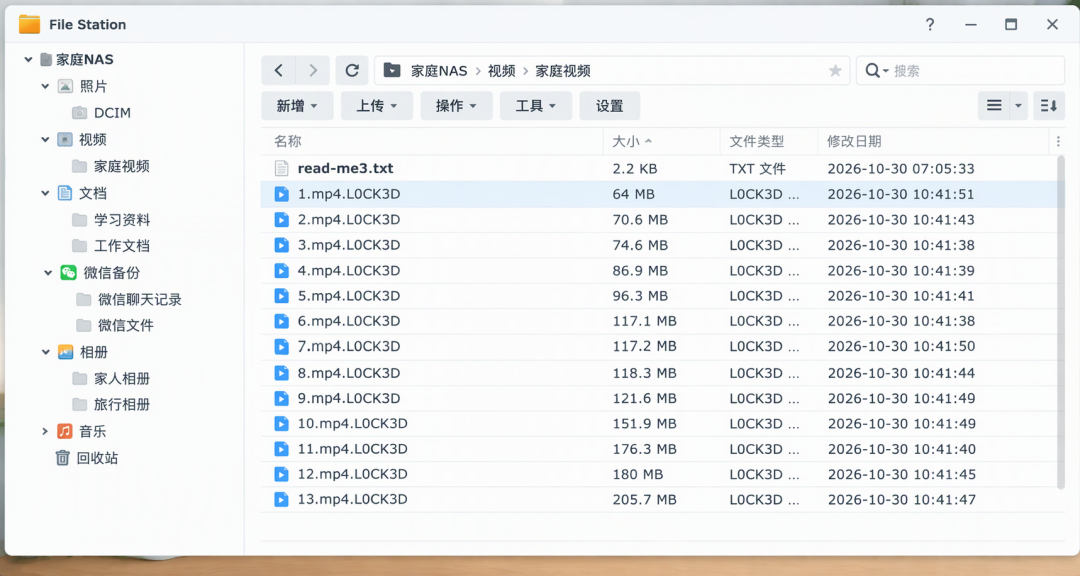
文件后缀变成 .L0CK3D 之后,不少群晖用户的第一反应,不是翻勒索信跟黑客讨价还价,而是回头问一句:这事群晖管不管,能不能赔?小红书
一位 10 月底中招的用户完整走了一遍流程,然后翻开了用户协议,结果被一盆冷水浇透——里面那条"特定损害免责声明"写得明明白白:Synology 不对任何"数据和信息丢失"承担责任,无论损害是基于合同、侵权行为(包括过失)还是其他法理,即使 Synology 已被告知可能发生此类损害也不例外。翻译一下:协议早就预见了"数据会丢"这件事,然后明确写了不赔。知乎
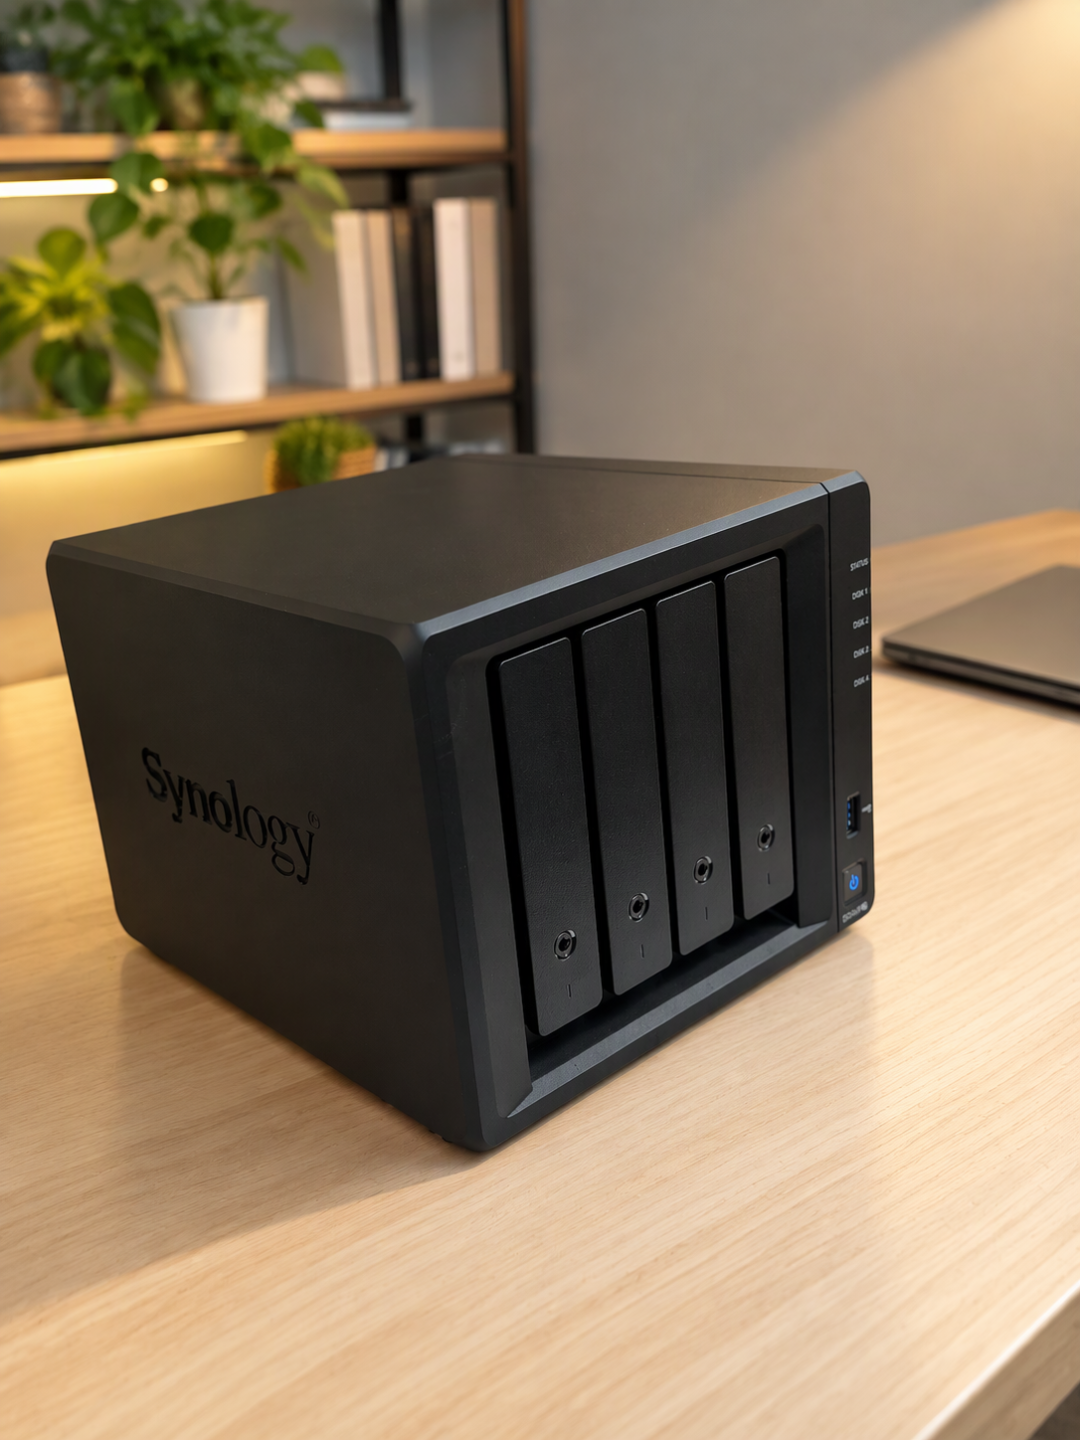
一个修了好几年的漏洞,和几个"更了机也中招"的用户
这轮攻击的入口,有两个公开口径:群晖方面关联的是 CVE-2024-10441,一个 2024 年就公开的漏洞。安全厂商 360 的独立分析,则指向 2026 年 9 月才修复的两个满分 RCE。动手的勒索家族被命名为 C3RB3R,其实是 2016 年就已成名的老牌勒索软件家族 Cerber 针对 Linux 与 NAS 环境演化出的最新变种。知乎知乎知乎
补丁确实早就发了,官方客服的口径也一致:更新到最新版本可以避免。于是在主流叙事里,这就是"用户自己的锅":补丁摆着不装,公网映射自己开,怪谁?小红书
但"更了机也中招"的反例一直没断过:有用户反馈升级到了 7.4.1 updata1 以后依旧还是被勒索,应急响应团队上机排查的那台受灾机器,运行的也已经是刚刚发布的最新版 DSM。"受害者全没打补丁"这条线,画得没有想象中整齐。知乎知乎
“公布"不等于"告知”
那位中招用户跟客服掰扯最久的细节是:为什么有这么严重的漏洞,不提醒用户升级?回答是——会公布,但不强制。她自己的总结很直白:群晖只是做了公布,但未做到告知和提醒。"有谁会每天盯着群晖官网,看它系统每个版本存在什么问题吗?“这是普通用户的原话,不是折腾党的问题,而 DSM 这些年卖给你的承诺,恰恰是"普通人也能放心用”。评论区也有人贴出更扎心的个案:1821+ 今年 4 月才买,当时装了最新的系统,也中招了。知乎小红书
维权这事的现实盘面
社区里更冷静的类比是:要是中病毒厂商就得负责,微软都不知道要赔偿多少个微软——最初的勒索病毒就发生在 Windows。公开渠道里至今没有出现一例索赔成功的案例,连中招的用户自己都写道:没有人提出向群晖索赔,大家默默的接受了数据被加密。她设想过群晖亲自下场跟黑客谈、替用户要回私钥——目前没有回音,官方动作只有那份漏洞公告。小红书知乎
所以普通人现在真正能做的,就三件事:
保留证据:勒索信、加密文件样本、系统日志,一个都别删——后续解密工具用不用得上,全靠这些。知乎
止血:关掉公网映射和 UPnP、检查异常计划任务、打开自动更新——第一波还没修完,群晖 11 月 19 日又连发了新的严重级公告,其中一个洞,不用账号、不用你点任何东西,就能读、能写你设备上的任意文件。知乎
认清现实:异地备份是唯一一条真会"赔"你的条款。3-2-1 原则,重要数据再多一份不联网的冷备;备份不测试,等于没有备份。
协议可以不讲情面,因为它确实不需要讲。这是整场勒索风暴里,最诚实的一句话。
当前文章无评论,是时候发表评论了