这两天,一条消息从德国飞出:苹果警告德国政府人员的iPhone遭到间谍软件定向攻击,数字部长维尔德伯格亲自在电视上证实收到了通知。几乎同一时间,不少国内用户也发现,自己收到了苹果发来的同款"威胁通知"。新浪新闻微博微博
怎么回事?
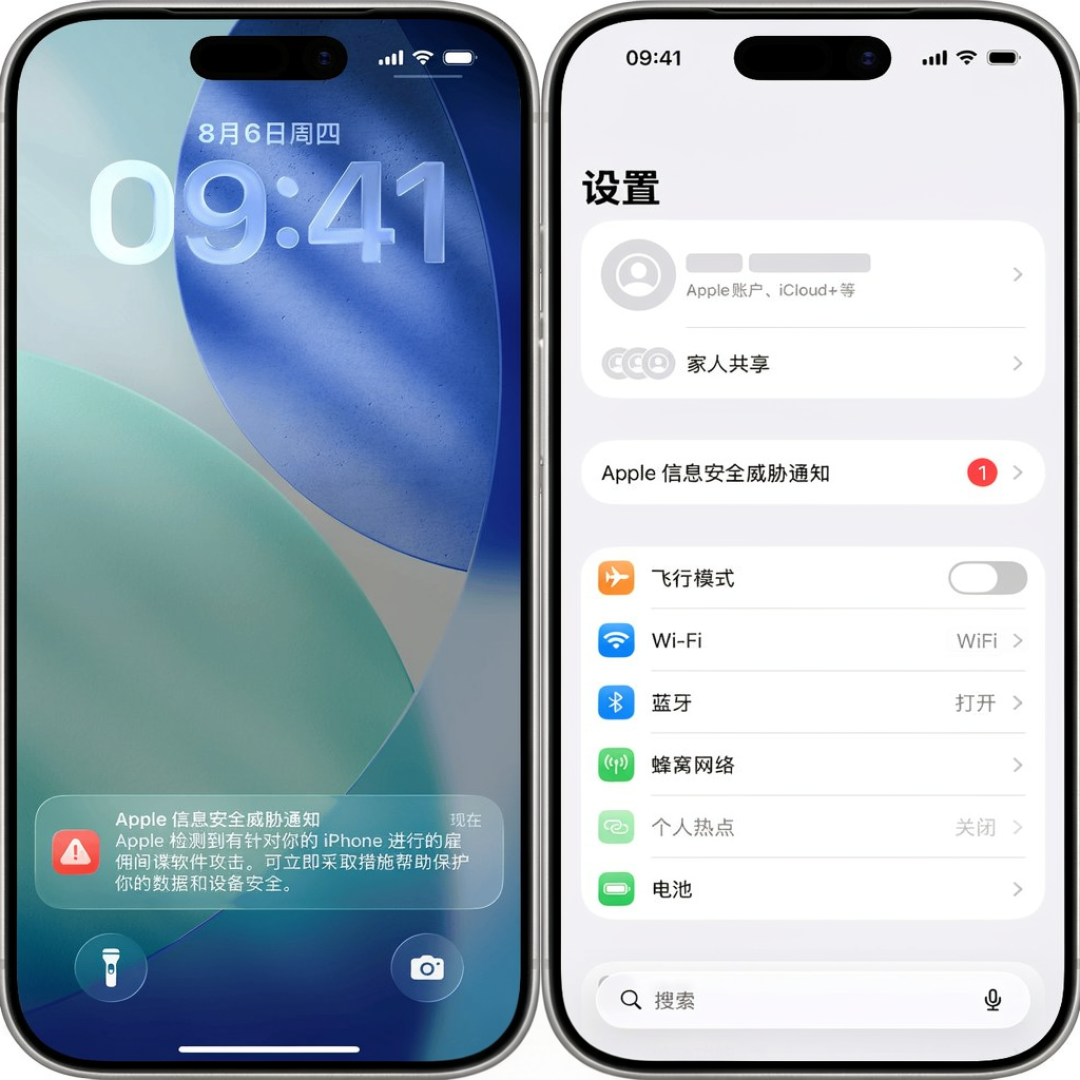
这是今年第二波警告
8月,苹果曾面向110个国家的用户推送间谍软件风险提示;10月底,通知再次发出,这轮覆盖99个国家。微博知乎
德国是重点区域,首批风险提示10月29日送达,德国联邦信息安全局也建议政界人员提前做好设备遭入侵的防范预案。政府发言人科内柳斯称"部分设备可能已被入侵";内政部则说,这是各国常用来攻击特定目标的商业间谍软件,手机可能通过无需打开的短信等零点击方式被感染。微博微博
但苹果强调:收到通知只代表你被选为攻击目标,不等于攻击已经得手。截至目前,受影响人数和幕后黑手尚不明确。官方给出的应对建议里,包括开启锁定模式。知乎新浪新闻微博
收到通知,第一件事是辨真伪
这里有个反常识的点:越是"间谍软件警告"满天飞的时候,骗子越爱蹭热点。假冒苹果安全通知的钓鱼邮件和短信,是老牌骗术了。微博
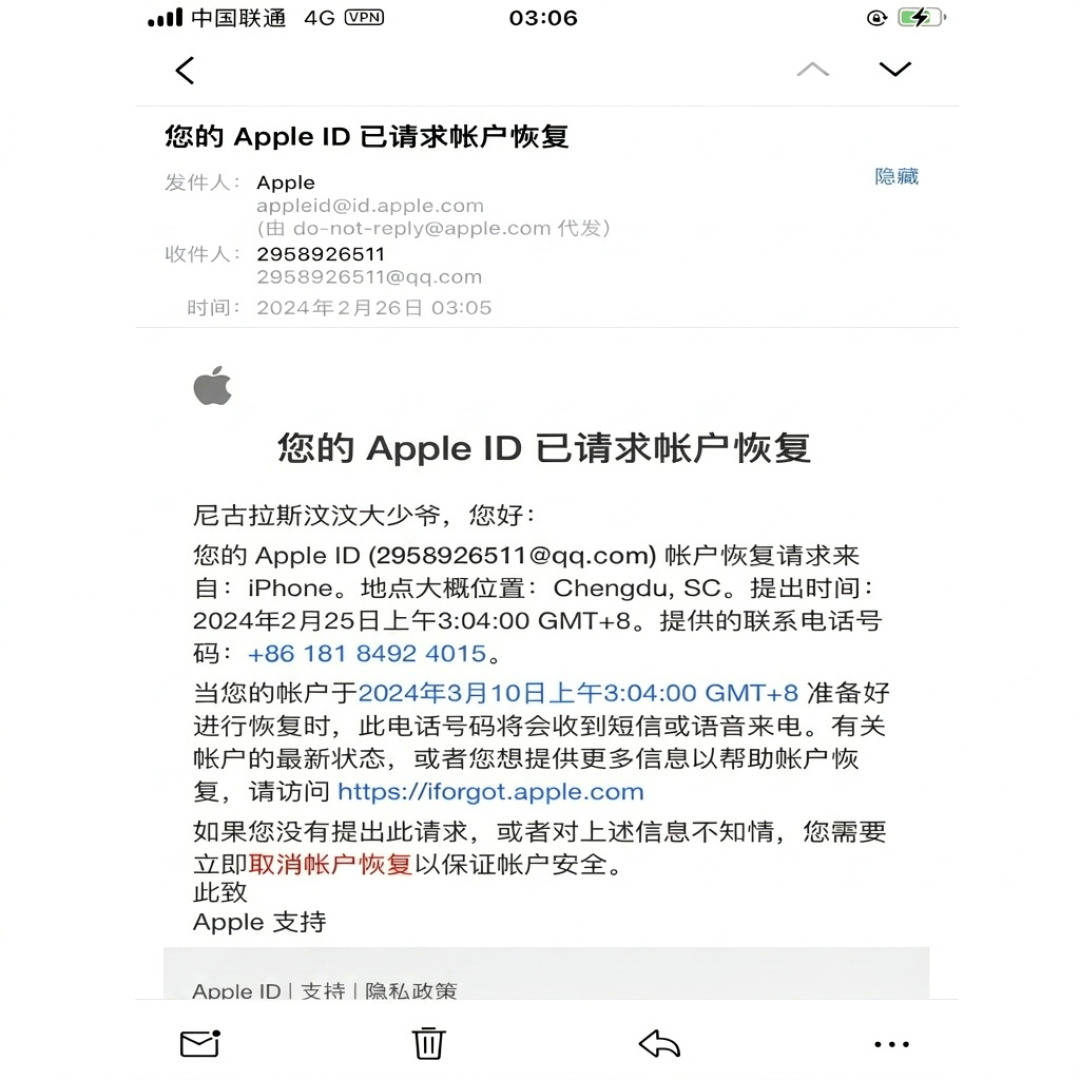
核验真伪只有一条权威路径:手动在浏览器输入 account.apple.com,登录账户查看是否有告警横幅。真通知会同时出现在锁屏、设置、邮件和账户网页里,永远不要点击邮件或弹窗里的链接跳转。真警告还有个特点:苹果不会公开攻击细节,不会要你付费,更不会让你下载什么"清理工具"。凡是催你点链接、输密码的,都是钓鱼。知乎微博
没收到通知的,不用急着恐慌
按苹果的说法,这类通知是针对高度复杂、定向网络攻击的真实安全警告,通常由资金雄厚的商业间谍软件公司实施。这类攻击一般只针对特定个人,这套机制从2021年运行至今,超过150个国家的用户收到过同类提醒,但绝大多数普通用户一辈子碰不到。微博微博
如果你没收到通知,说明你不属于该类攻击目标,无需恐慌,保持系统更新、开启双重认证即可。具体来说,做好两件事就够了:知乎
保持iOS更新。 10月安全公司iVerify曝光的P7 DarkSword间谍软件变种,能窃取钥匙串密码、相册、备忘录甚至加密钱包数据,主要影响iOS 18.4-18.7设备,苹果已推出修复。更新系统的收益是实打实的。微博
开启双重认证。 这是Apple ID性价比最高的一道防线。
不建议普通用户跟风开锁定模式:它是给高危目标设计的,代价是日常体验明显下降。没有需求硬开,纯属给自己找不痛快。
但警惕心可以留一点
别以为间谍软件离普通人很远。最近被证实的案例里,半岛电视台至少45台设备遭到雇佣兵间谍软件的零点击攻击——受害者什么都不用做,设备就被入侵了。知乎
研究团队把这种技术命名为AdFection,这是全球首次有技术证据公开证明,雇佣兵级别的间谍软件是通过定向广告分发出去的。知乎
不过普通人不必过度焦虑:这类高度定向的攻击,针对单个目标的成本往往高达数百万美元,攻击者不会把钱花在你我身上。真正要做的还是老三样——更新系统、开双重认证、不乱点陌生链接。微博
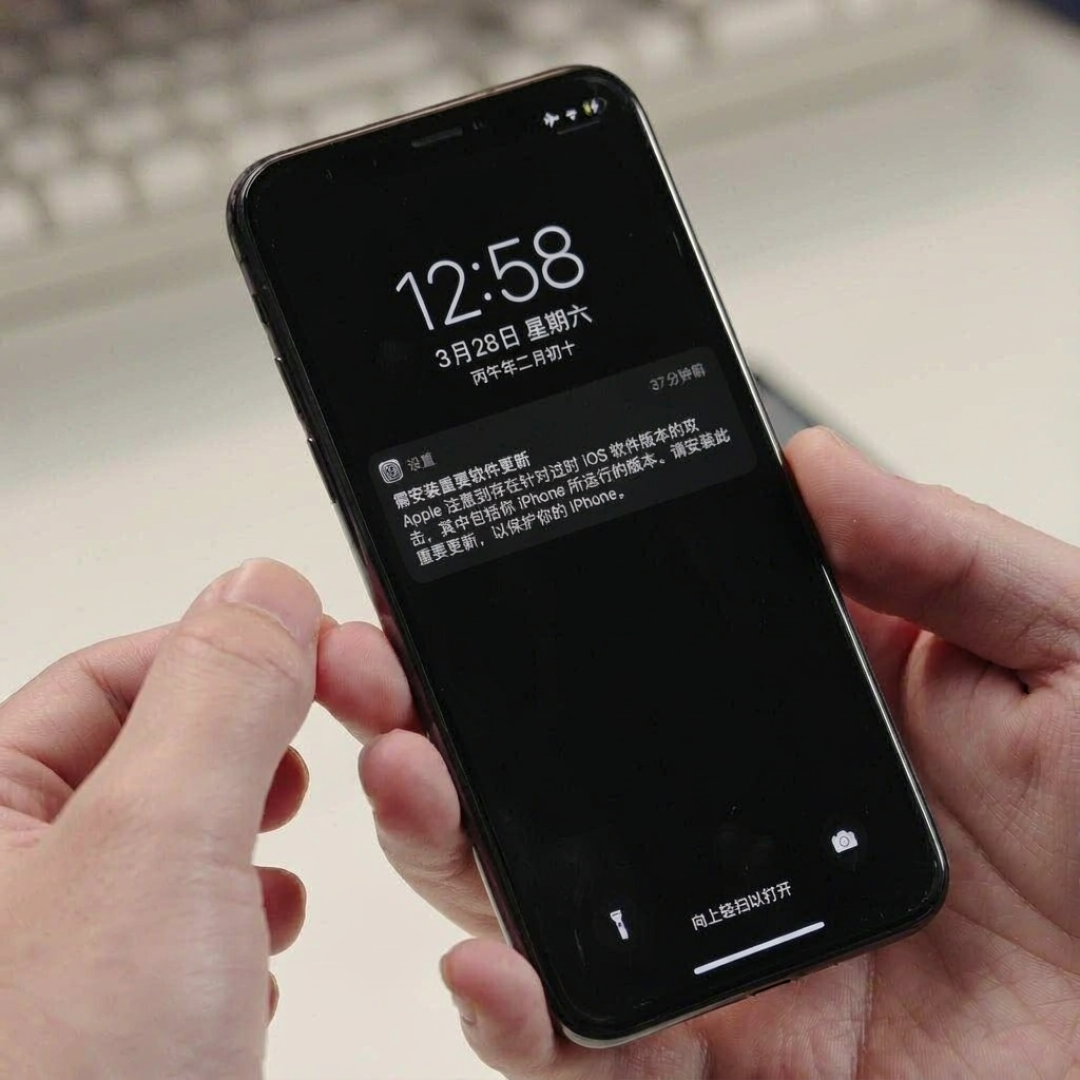
最后总结一下:收到苹果间谍软件警告,先手动登录 account.apple.com 核验真伪,再决定要不要开启锁定模式;没收到,安心更新系统就好。警告是真的,多半不关你事;警告是假的,才是冲着你的密码来的。