

10月28号开始,群晖用户的相册和共享目录一夜变成黑话现场:文件后缀被改成 .LOCK3D,每个目录塞一封 read-me3.txt 勒索信,赎金只收比特币。群晖10月29日的公告给出的解释很扎心——攻击者用的不是什么神秘0day,而是 2024年12月就修掉的老洞 CVE-2024-10441(严重度9.8),专打还在跑过时 DSM 的机器。知乎知乎知乎
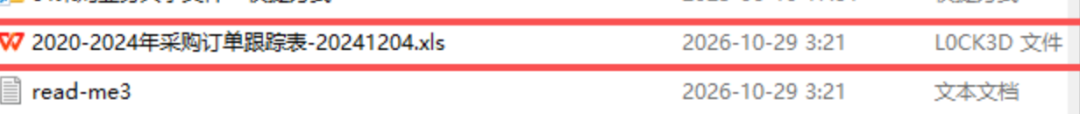
故事到这儿没完。Solar应急响应团队处置的现场里,有一台跑着当时最新版 DSM 7.4.1 的机器也被加密了。他们的措辞很谨慎:不一定有新漏洞,也可能是套件、凭据或者别的暴露服务进来的。更瘆人的是另一位的排查实录:一个QNAP用户,庆幸自己"不是群晖、也没映射公网",结果在硬盘深处挖出一个7月4日凌晨创建的隐藏目录——恶意样本已经在里面躺了118天。排查下来最可能是弱密码被爆破进来的。没加密,不等于没进来过;加密是攻击的最后一步,不是第一步。知乎知乎知乎
所以这轮风波教的第一件事不是"快去打补丁",而是:只要有一扇门开着,你就一直在靶单上。对扫描器来说,"我只开了一个端口"和"管理后台裸奔公网"是一回事。知乎
远程访问的唯一判据,不是"我能不能连上",而是"我给了公网多少个入口"。HomeLab圈常用的三条路,按暴露面排开:
路子一:端口映射 + DDNS/自带云服务——最快,也最裸。
上传带宽是真材实料,没有中转。但NAS自带的云服务加DDNS,本质是把你的门牌号递到公网上。全家确实要用的,补偿动作一个不能少:补丁第一时间打,两步验证+自动封锁+禁用admin账号全开上,反代前面挂预认证或WAF,再加地区白名单。但请把这句话标重点:反代只是把门牌号换了个体面的,不改变安全性。能修漏洞的只有补丁。知乎
路子二:WireGuard/Tailscale/NetBird 加密组网——这轮评论区公认的正确答案。
一个端口都不开,攻击者扫不到入口,自然无从爆破。勒索帖底下被反复提到的实践就是"不用云服务、不映射端口,外部访问统统走WireGuard"。NetBird刚在10月做了大更新,一行命令部署,内置MFA和反向代理,新手友好。代价也真实:CGNAT环境打洞失败就落到中继,传大文件开心不起来;有公网IPv6的会舒服很多。知乎哔哩哔哩
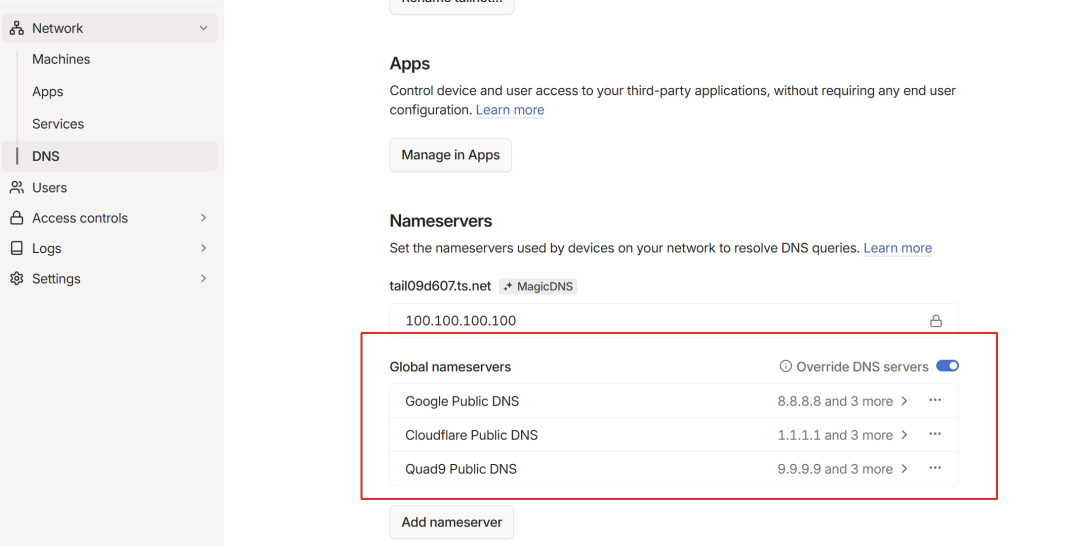
路子三:Cloudflare Tunnel、frp+VPS、UU远程这类第三方中转——最省心,也最被动。
不靠公网IP,手机装好客户端就能摸进家门。但通道捏在别人手里:CF用户自评"就是速度差一点,其他都完美"。UU远程评论区已经在担心"开始打广告了,收费估计不远"。99块的硬件穿透盒子同理。适合当应急备胎,不适合当主力——你得接受它随时可能涨价或限流。哔哩哔哩哔哩哔哩
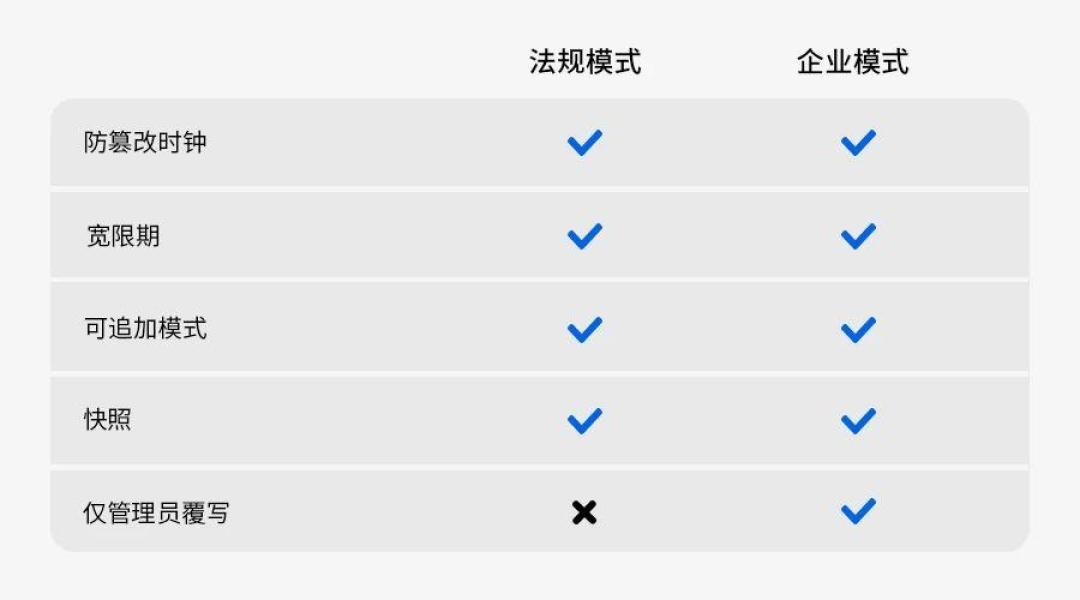
今晚就能做的三个动作:删掉路由器上的端口映射和UPnP,关掉用不上的设备云服务;把日常外部访问迁到加密组网;留一份不受群晖死活影响的离线或异机备份。别迷信一个功能就保命——不可变快照的官方支持只覆盖2020系列及之后的机型,老机器根本开不出来。这也是有用户干脆把备份盘直通给另一台机器、让它彻底脱离DSM的原因。知乎知乎
补丁、双因素、WAF,都是在压低概率。黑客唯一过不去的,是一扇不存在的路。
在AI时代 攻击效率大幅提升的情况下 没及时打补丁或者厂商已经不提供补丁的设备 映射到公网都特别容易中招 群晖只是给大家提了个醒 吓的我把ds215淘汰了 换了新款群晖
我19年买的蜗牛B款,装的DAM 6.1.7映射公网跑的,10月 29号听到消息以为是扫5000 5001就没理会,我是改了端口的且用443的就没理会,昨晚熬夜玩手机越看越怕,凌晨4点都起来关闭端口,留了个同步服务,不知道有没问题
运行商回收公网ip就是保护我们
PS5利用AI分分钟破解了,这些漏洞用现在的AI破解只会越来越多,防不胜防啊。
关闭所有外部访问,uu 一台电脑,然后再本地访问。
评价下 运营商nat1穿透
中招了
群晖安全稳定的优势也不行了,这轮家用NAS群晖掉队太多了
我两台在不同房子的NAS都是通过Tailsacle互相备份的,不管宽带给没给公网IP,我一律当作没给,所有在局域网外的设备想要连接,统统走Tailscale。
给一个白裙的具体方案,详细说一下两步验证自动封锁禁用阿德民账号的流程和作用,万分感谢!
封面图是韩路家的机柜吧
家具五台nas,三十个16T.都没开过外网访问
在 claude指导下,旁路由开了 wire guard,关掉所有端口映射,只留一个udp
平时不用不开机
黑群晖没有公网。只内网访问。默认设置安全吗?
陌生才是常态
放心我家 nas 我自己现在都就联不回去
我用的飞牛的FN连接,没有公网ipv4,但有ipv6,不知安全不?
这次群晖遭遇的大规模勒索,就像是小偷拿着一年前网上公开的“万能钥匙”(CVE-2024-10441老漏洞),在满大街试探谁家门没锁好。只要你的 NAS 系统没更新,又把端口直接暴露在公网上,就会被黑客的自动化工具瞬间破门而入,把文件全部锁死(改成 .LOCK3D 后缀)并勒索比特币。 要想保住你的白群晖,最通俗、有效的自救方法就是“关门、走暗道、留后路”: • 第一步:关门(删映射) 立刻去路由器里删掉所有的端口映射(比如 5000、5001、443 等)并关闭 UPnP。只要不给公网留入口,黑客在网上就根本扫不到你的 NAS。 • 第二步:走暗道(加密组网) 以后在外面想连家里的 NAS,不要直接通过网址或 IP 访问,改用 Tailscale 或 WireGuard 这类工具。它们相当于给你的手机和 NAS 之间拉了一条隐形的专用暗道。在外面一键开启,就能像在家里连 WiFi 一样安全访问。 • 第三步:升级并防盗(打补丁+改账号) 赶紧把群晖的系统固件和所有软件(套件)更新到最新版本,把“锁芯”换掉。同时禁用 admin 账号,开启双重验证(登录时要在手机上点同意)。 • 第四步:留后路(冷备份) 不管系统多安全,都必须存一份拔掉线、不连网的物理备份(比如定期考拷贝到移动硬盘里放抽屉)。这样就算 NAS 真的被大火烧了或被锁了,最重要的数据依然还在。
写的什么真的看不懂,我有白裙想借鉴一下的