

11 月 5 日,OpenSSH 发了 10.6p2。这不是常规维护版本,release notes 第一条就写着 “critical security workaround”。知乎知乎
第二天中文互联网炸了:B 站一条 15 秒的转载卡片视频,标题《输入超过 256 位字符即可直接登录?》,3.6 万播放;小红书评论区有人留下一句"完了,这下得有多少路由器中招"。
结论先放这儿:出厂状态的软路由,大概率不在这次名单上。哔哩哔哩
钥匙有七把,你家那把锁根本没配
编号 CVE-2026-123158,圈内叫它 `*sshole`,CVSS 8.1(不是网传的 9.8),影响 OpenSSH 7.3p1 到 10.6p1,10.6p2 修掉。知乎
它不是缓冲区溢出,没有内存破坏,本质是两个字符串比成了相等。真要打进去,得同时满足一长串条件:系统跑 musl libc、SSH 服务端是 OpenSSH、没启用 PAM、开着密码登录、目标账户在 `/etc/shadow` 里的密码字段严格是 `*`、机器上还有另一个账户存着真实哈希、提交的密码长度落在 257–1024 字节。知乎小红书
第二条就卡死了绝大多数软路由:OpenWrt 出厂默认的 SSH 服务端是 dropbear,不是 OpenSSH。 360 漏洞研究院的通告写得明白:用 glibc 的、走 PAM 认证的,以及 Dropbear、OpenBSD,“不属于本次公开披露的利用路径”。知乎知乎
B 站那条视频底下 483 赞的评论更直接:光是 openssh + musl 这个组合,就筛掉了 99% 的机器。哔哩哔哩
但这三种情况,你得坐起来
你为了 sftp 或更强的配置,自己把 dropbear 换成了 openssh-server;
你在软路由上跑 Docker,基础镜像是 Alpine(3.16–3.24 全在范围内,2022 年起 root 的密码字段就是 `*`);
你有台 Alpine 云主机,尤其用官方 tiny-cloud 镜像的——3.18.11 到 3.24.3 里 `alpine` 用户密码是 `*`,还配了免密 doas,绕过就能提权。知乎知乎
这不是纸面漏洞。CISA 11 月 9 日把它列进 KEV,联邦机构的修复限期是 11 月 12 日;GreyNoise 到 11 月 10 日已确认 18 条利用后攻击链,来自 6 个 IP。更早一点,CVE 公开不到 9 小时,就有人在一台 Alpine + OpenSSH 的蜜罐上拿到了 root,只跑 `id`、`uname`、`hostname` 三条命令便断开。知乎知乎知乎
五分钟自查
```
cat /etc/os-release && ldd --version # 是不是 musl
netstat -tunlp | grep -E ‘dropbear|sshd’ # 22 端口上站的是谁
```
看到 dropbear,可以关页面了。看到 sshd,接着来:
```
sshd -T | grep -iE ‘passwordauthentication|usepam’
grep ‘Accepted password’ /var/log/messages
```
第一条:密码登录是 no,或者 PAM 是 yes,都在安全区。有 Match 块时 `sshd -T` 看不到效果,得加 `-C user=xxx,host=xxx,addr=xxx` 再查一遍。第二条是 Alpine 官方通告给的取证口径——没有密码的账户出现了 `Accepted password`,就按这台机器已经失陷处理。小红书知乎知乎
认版本别信 banner,`sshd -V` 会骗人,用 `apk info openssh` 看包版本。知乎
传错的三件事
一、分数。 CVSS 是 8.1,不是 9.8,有安全厂商的微博预警标错了分。微博
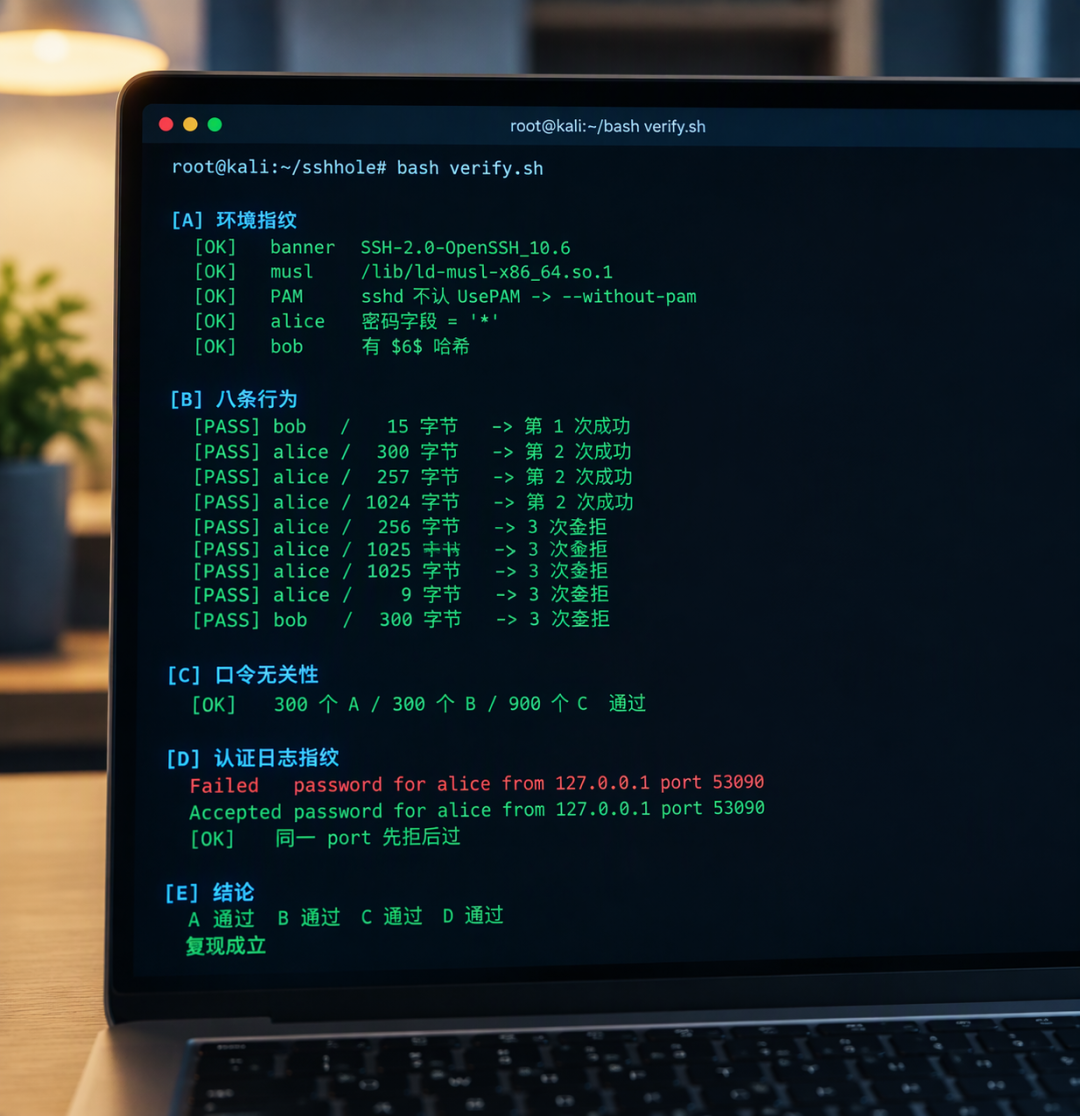
二、“一次连接就能进”。 三个独立的真机复现都指向同一个细节:必须在同一条 TCP 连接里试两次,第一次短密码被拒,第二次超长密码才通过。这条 CVE 记录里没写,照着它写 PoC 会直接失败。知乎知乎知乎知乎
三、“超过 256 位字符”。 单位是字节不是位;而且有上界,1025 字节以上会被 sshd 自己的 `MAX_PASSWORD_LEN` 挡在门外;最反直觉的是——在这里密码越长越不安全,漏洞吃的就是超长密码。所以"把密码改长"压根不是修复方案。知乎小红书
比改密码有用的三件事
关密码登录,只留密钥:`PasswordAuthentication no`,所有来源的首选建议。小红书
别让 22 端口对着公网:OpenWrt 上 dropbear 的配置在 `/etc/config/dropbear`,确认监听没开到 WAN 侧。哔哩哔哩知乎
真在跑 OpenSSH 的 Alpine:`apk upgrade -U -a && rc-service sshd restart`。只升级不重启,等于白修。小红书
网上还流传一个偏方:把 shadow 里的 `*` 改成 `!`。确实能挡,但代价是无 PAM 环境下这些账户的密钥登录也会一起失效,别对着生产机批量执行。知乎
这次真正该记住的
OpenSSH 的披露方式变了。维护者 Damien Miller 的说法是:AI agent 几个小时就能把漏洞重新挖一遍,长长的禁运窗口等于在补贴攻击方,所以这次从得知问题到发版只用了一天,公开利用代码当天就出现。知乎
"当天出补丁"以后会是常态。而软路由的全部意义,就是这台机器归你自己管——好消息是没人能替你决定装什么,坏消息是,也没人替你打补丁。知乎
当前文章无评论,是时候发表评论了