

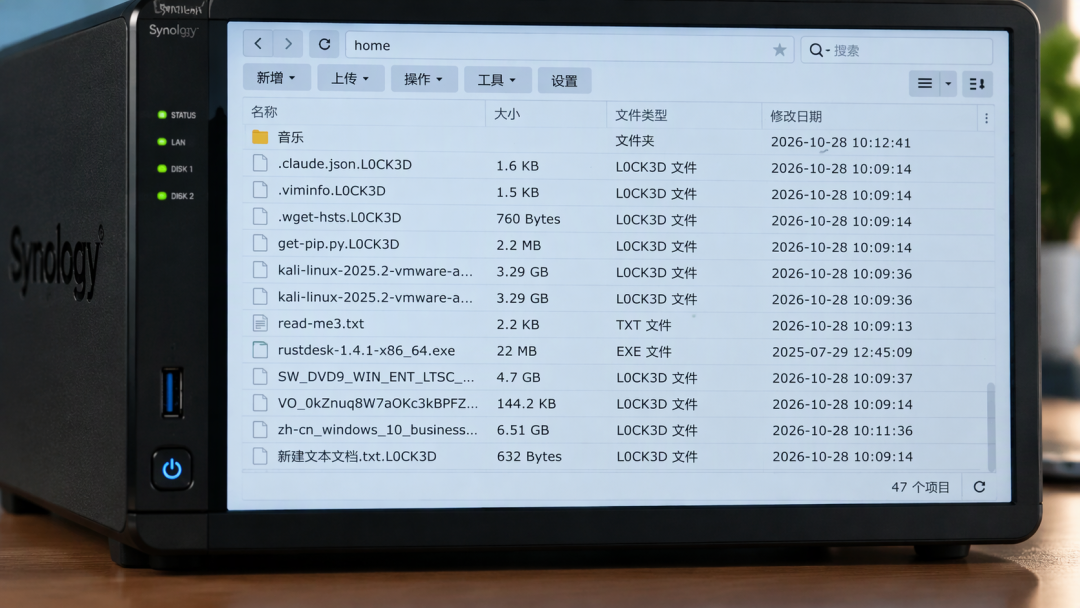
你的群晖一夜之间文件全变成 .L0CK3D,每个文件夹里多出一封 read-me3.txt 勒索信——现在,第一件事是别重启。
10月底以来,这轮被命名为 C3RB3R 的勒索潮扫遍了暴露在公网的群晖设备,连开了两步验证、升级到最新 DSM 的机器都有中招案例。最新的后续是一个真消息:Solar 应急响应团队针对已分析样本,发布了密钥提取与解密工具。但标题里那个词你必须看清——“特定条件下可解密”。你算不算"特定条件",决定这根浮木够不够得着你。知乎知乎知乎
原理不是破解加密,是抢钥匙
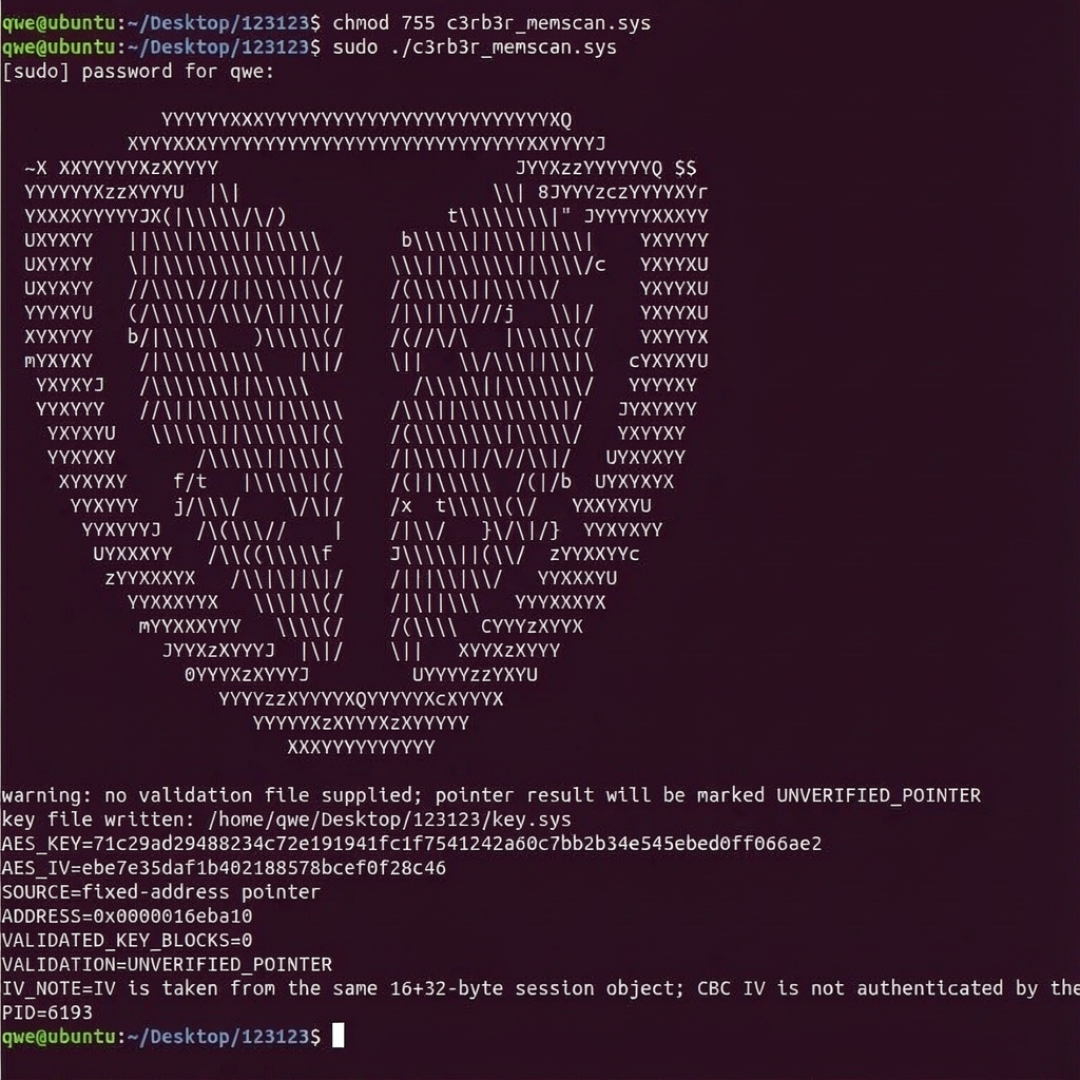
这款勒索程序用 ChaCha8 给文件正文加密,硬破不可能,谁都不可能。工具做的事,是从仍在运行的加密进程内存里,把会话密钥"抢"出来:每个文件都有一把独立的文件密钥,被 AES 包在文件尾部,而解开它的主密钥和 IV,就躺在进程内存里,同一次运行加密的所有文件共用这一组会话材料。钥匙拿到了,文件才能一份份还原。知乎
而加密进程一退出,相关内存就会被系统回收,一次重启、一次拔电、一次手快杀进程,这条路的门就基本焊死了。评论区那位"已经断电过了,是不是就没戏了"的朋友,得到的正是这个答案。"别重启"不是口号,是保全条件。知乎小红书
三条硬门槛,先自查
勒索进程还在跑:设备没重启、没断电、没重装,待恢复文件属于同一次运行环境,这是在线提取内存密钥的大前提。知乎
样本对得上:不能只凭 .L0CK3D 后缀认亲,其他架构、其他变种不能直接套这个工具。
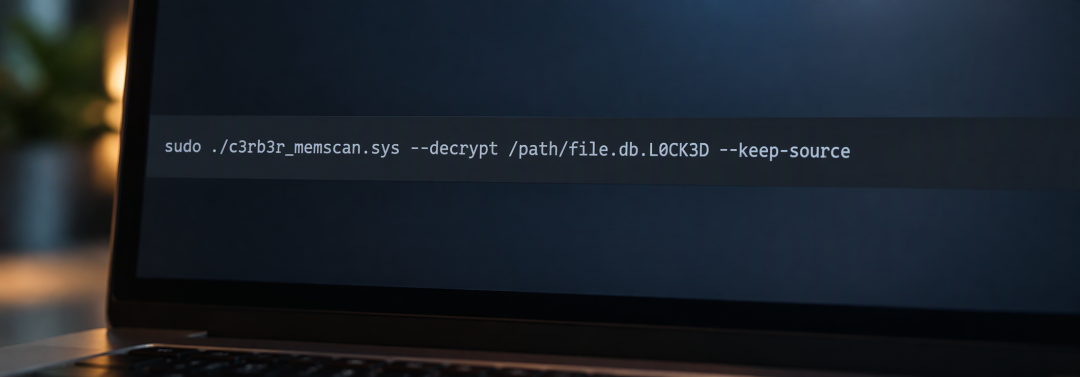
原件没动过:先把加密文件和勒索信备份到独立介质,首次恢复必须加 --keep-source 保留源文件,拿一个非核心文件试解密,成功后实际打开核对内容,别只看终端返回成功。
一个残忍的悖论
在团队的实测里,这个加密器的速度可达约 2–3 GB/s,实际快慢还受设备性能、磁盘状态和线程数影响。也就是说:数据量小的,往往还没察觉就已经锁完;数据量大、又及时发现异常,才可能保住"事中恢复"的窗口。别对时间窗抱幻想,它是个窄门。知乎
不满足条件怎么办
先隔离网络、保留现场,然后去翻你的离线副本和异机备份——这轮受害者里,备份盘常年插在 NAS USB 口上、或用 Cloud Sync 同步在本机另一目录的,基本被一锅端。掏钱排在最后:社区里传开的说法是"交赎金也未必给你解密",这帮人已经坏了规矩。至于"今天刚发现,还有希望吗"——条件不满足,等的是密钥泄露这种小概率,不是这个工具。知乎小红书
最后回到起点:官方确认这轮攻击走的是 2024 年底就已修复的旧漏洞(Synology-SA-24:20),受害设备的管理界面大多能直接从公网摸到。360 反勒索团队还确认,黑客大规模利用了今年 9 月刚披露的两个高危远程漏洞,CVSS 评分高达 9.8。强密码、两步验证、输错封 IP,在"免密进门"面前集体失效。补丁该打还得打,公网该关还得关——解密工具救的是数据,救不了你把管理界面挂在公网上这件事。知乎知乎
当前文章无评论,是时候发表评论了