10月28日夜里,一些群晖用户的NAS风扇突然整夜高速转。第二天打开共享文件夹,照片、工程文件、影视库的后缀全变成了.L0CK3D,目录里多出一封read-me3.txt。
硬盘没坏。SMART是绿的,RAID也没降级。坏的是另一件事:这台机器连着网,而且那扇门一直开着。
10月29日,群晖回应说,攻击利用的是2024年12月就已修复的漏洞,不是新版DSM的零日漏洞,呼吁用户立即升级。 这话只对了一半:升级是必须的,但“我已经是最新版”并不等于安全。微博
360把入口指向9月就公开、且已出补丁的高危漏洞;也有受害机升到DSM 7.4.1-90080 Update 1之后,仍然被加密。 最新版中招,不一定是最新版有零日漏洞;套件、凭据、暴露在外的服务,都还要查。知乎
真正常见的入口,是5000和5001这两个管理端口。为了让NAS在外面也能访问,很多人会在路由器上做端口映射,把这两个端口直接指向公网。结果就是:任何人扫到你的IP,都能看到DSM的登录页。
一位技术人员复盘,自己的设备网页管理界面被直接暴露在公网,安全补丁落后约18个月,最后靠多份异地备份才没丢数据。IT时代网
还有人翻出一台从未映射过公网的QNAP,在硬盘深处找到了一个7月4日凌晨创建的隐藏目录。知乎
端口映射不是唯一的暴露方式,UPnP、DMZ、IPv6防火墙,任何一个没关好,NAS都可能被扫到。
买NAS时,大家看盘位、看处理器、看有没有2.5G网口,却很少看它默认开了哪些服务、哪些端口对着外网。存储是本地的,风险是联网带来的。
RAID救不了这种情况。RAID防的是盘坏,不是文件被改;勒索软件加密的是文件本身,阵列里的盘会一起被加密。
快照能救,但普通快照有一个前提:攻击者没顺手删掉它。拿到root权限的人,可以一键清空积累半年的快照。 这次不少人能恢复,是因为病毒脚本写得糙,加密完忘了删快照。下次未必还有这种运气。知乎
群晖从DSM 7.2开始,在支持Btrfs的机型上提供“不可变快照”和WriteOnce共享文件夹。设置7到14天保护期后,就算拿到最高权限,在倒计时走完前也删不掉。
它用的是独立计时,改系统时间、拔电源都绕不过去。照片库、文档库适合开不可变快照;合同、税单这类写完就不改的档案,才适合放进WriteOnce文件夹。
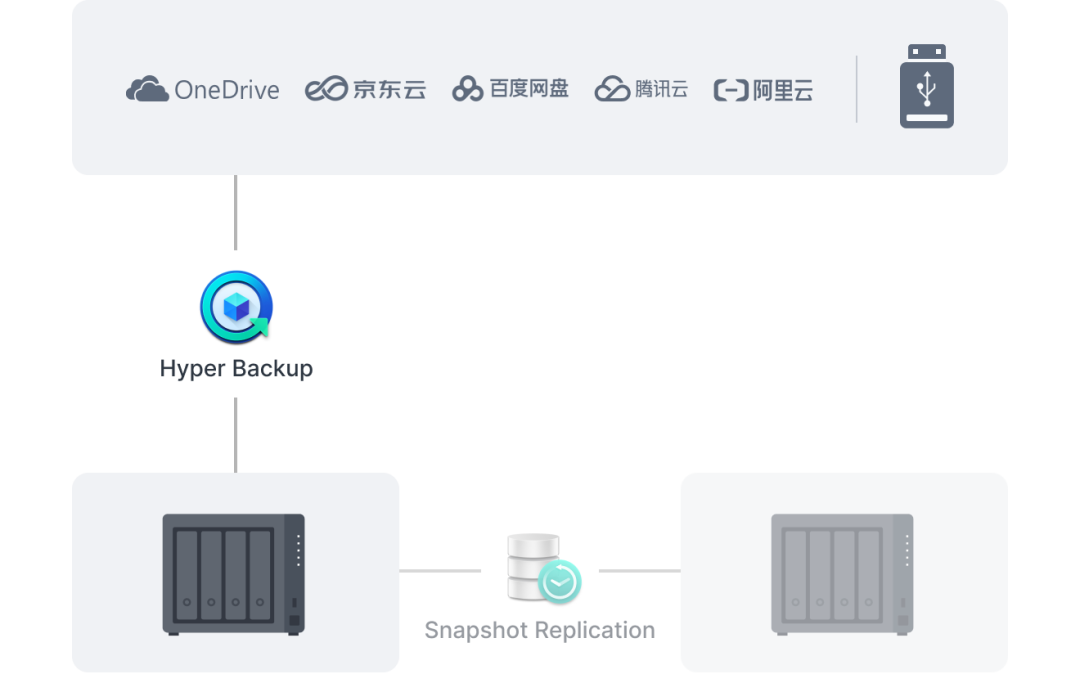
今晚可以按顺序做几件事。
先用手机流量,在外网打开http://你的公网IP:5000。如果能看到DSM登录页,说明管理界面已经暴露,去路由器把这条端口映射删掉。
再检查路由器的UPnP和DMZ,确认没有把NAS设成暴露主机;用IPv6的,把防火墙规则也看一遍。
然后升级DSM,也升级套件中心里的PHP等套件。不用的套件关掉,默认admin账号停用,能开两步验证就开。
远程访问别再用端口映射。群晖的QuickConnect、Tailscale、WireGuard这类方式,至少不会把DSM登录页直接摆在公网上。
最后,给重要文件夹开不可变快照,再做一份离线的、拔掉就不在线的备份。备份做完要真的还原一次,确认不是“任务显示成功,打开却是空的”。
如果已经中招,先断网,别急着重装。停掉可疑服务、改密码、保留现场,再用快照回滚;没有快照,就找应急团队看样本。付赎金不是可靠的恢复方案。
NAS最像保险箱的地方,是它放在家里;最不像保险箱的地方,也是它连着网。硬盘可以再买一块,十年的照片不行。