十月底,NAS圈又炸了一次
小红书上有个极空间用户发了条短记录,“虽然但是,还是把nas的外网访问关闭了”——补丁一直都打得很齐,机器里只存全家照片,“毕竟收集整理了辣么久,吓得我赶紧行动。”评论区直接裂成三拨:问怎么关的,觉得小题大做的,和看完默默跟着把外网关掉的人。小红书
把大家吓到的,是10月底那波群晖勒索事件:10月29日,360安全团队等多方集中曝出群晖NAS遭勒索攻击的案例,攻击主力是Cerber家族变种C3RB3R,中招设备里的共享文件统统被追加.L0CK3D后缀,每个加密目录里还躺着一份勒索说明文件。知乎知乎
这次,勒索病毒"不认牌子"
两条CVSS 9.8的严重漏洞(CVE-2026-13639、CVE-2026-13684),不需要账号密码就能远程读写NAS文件——这是刀口。知乎知乎
但细节值得多看一眼:群晖9月18日就发布了修复补丁,10月下旬集中中招的绝大多数是系统一直没升级的设备,其中不少是怕升级失效的黑群晖;也有用户升到最新版仍然中招,入口至今还有争议。知乎知乎
所有受害设备只有一个共同点:管理面板能被公网直接访问到。知乎
所以这波事件不该简单读成"群晖不行了"——勒索病毒不认品牌,它扫端口、试弱口令、找没打补丁的Web面板,任何NAS都可能是下一个。但也别拿来当"拔网线保平安"的理由:极空间自带的远程访问无需公网IP、不用自己开端口映射。关掉外网访问是关错了方向——等于断掉自己用NAS的意义,却并没有把真正的门关上。知乎知乎
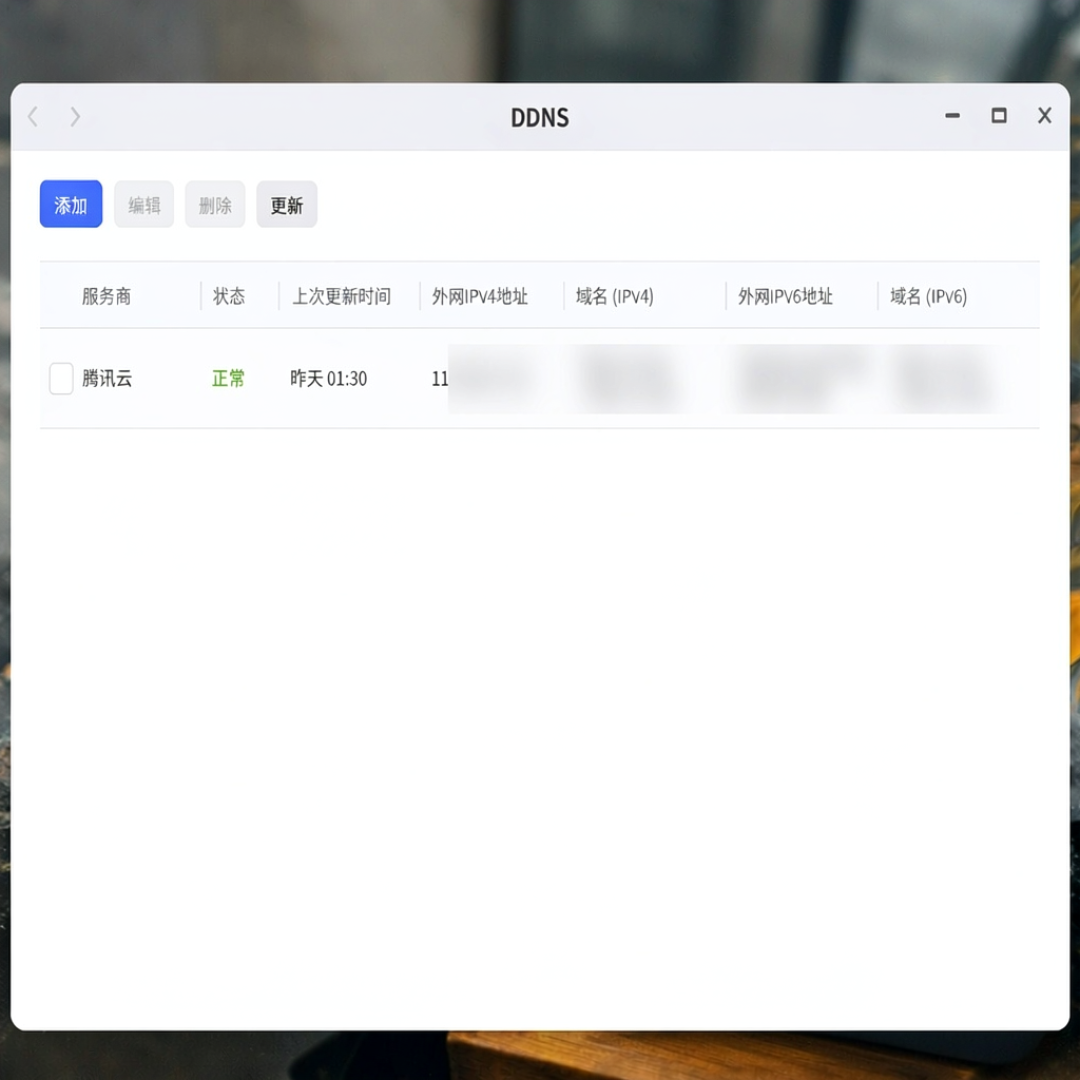
真正该做的,今晚花十分钟就能做完
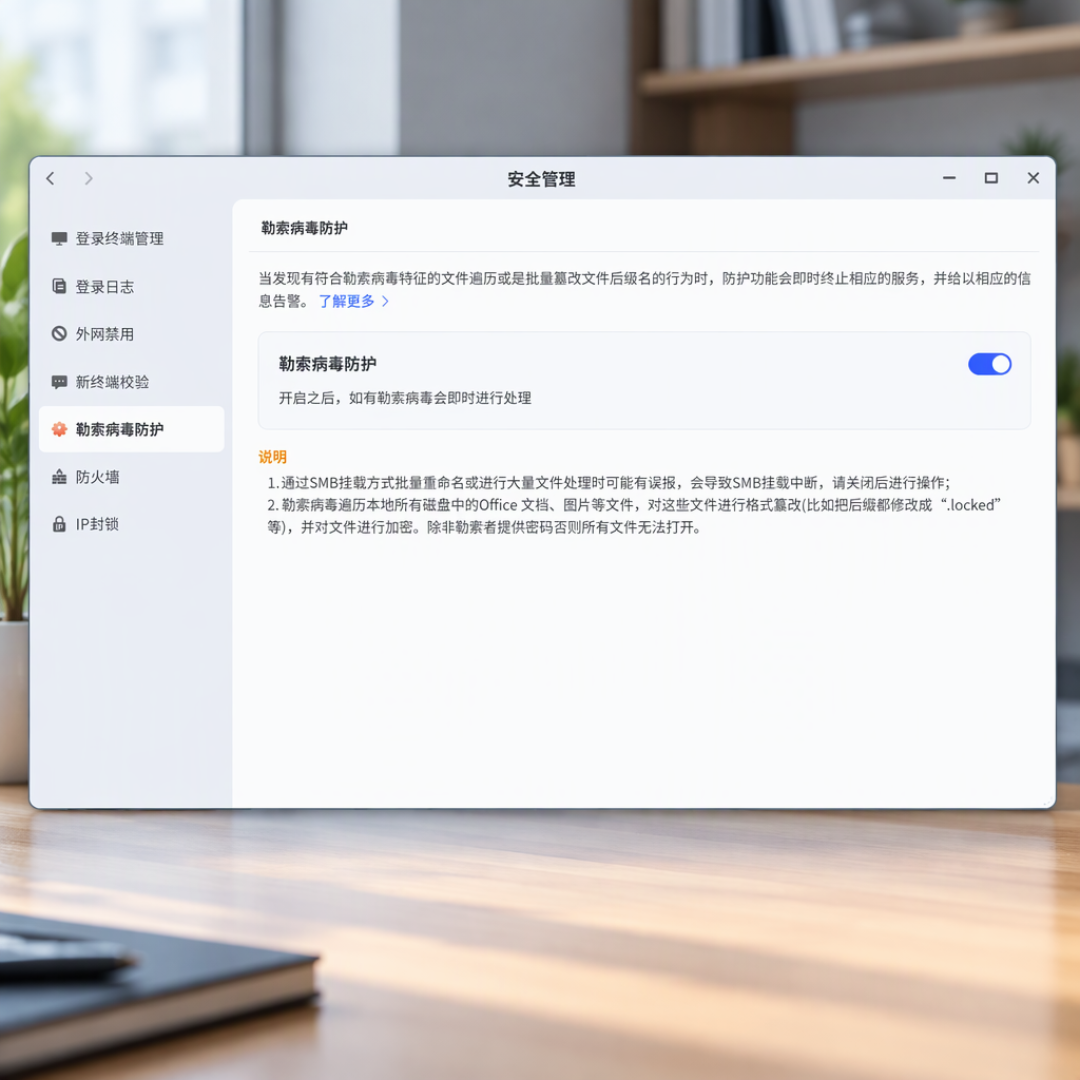
打开那个默认关着的开关:极空间其实内置了“勒索病毒防护”,但出厂默认是关闭的,位置在安全管理 → 勒索病毒防护。开启后,一旦监测到文件后缀被异常篡改,会立即终止SMB等相关服务并告警。注意它的官方说明:开启后SMB挂载可能出现误报中断,需要临时关闭再做相关操作。知乎
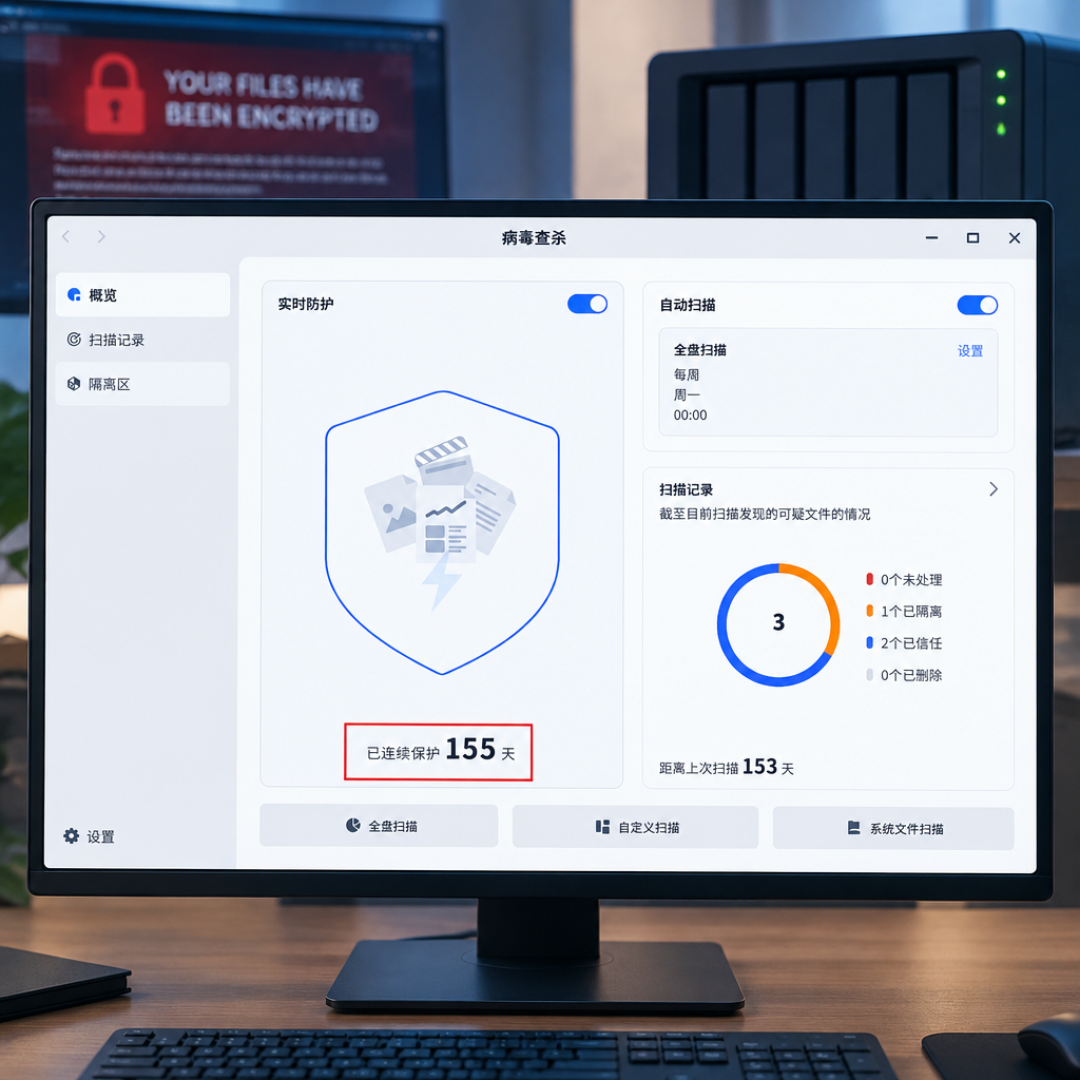
把"病毒查杀"装上:在应用商店手动安装,开启实时防护,顺带防住勒索、木马这类常见威胁。
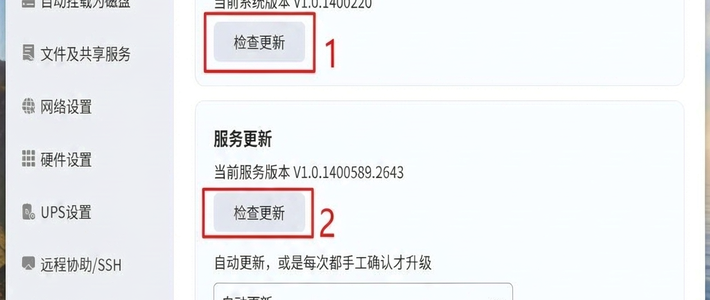
系统更新别压着:对NAS来说,新功能只是加分项,安全补丁才是必答题。
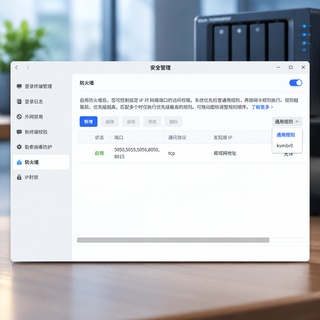
别亲手把面板挂上公网:正好有公网IP的,务必绑定域名、申请SSL证书后以HTTPS加密方式远程访问。再配合防火墙和IP封锁白名单收口;SSH对绝大多数人不建议常开——也别顺手把它交给AI。知乎
备好最后一道防线:3-2-1备份配起来,至少留一份能拔线的冷备份。这波攻击里连NAS里的本机备份都被一起加密的例子不在少数——中招之后还能不能翻身,全看这张底牌。知乎
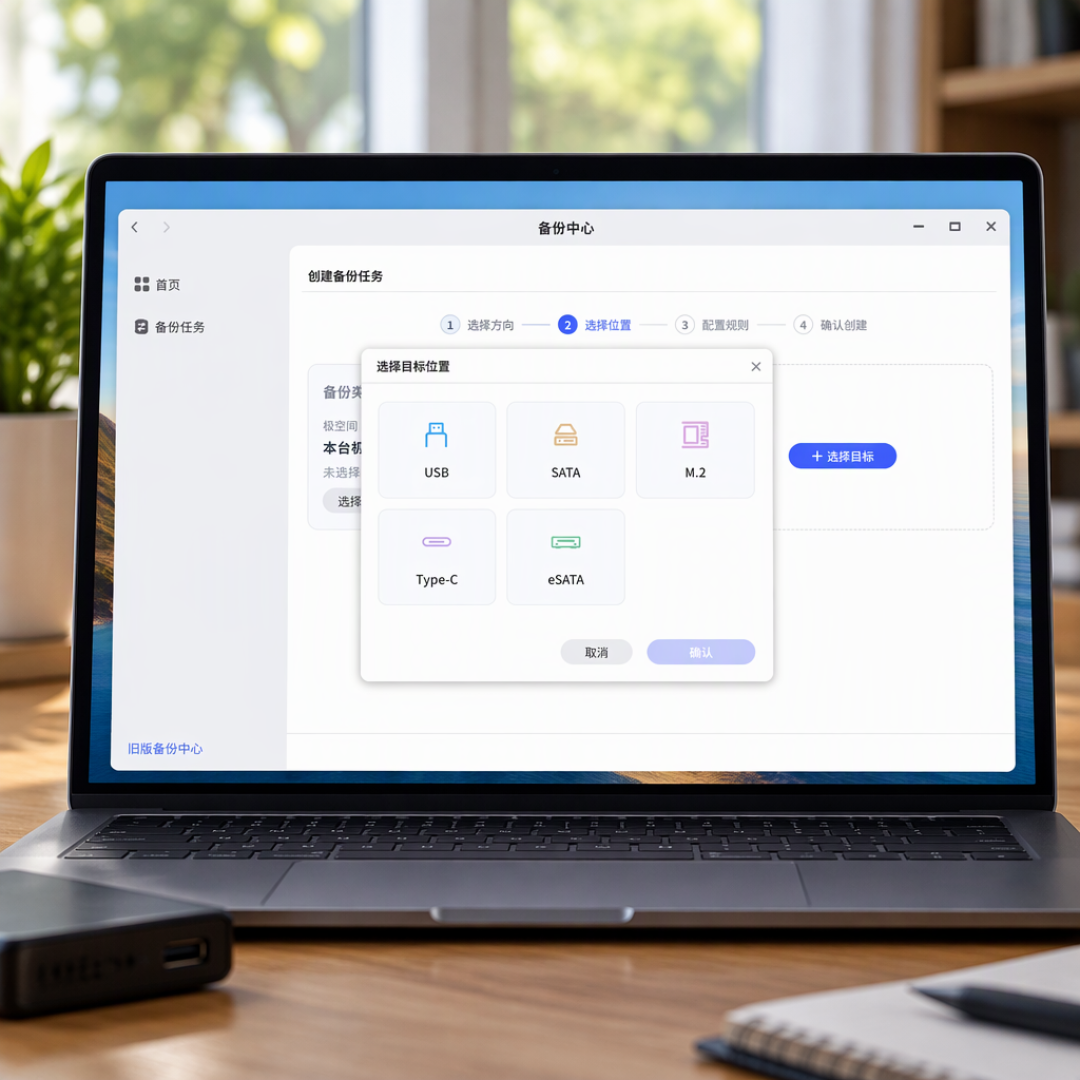
最后把证据说到这儿:目前没有公开证据显示极空间中招这波攻击,“开关一开就绝对安全”同样不是能下的结论。群晖事件给出的教训只有一半——数据的安全从来不取决于机器的牌子,而是零公网暴露、及时打补丁、加一份拔得掉的备份。另一半,得每个用户自己补上。