

从10月28号到现在,群晖用户的日常是集体"查门":查端口映射,查QuickConnect还开没开,把DSM版本号和补丁表挨个对一遍。查完,大多数人能说出同一句——没中招。小红书
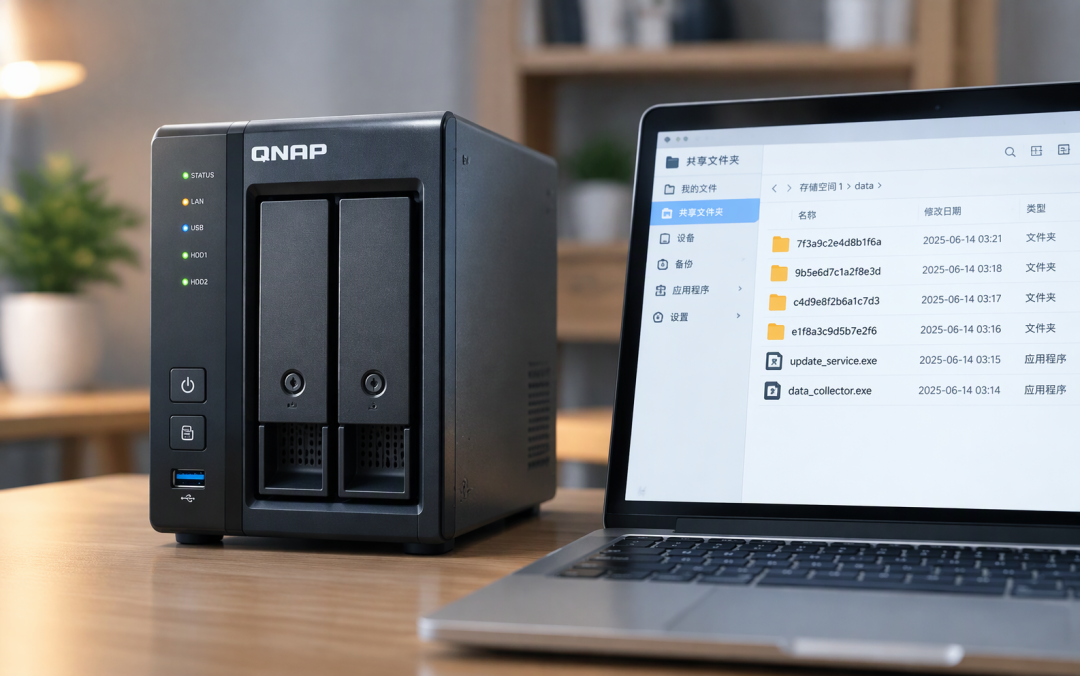
直到有位知乎用户多做了半步:他的威联通TS-251从没映射过公网,本以为这事与他无关。可他在数据卷根目录挖出一个随机字符串命名的隐藏目录,创建时间是7月4日凌晨00:21,里面躺着两个可执行文件。——他没被加密,只是118天前进过别人,自己最后知道。知乎
加密是最后一步,不是第一步
这轮风波最被低估的不是病毒,是"滞留时间":攻击者进来不一定马上加密——可能在等,可能横向移动,也可能只把机器当长期在线的跳板。案子细节对得上:样本属主是普通账户而非新建账户,事发时FTP的21端口对所有网卡开放,最合理的推断是弱口令被爆破,机器被当成了"据点"。知乎
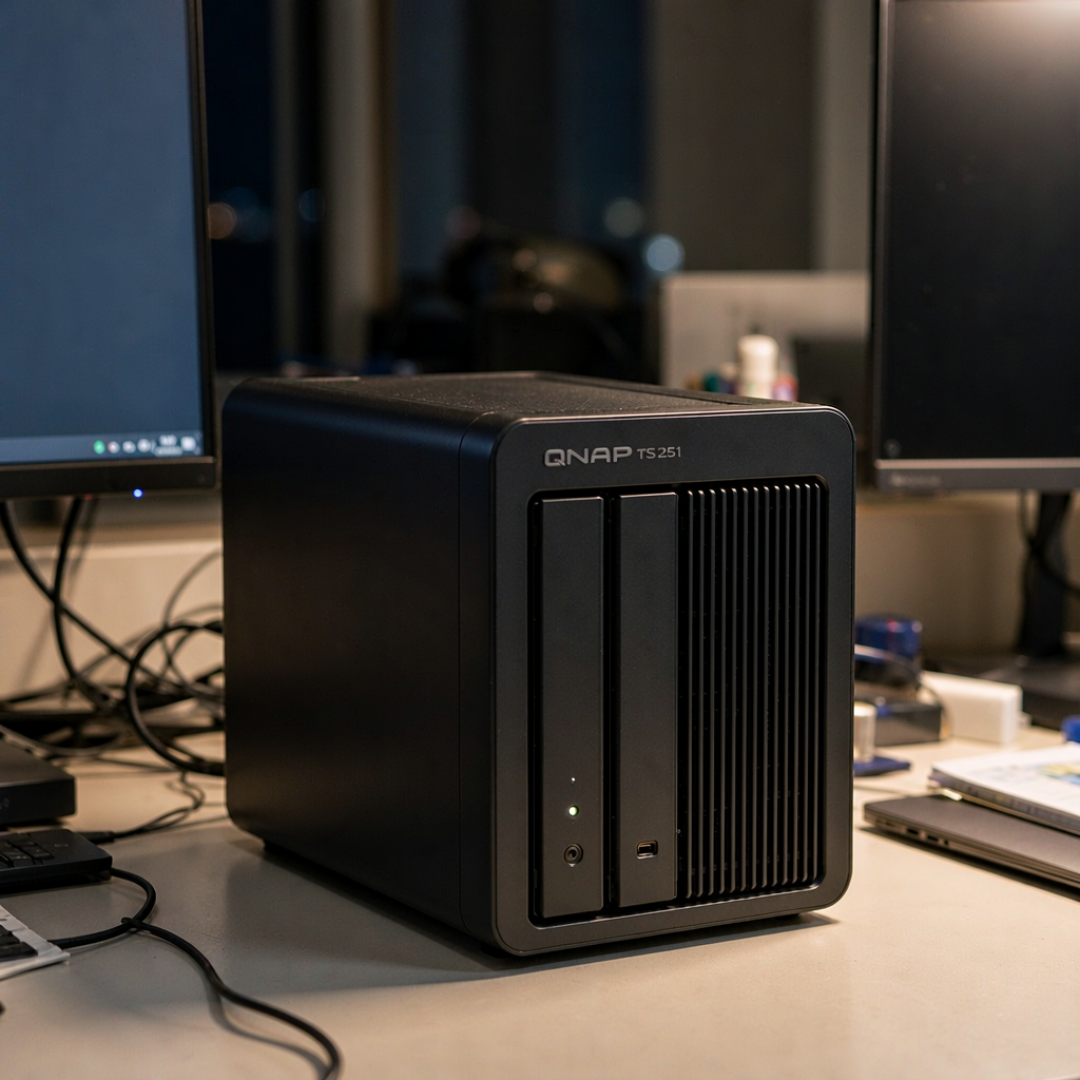
更冷的是"幸存原因":威联通的安全机制7分钟后切断myQNAPcloud出口、注释掉攻击者写的定时任务,但没删样本本体;最终救他的不是配置,是家里宽带没有公网IP,攻击者进来一次就再也进不来。样本在硬盘上躺了118天,安安静静。他劫后余生,靠的是运气。知乎
"没中招"三个字,含金量没你想的高
看对手。据复盘,C3RB3R是个工程化程序:跳过27个系统目录,免得把系统加密崩掉、耽误自己干活;每个文件单独生成256位密钥,用内置RSA2048包起来;勒索信read-me3.txt引导你去Tor联系,还附赠"免费解密一个文件"的钓饵。它不是莽夫,是流水线。知乎
看时间。360点名的入口漏洞(CVE-2026-13639/13684)9月已修复,10月就被规模化利用——缺的不是补丁,是按下更新的那一下。更极端的是PHP2Shell(CVSS 9.2预认证RCE):这个洞在代码库躺了十几年,人类审计员翻过那页,结论"实际中难以利用";AI接手后几天就完成从确认到武器化,而它公开时全球还没有补丁。漏洞发现速度被AI按天计,你打补丁的速度还在按年计——错配就出在这。知乎小红书知乎
今晚除了查门,再花10分钟查"房客"
四处地方,按最容易漏的顺序:
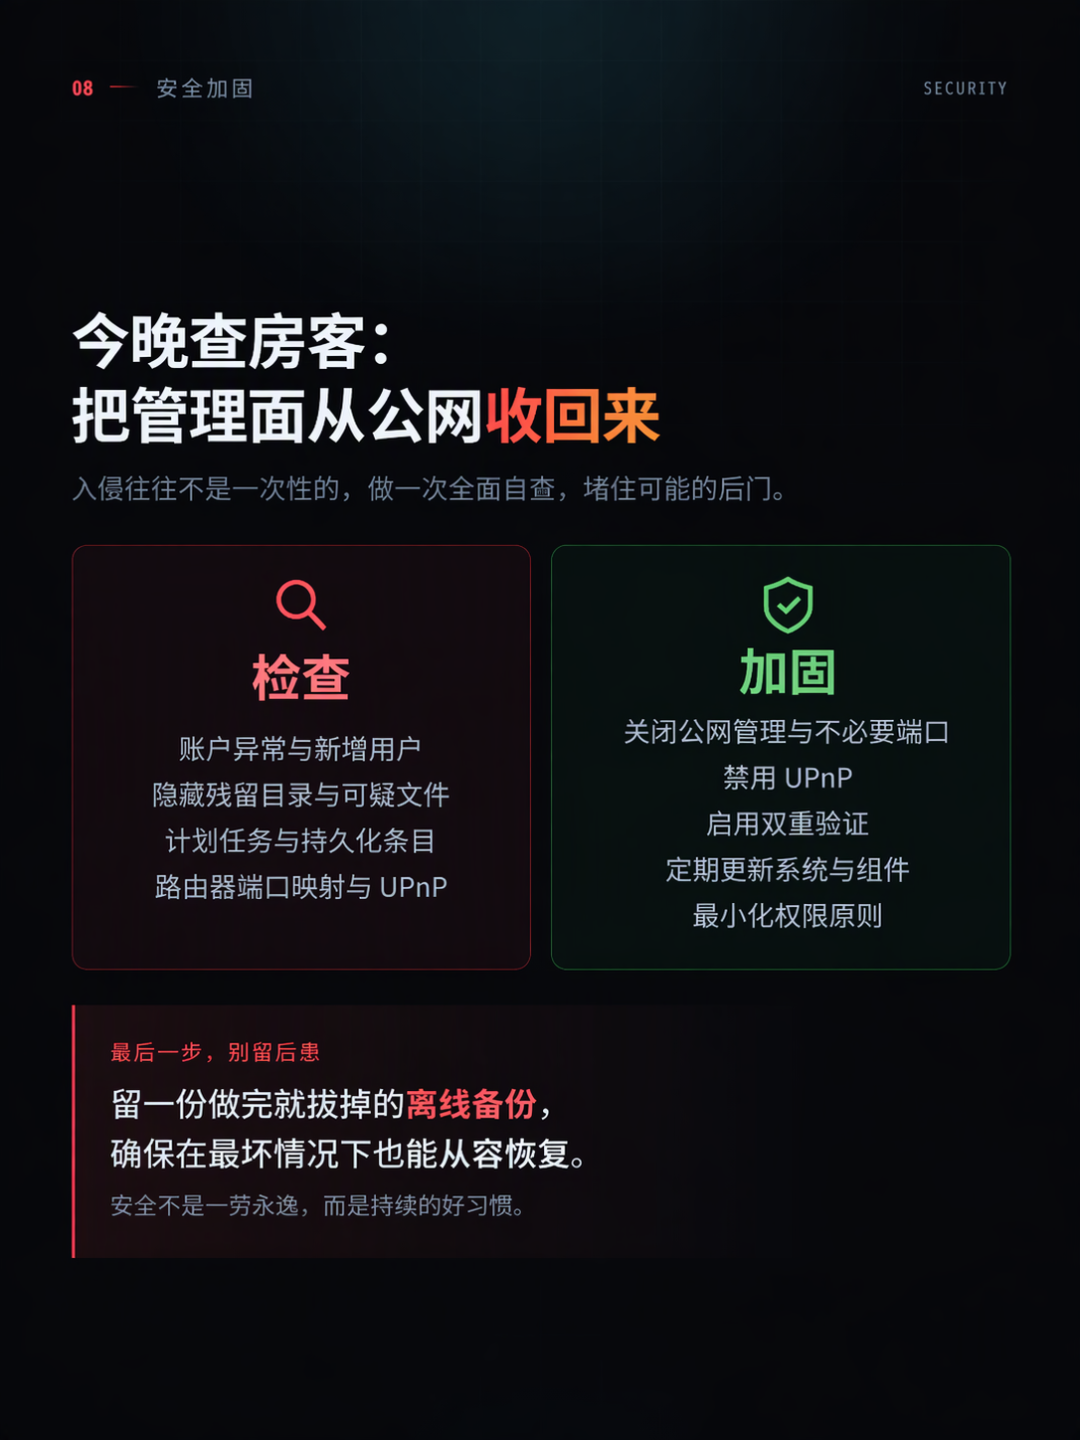
查账户:账户列表里有没有陌生的号?有没有谁被悄悄提了权?有没有登录记录来自你没见过的IP?
查残留:显示隐藏文件,看存储卷根目录、共享文件夹根目录有没有随机字符串的可疑目录;打开计划任务,找你没配过的条目——那位威联通用户最先命中的就是写进定时任务里的持久化项。知乎
查挂钩:路由器端口映射、UPnP自动映射、QuickConnect和云服务账号绑定的设备清单,把"不知道是谁"的一律勾掉。
查底牌:快照不等于备份——攻击者拿到管理员权限就能删快照;至少留一份"做完就拔掉"的离线副本,它连勒索程序都够不着。知乎
万一真中招:先拔网线,再讲道理。按公安部网安局"两要三不要":断网隔离、保护现场并向属地公安报案;别重装格式化一气呵成,勒索信、加密样本、系统日志都留着,也别信网上搜出来的"解密代理"。知乎知乎
这波最吓人的不是.L0CK3D,是"没事"二字背后的东西。进过人、留过东西、只是没回来动手——这三件事,哪一个都不会出现在更新提醒里。查门,防的是以后;查房客,清的是过去。两件事都只值10分钟,今晚就能干。小红书

当前文章无评论,是时候发表评论了