这一周,大疆周围发生了两起跟"破解"有关的事。一起官方迅速表态,一起至今没坐实。放在一起看会发现:这两件事的性质,完全是反的。
3块钱的APP,"解封"你的大疆
第一款叫 DJI RedFly,基于大疆官方 DJI Fly 魔改而来,不是大疆的产品,却在闲鱼、小红书等平台卖3到10元一份,适配多款大疆遥控器。宣称能干三件事:去除禁飞弹窗、关闭遥控器GPS与远程识别广播,还能把部分区域的120米限高直接调到500米。闪电新闻
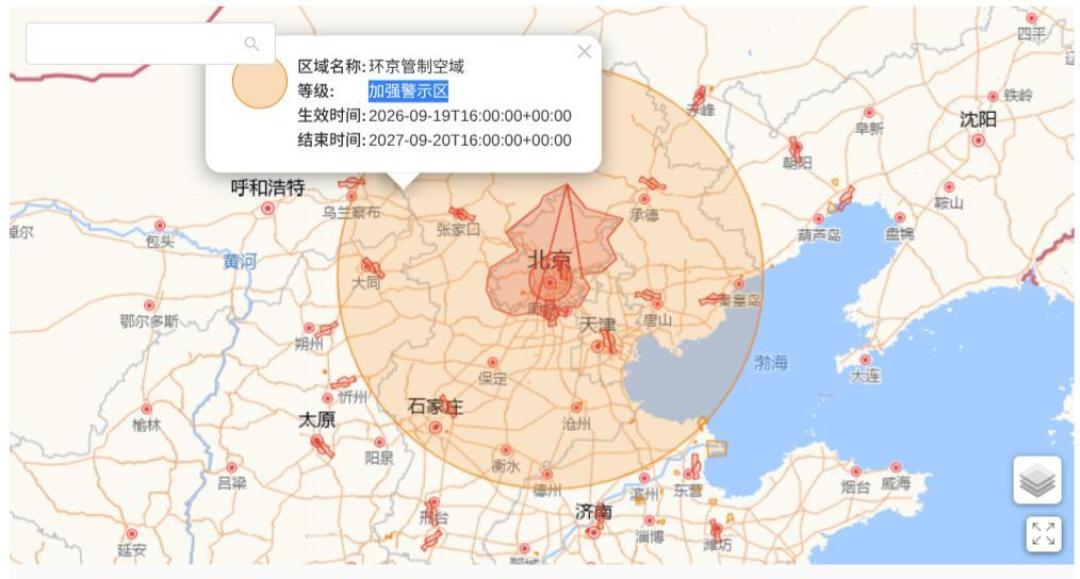
听起来像捡便宜?10月21日,大疆回应:切勿下载使用。这类破解工具会绕过空域监管,带来坠机、碰撞等安全隐患,使用者还涉嫌违反无人机管理法规,需承担相应法律责任。海峡都市报
翻译一下:省了几块钱,出了事全算你的。远程识别相当于无人机的"车牌",关掉它上天就是黑户;GPS一关,悬停、返航全乱套。想让一台几千块的无人机最快炸机?装个3块钱的APP就够了。
黑客赛事,被报警了
10月24日,网络安全圈的顶级黑客赛事 GeekCon 2026 上海站出了状况。据科技博主"开心鸭"等多方消息:比赛进行到一半,国内某知名头部无人机企业报警,称活动涉及"非法黑客教学、教唆破解",多名参赛选手和裁判被带走配合调查,议程一度暂停。微博知乎
先把话说清楚:涉事厂商至今没被点名。网传依据"市场占有率特高的无人机厂商"这一描述指向大疆,但大疆没有回应,这部分信息尚未坐实。识礁Farsight
GeekCon 是个什么比赛?它的规矩很讲究:台上比攻防,不披露漏洞细节,也不披露被破解设备是哪家厂商。白帽演示"这架无人机能被隔空劫持",厂商拿回去修,外人不知道修的是谁家的。本次赛题恰好涉及无人机攻防,25日闭幕时还照常演示了"隔空劫持无人机"。知乎IT之家
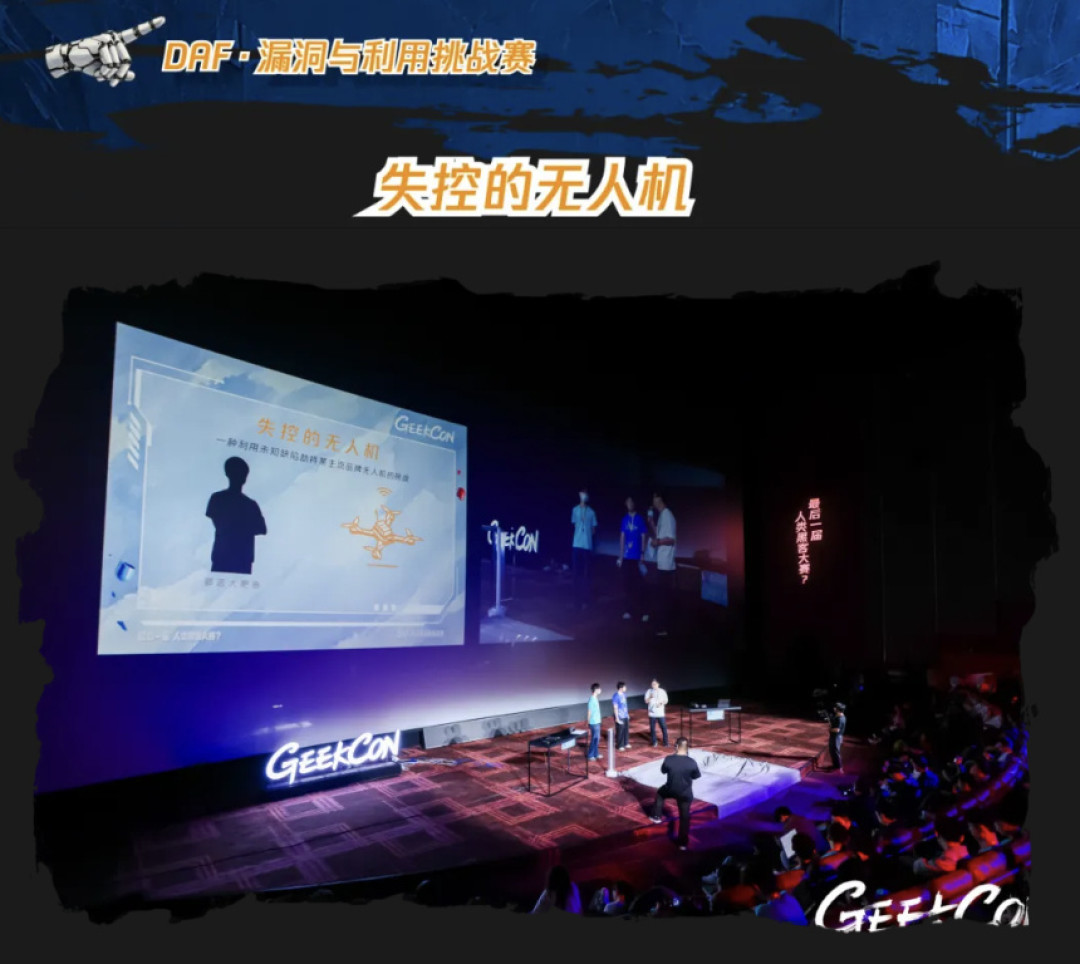
安全圈为什么炸锅?组委会主席王琦在现场愤怒表示:“我做了这么多年,没见过这么傻X的人。这些人发现漏洞是为谁?”。网络安全专家谭晓生也公开吐槽:某被破解的市场占有率特高的无人机厂商,竟然报案称"我们在教唆别人破解无人机"。微博识礁Farsight
白帽子这行有条不成文的链路:发现漏洞,负责任地报告给厂商,厂商修复,所有用户更安全。这条链路全靠信任撑着。十几年前就有先例:有白帽通过乌云平台向世纪佳缘报告漏洞,世纪佳缘修复漏洞后转头报警,白帽反被追究刑责。那之后,国内愿意负责任报漏洞的人明显少了。知乎
如果 GeekCon 这次报警坐实,后果正如开心鸭说的:以后技术人员发现这家产品的漏洞,不再报告,要么拿去黑市卖,要么发现了也不说,等黑产先研究明白。损失最后落在谁头上?每个天天飞无人机的用户。微博
一把是刀,一把是体检
两起"破解"放在一起,对比很刺眼。RedFly 式的破解,是刀口对着用户:绕过监管、风险自负、出事自己扛,官方严正打击没毛病。GeekCon 式的白帽破解,更像给用户做免费体检:漏洞在黑产发现之前被找到、在出事故之前被修掉。把体检的医生赶走,病不会自己消失。
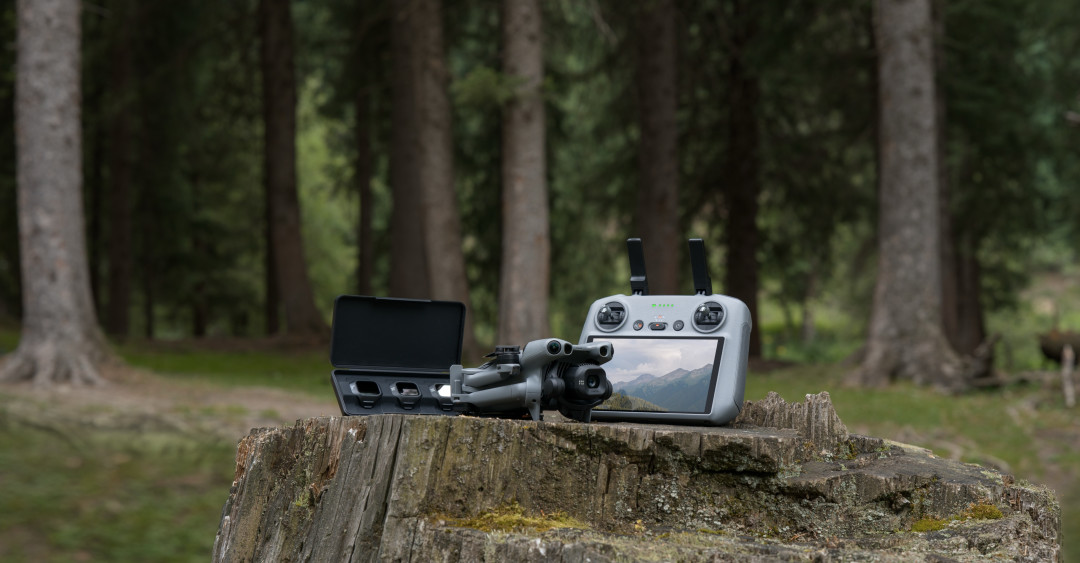
对普通大疆用户,第一件事记住一条就行:只飞官方APP。第二件事,大疆尚未回应,一切等官方说法。但有一点可以确定:任何厂商,都不该把替自己找漏洞的人当成敌人。











校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案