















 深耕数码、AI兴趣领域





23
32
昨天,互联网经历了史上最“离谱”的一天。
2026-10-23 09:37:46
0点赞
0收藏
0评论
昨天的互联网(10.21日),真的非常刺激。
各大网站(包括各种官方网站)先后暂停营业(例如昨天我说想看看Pixiv),网站和游戏接连宣布紧急维护,,不知道的还以为世界末日来了。
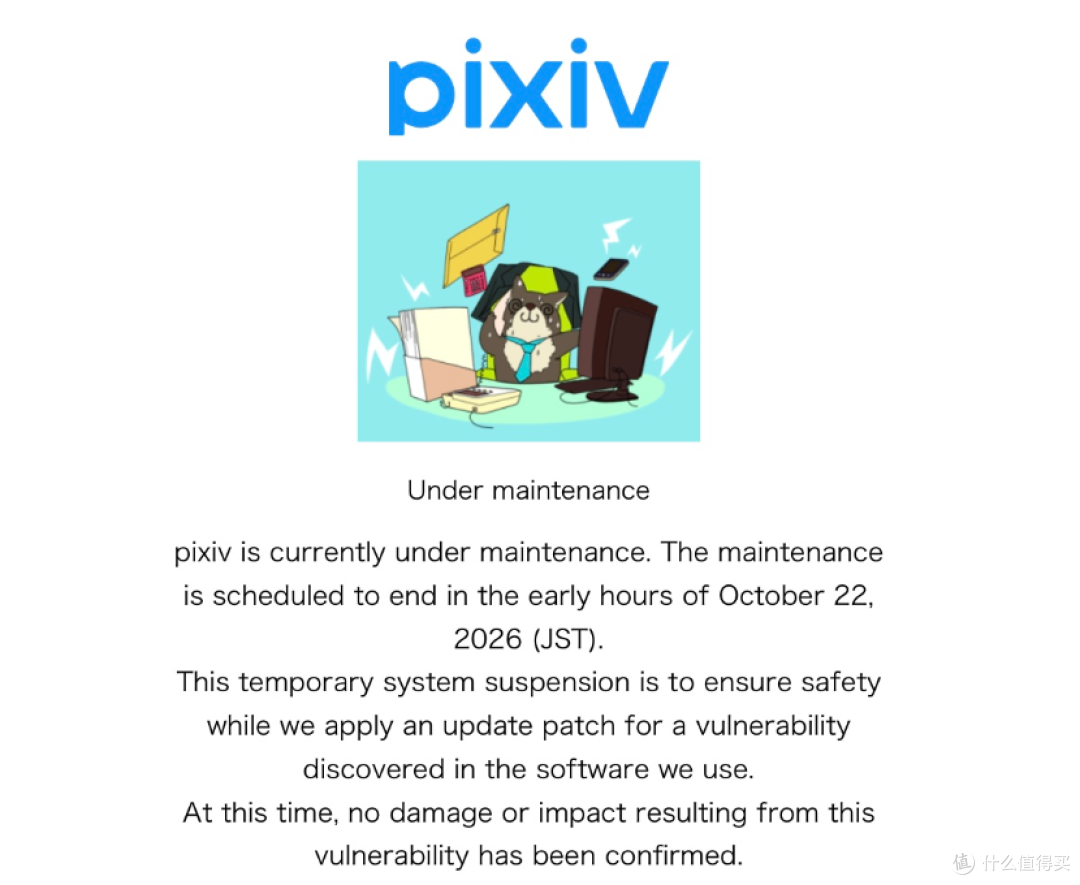
10月21日这一天,堪称互联网史上最黑暗的一天。
虽然这些事情实际先后分布在前后几天,但昨天集中性爆发,是在还是有点太过于刺激——而这里面最离谱的,要从一个数字讲起。
4。
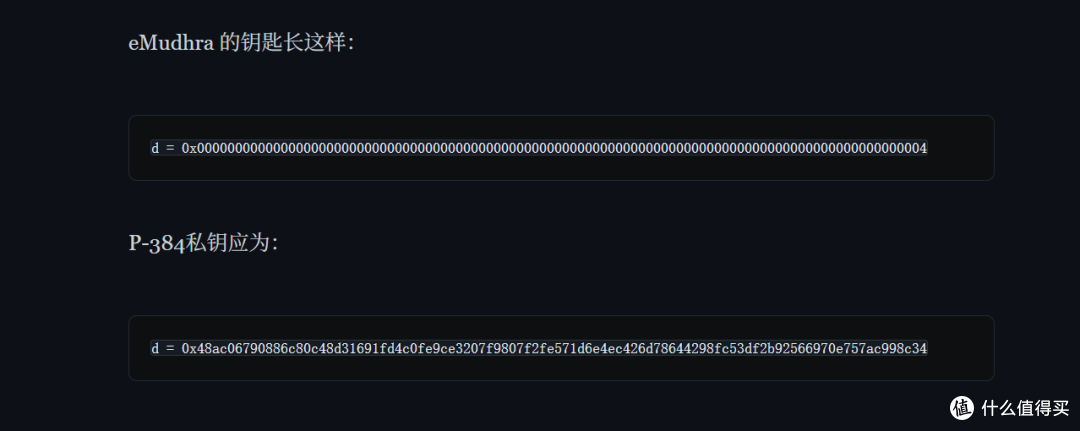
印度证书机构eMudhra,有一张中间CA证书的私钥,就是整数4。
就真的很离谱。
正常的P-384私钥该是384比特的随机数,它家八把出事的私钥,全部小于256。Scott Helme在笔记本上恢复全部私钥,用时不到一秒。
这密码强度,连三位转轮密码锁的行李箱保护强度都比它高。
这里简单解释一下,我们平时上网,你如果仔细观察,就会发现网址前面通常有 HTTPS。
其中的 S 代表安全,背后依靠的就是 TLS 协议。
而 CA 就像互联网世界的身份认证机构,负责确认网站和软件的身份,,这八张证书中,六张用于网站认证,两张用于代码签名。
一旦对应的私钥被恢复,就意味着这些数字身份印章可能被冒用,原本可信的网站或软件也可能被伪造。
那么问题来了,负责证明别人是谁的机构,自己的的密钥居然是个位数。
更离谱的是,这批弱密钥存活了约17个月。eMudhra解释说是密钥处理步骤多生成了一套弱密钥,又被误用了,期间还经过两轮独立审计。
流程有了,审计过了,大家保护了半天的密码,是4。
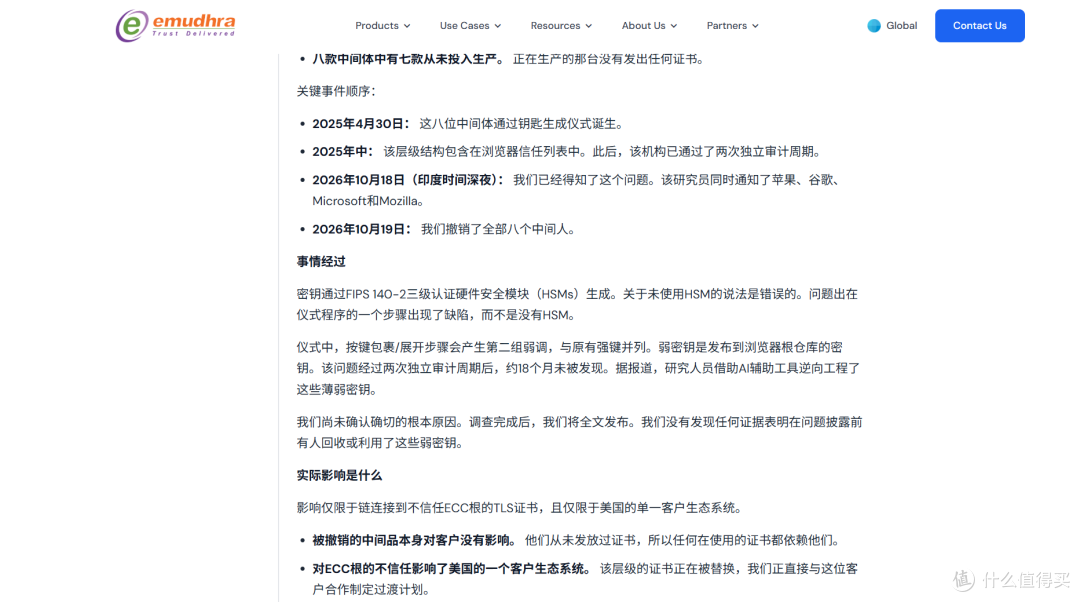
而这事最烦的一点就是,这种作为互联网基础设施的根证书签发公司一旦出问题,全世界都得跟着一起遭殃。
目前浏览器已经开始拦截,部分Java运行时却还在信任,例如Go的CVE-2026-111943,也是为这批中间证书补上REJECT名单。
自测你的浏览器是否还在信任eMudhra的证书
https://emudhra.we-have-a-problem.com/
一把火,真的烧了好几间屋。
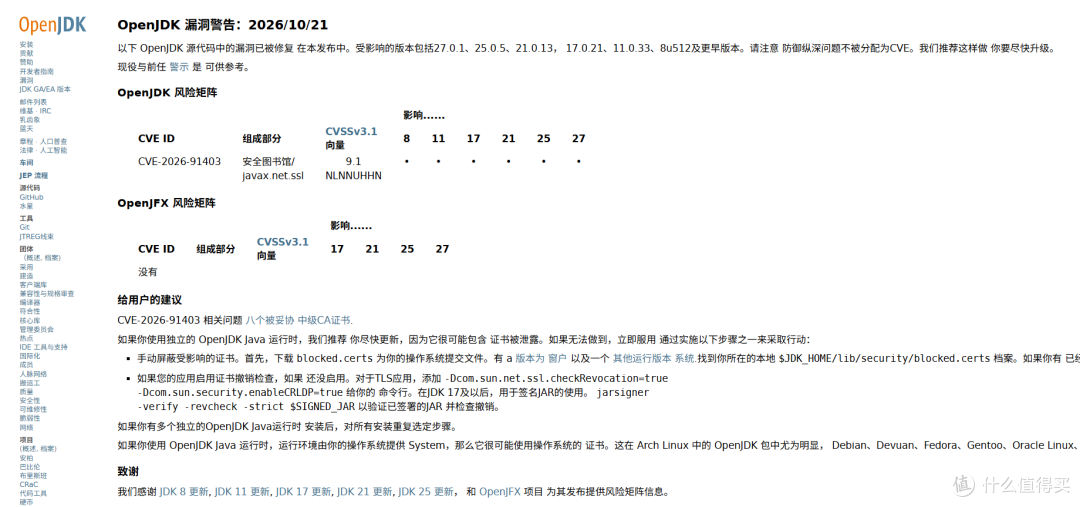
昨天之所以糟糕,是因为祸不单行——
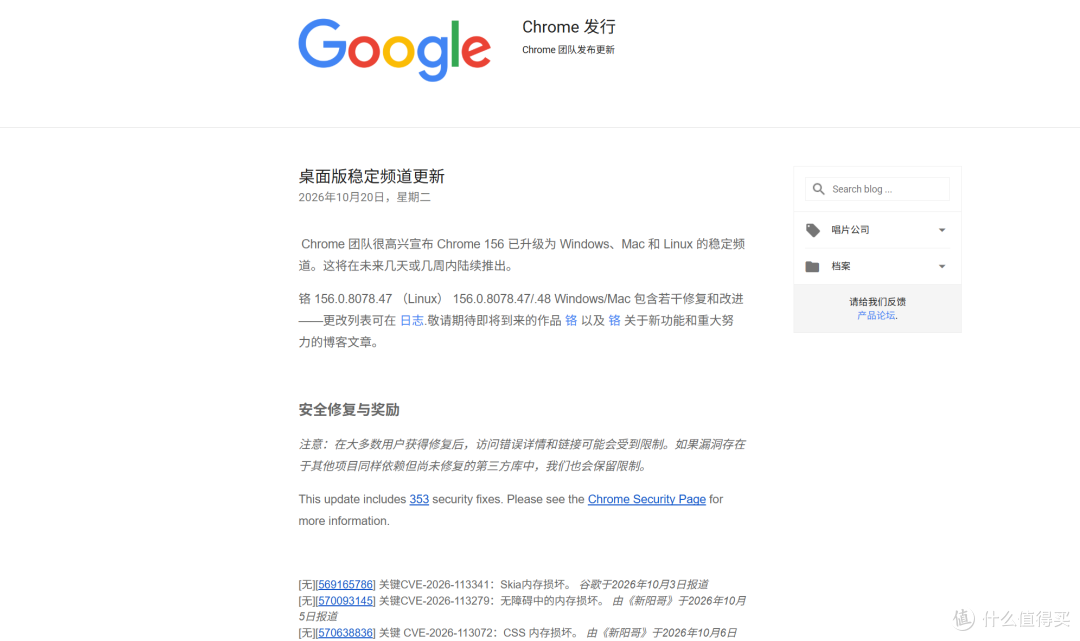
Chrome在20日发布156稳定版紧急更新,修复了CVE-2026-113328,用户只需要打开特定html即可被攻击者获取权限,拿走数据。
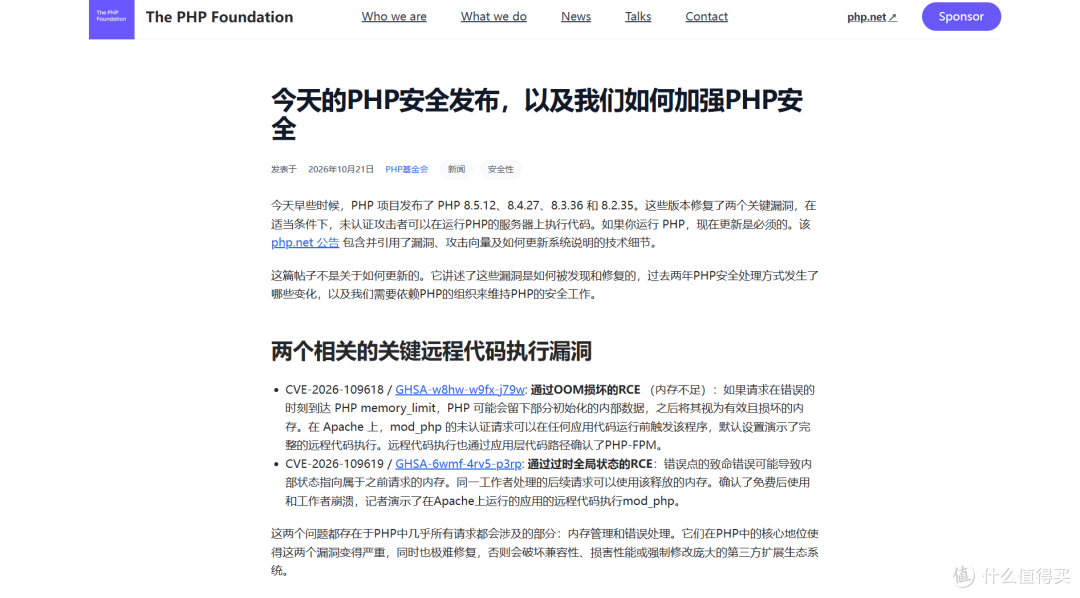
然后,接着又是PHP的两个9.2分高危漏洞:
合适条件下,没登录的攻击者也能远程执行代码。其中一个在mod_php上,甚至能赶在应用代码运行之前触发。
这也是昨晚多站集体维护的背景。普通人未必认识PHP,但收藏夹里接连关门,肯定认识了。
这还没完。
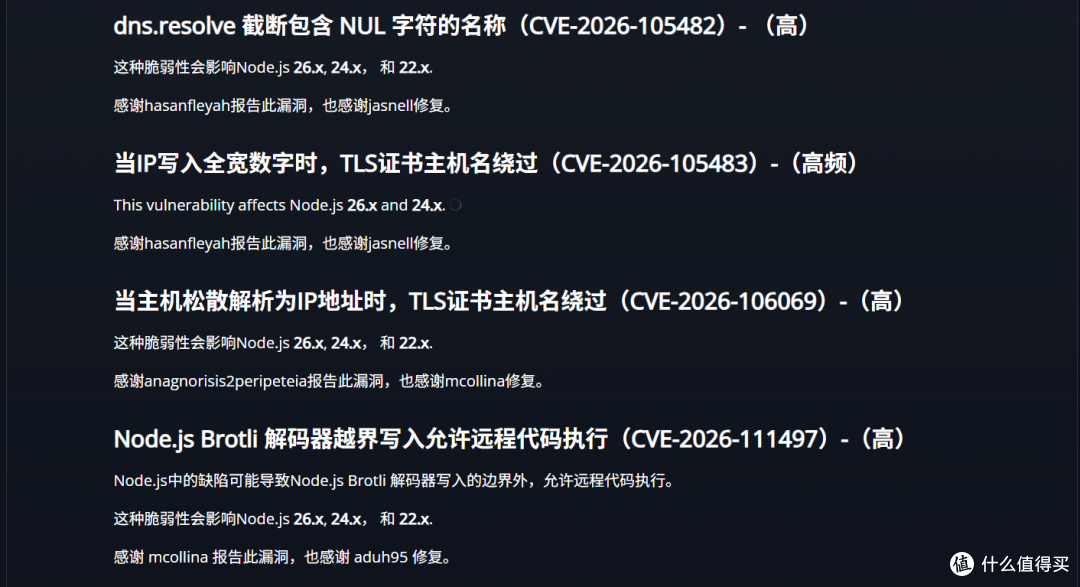
Node.js,同日也表示修了10个大问题——Brotli解码器的越界写涉及远程代码执行,编号CVE-2026-111497。
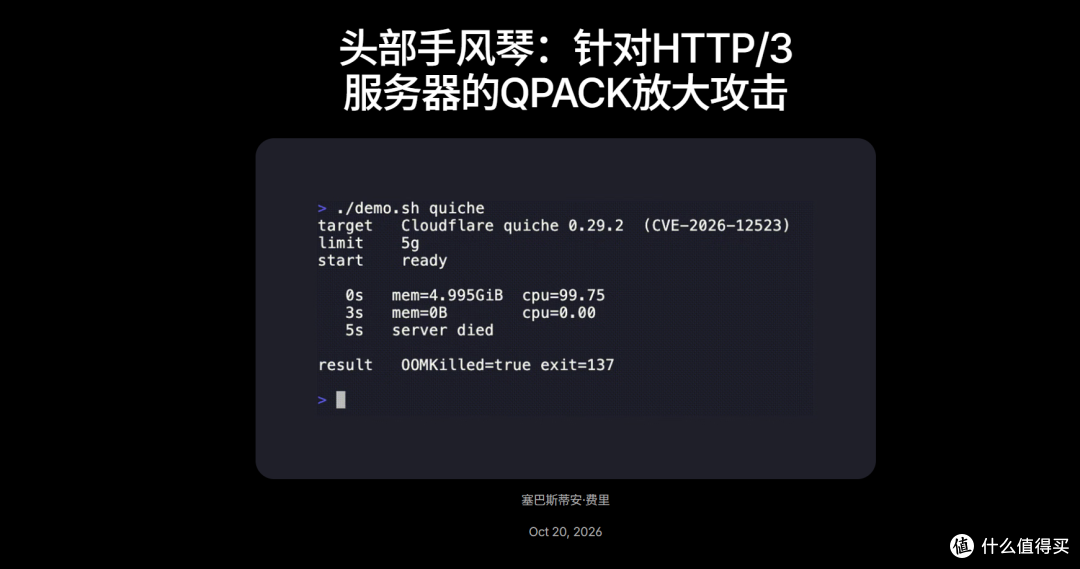
HTTP/3的QPACK也又双出事。
研究者测了10种实现,7种有问题,小请求能撑出大量内存占用,一条连接就可能拖垮默认配置的服务器,波及Caddy、Traefik等使用的底层库。
AI出来之后,我们都在狂奔,都在谈论人类的科技究竟能冲到多高,,,直到昨天,我们突然才发现脚底下的地板是多么地脆弱。
也是幸苦这些维护者连夜抢修,不容易。
至于eMudhra,三哥,我吃柠檬。
今天有个做运维的朋友发信息给我,说这是他入行以来最好的一年。
这一年公司终于舍得花钱了。
花了几周把 PHP 从 5.6 升到 7.3,核心数据全搬上了 TiDB Cloud。
另一条产品线刚升到 Node.js 24,中间件全开了 Brotli 压缩,带宽省了一半。省下的预算够养五年安全团队。证书遍地打折。全站换成了没有保险的 Sectigo DV 证书,价格只有别家零头,攒一周咖啡钱就能把 HTTPS 和代码签名一起搞定。省下的预算又够养两年安全团队。
昨晚 CI 从 PyPI 拉了最新版 LiteLLM,
今早全公司电脑都装上了新的 AI 工具。
他说办公室里所有人突然停下手头的事,互相击掌庆祝。
他说太幸福了,有种 IT 黄金时代降临的错觉。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~









