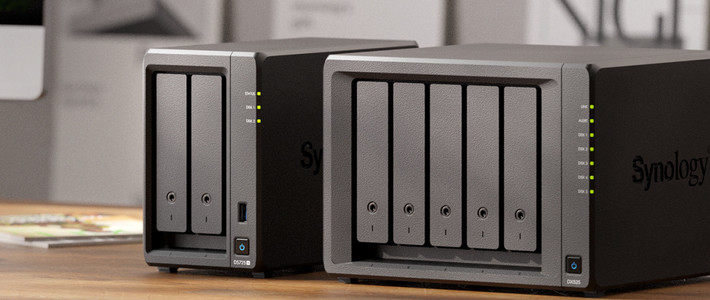
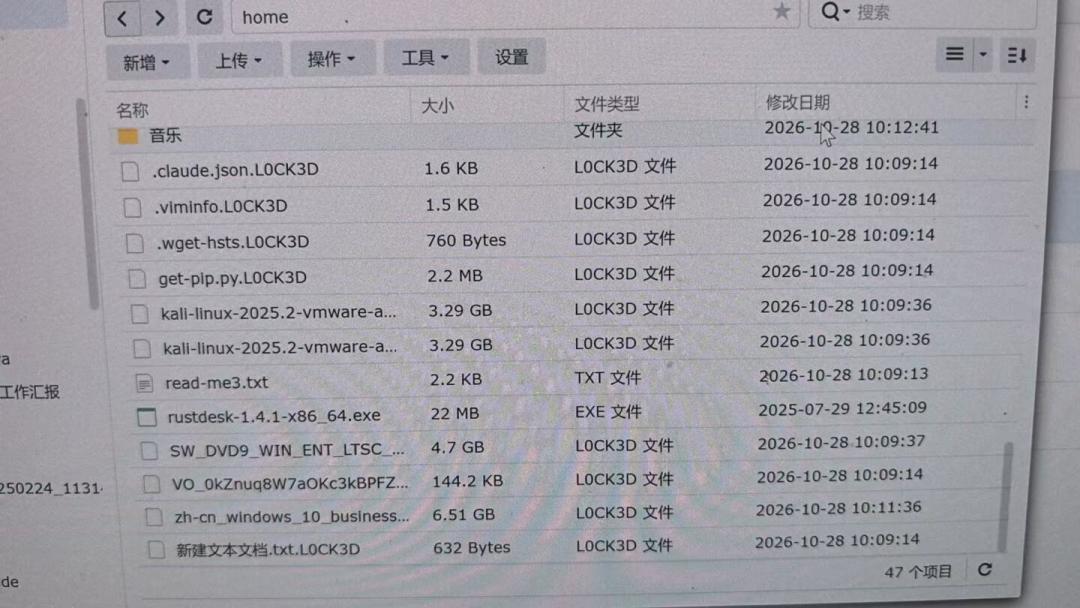
2026年10月28日凌晨,最先中招的人起得早。群晖机箱的风扇响了一整夜,打开共享文件夹,照片、文档、数据库的文件名尾部都多了一个标签,.LOCK3D,每个目录下还多出一份勒索信,read-me3.txt。随后一天里,Reddit、V2EX、看雪和几家应急响应团队的受灾样本与取证日志被集中晒了出来。
勒索信叫read-me3.txt
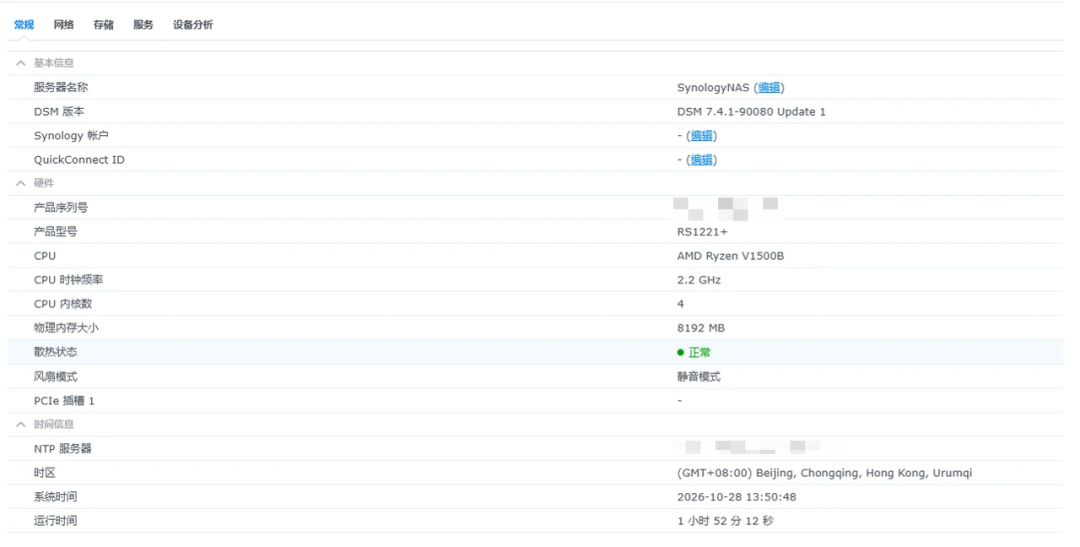
意外说不上,这是自动化扫描器的批量收割。Solar应急响应团队上机检查的受灾机器里,有型号为RS1221+的设备,跑的是10月12日才发布的最新系统DSM 7.4.1-90080 Update 1。同一拨人同时写明,最新版中招不等于最新版带着0day,套件、凭据和暴露服务当时都还在查。
勒索方把流程运营得相当“专业”。暗网页面提供1个不超过1024 KB的文件免费解密以证明能力,配了问答和支持入口,自动生成收款地址,交易确认6次后刷新页面就拿解密器,从试解密到交付几乎全程自动。一内一外两名中招用户翻出的日志里,同一个境外IP在加密开始前8分钟留下了“登录失败”的痕迹。攻击规模目前没有权威统计。
洞是2024年12月修的,另一个洞是9月刚披露的
群晖在公告里说,安全团队研判本轮勒索利用的是2024年12月已经修复的已知漏洞,不是新版DSM的零日漏洞,并呼吁用户立即更新、开启自动更新。境内外的取证帖把这个旧洞指向CVE-2024-10441,Pwn2Own一脉,危险评分9.8。另一条线索来自9月,360反勒索团队采样确认后判断,本轮被大规模利用的是9月18日披露的两个高危漏洞,CVE-2026-13639和CVE-2026-13684,同样9.8分,补丁9月底就发布了,公网上还开着5000、5001端口映射又没更新的设备成了自动化脚本的第一批猎物。新旧两条线索的公约数是同一句话,补丁早就有了,机器没拿到。公告还提到,这次勒索病毒会连系统分区一起加密导致无法启动,在线重装系统大多会直接落到最新版本,确认最新版仍中招的用户应该去找技术支持。
强密码和双重验证在这条攻击链里排错了位置
那个旧洞的机制不复杂。网页登录框把你填的内容打包成内部表单,交给底层以root身份运行的插件进程处理,旧版系统不检查用户有没有在用户名里自己塞进内部分隔符。攻击者伪造结束符再追加动态链接器指令,系统在校验账号之前就把恶意脚本写进了计划任务目录。强密码、手机验证码、输错5次封IP,全部排在密码校验之后,恶意代码在走到那一步之前就执行完了。
麻烦的还有“假更新”。多名用户反馈管理界面显示设备已是最新,实际仍有需要手动安装的关键安全更新没装上,产品手册写明只有2025年及以后推出的机型具备自动更新,更早的机型要自己配置,严重漏洞出现时厂商也没有直接推送到用户的告警渠道。系统内置的PHP不对外,风险极低,危险的是你从套件中心自己装的PHP套件,套件中心的升级还出现过连带撤销备份套件的情况。
今晚就做,别等官方把溯源写完
第一步是把DSM的端口映射和公网直连关掉,远程访问改走VPN或者加密隧道。接着核对DSM版本和套件中心里每一项套件,看的是安全公告里的修复有没有真正装上,别信界面那句已是最新,用不到QuickConnect的就顺手关掉。
备份这头,先接受一个事实。长期在线可写的备份盘和主力卷吃的是同一锅饭,勒索进来一起加密;RAID也不算备份,它只会毫秒级把密文忠实地同步到第二块盘。真正作数的是写完就拔线离线的存储,外加一次真机试还原,确认不是任务显示成功、还原出来却是空的。有个用户因祸得福的样本值得说,UPS报故障、电池挂了,机器停摆几周没开机,正好躲过这波,家里存了十年无损照片的RAID1在勒索面前一文不值。
已经中招的别急着重装。公开走通过的取证路径是发现异常先断电打断加密,把盘接到另一台机器上只读挂载提取日志,重装会把线索一起抹掉。一个QNAP用户自查硬盘,翻出来这台机器7月就被人碰过,勒索没来不等于入侵没发生,加密永远是攻击链条的末端。
我的看法
挂在公网上的设备,数据都是借放。我的囤法则是,敢拔电源的那块盘才是自己的,在线可写的部分容量再大,也只是替攻击者看着仓库。这波我不建议急着换品牌换平台,漏洞是行业的漏洞,暴露面是自己的暴露面。我等的是两个信号,群晖把攻击入口的溯源结果贴出来,老机型拿到关键补丁的强制推送。在那之前,关公网、补版本、把备份拔线,顺序不能反。