

10 月 29 日那天,如果你在 Cursor 里点过一次 Claude Code 扩展的"更新",你装到的可能不是 Anthropic 做的。
"官方"的插件,被换成了假后门——版本 2.1.312 和 2.1.313,在 Cursor 自营市场挂了约 11 小时,Cursor 说最多 5000 名用户可能拿到。发布者是真的、名称是真的、标识也是真的,"看发布者、看下载量"这套老办法,这次全失效。知乎小红书知乎
66 行代码,看不见的后门
安全公司 OpenSourceMalware 数过:恶意代码约 66 行,插在主文件最前面,真扩展代码原样跟在后面。所以助手照常工作,你用起来看不出任何异常。知乎
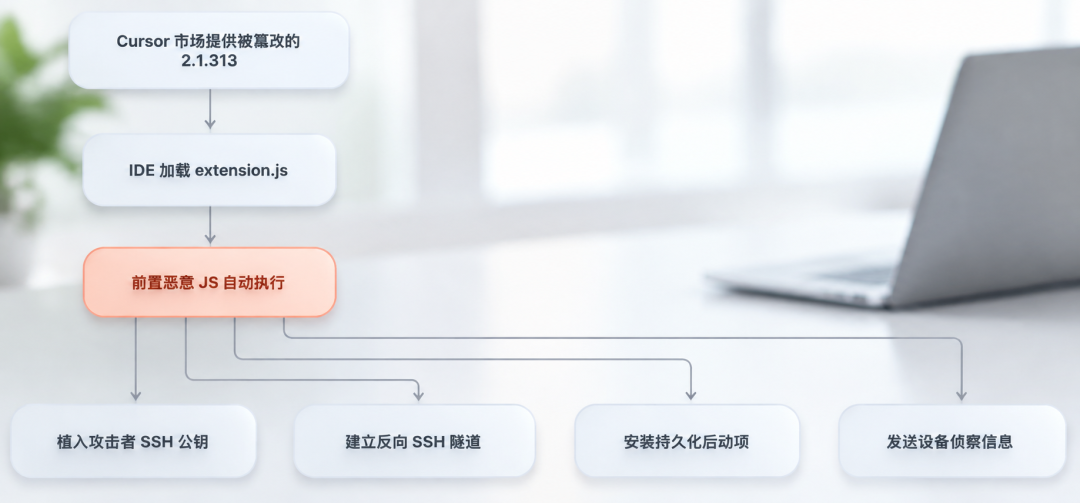
它干的活儿很明确:先往你的 SSH 授权文件里塞一把标签叫 svc-telemetry 的密钥,名字看着像正常遥测服务;再尝试打开本机 SSH、建一条回连攻击者的反向隧道,每分钟重试一次;顺带回传主机名、用户名、操作系统、公网 IP、Git 邮箱,以及最多 40 个密钥类环境变量的名字——只传名字,不传值。知乎
卸了扩展,不等于删了后门
这是这两天被问最多的问题:插件我早删了,算干净了吗?
不一定。密钥写在用户目录的 authorized_keys 里,开机持久化在 Mac 上是 com.apple.sysmond、Windows 上是一个叫 SysMon 的计划任务——插件没了,这两处还在,隧道照旧每分钟重试。正确顺序是先查、再清、后升级:搜一下 svc-telemetry 这个标签,跑 Cursor 官方清理脚本,升到干净的 2.1.314,再从一台干净的机器把这台机器碰过的凭证换一遍。知乎知乎
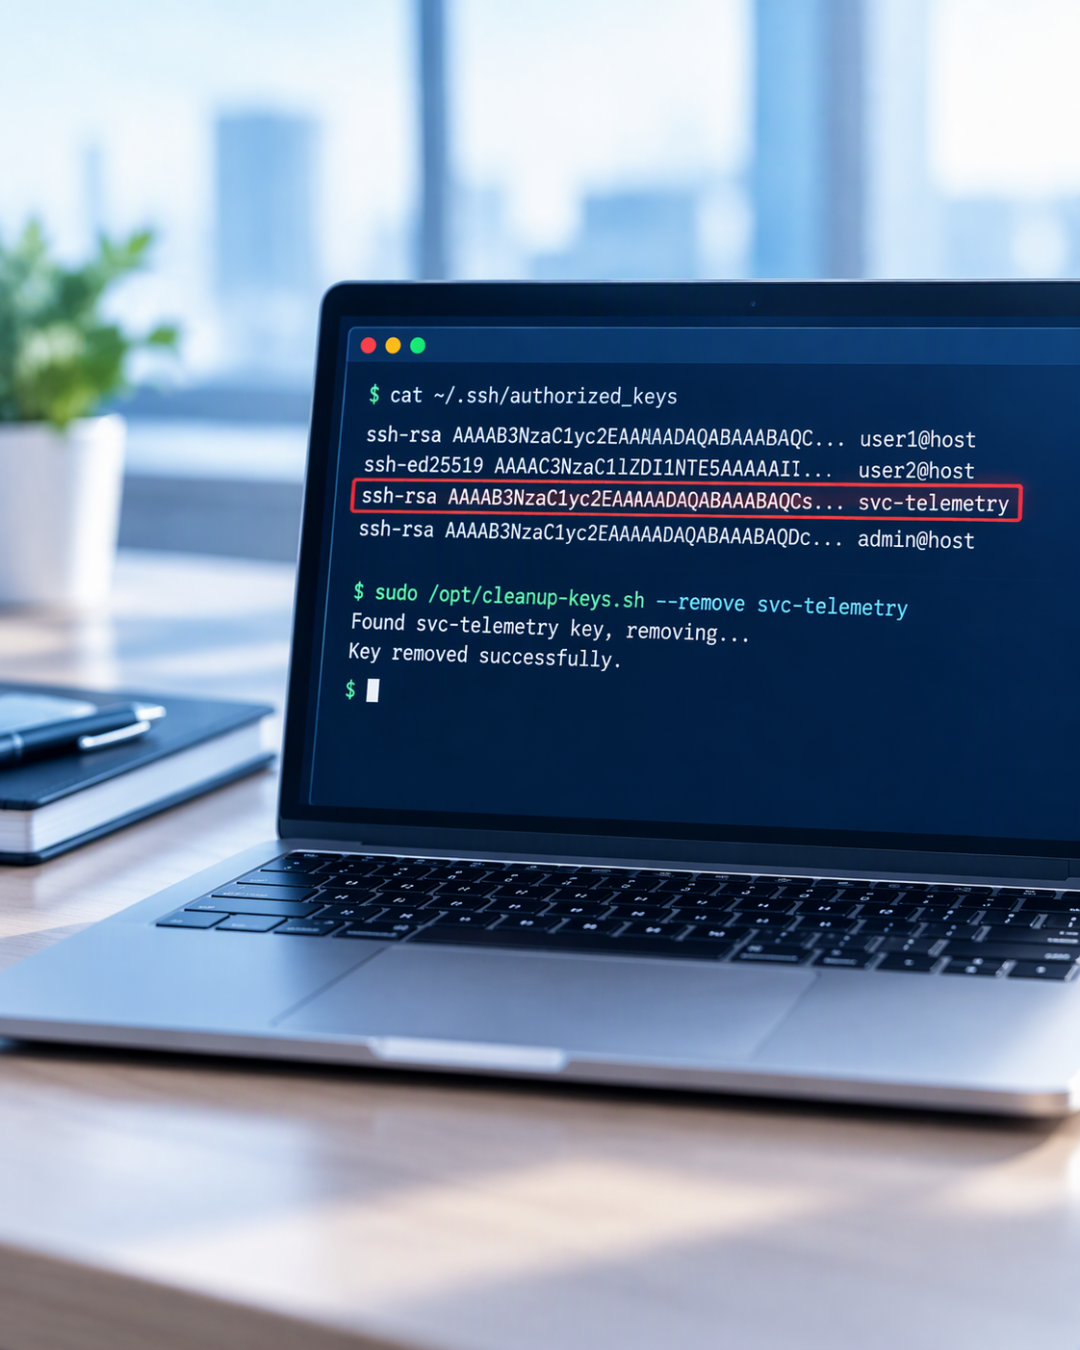
三个好消息:Cursor 自己说恶意代码有 bug,除非你用管理员权限启动 Cursor,写密钥那一步一般会失败——多数机器是"门写了一半,没真正打开"。微软确认 VS Code 市场、npm、Open VSX 从头到尾没有这个包,只有从 Cursor 市场装过的人才需要走这套流程。而且没收到 Cursor 通知的用户,大概率没中招。多数人跑完命令全是空,就当体检了一次。知乎知乎小红书小红书
"官方"是怎么被投毒的?
Cursor 11 月 13 日的复盘报告给了答案:攻击者先搞下了 Cursor 的推理供应商 Fireworks,盗走Cursor 发给它的那把访问密钥;用这把钥匙进入双方共享的存储桶——里面是没开 Privacy Mode 的历史智能体链路追踪记录,少量记录带着没脱敏的凭据;接着"凭据换凭据"摸进 Cursor 的内部 SaaS 工具,最后把假货塞进了扩展市场的分发缓存。知乎小红书
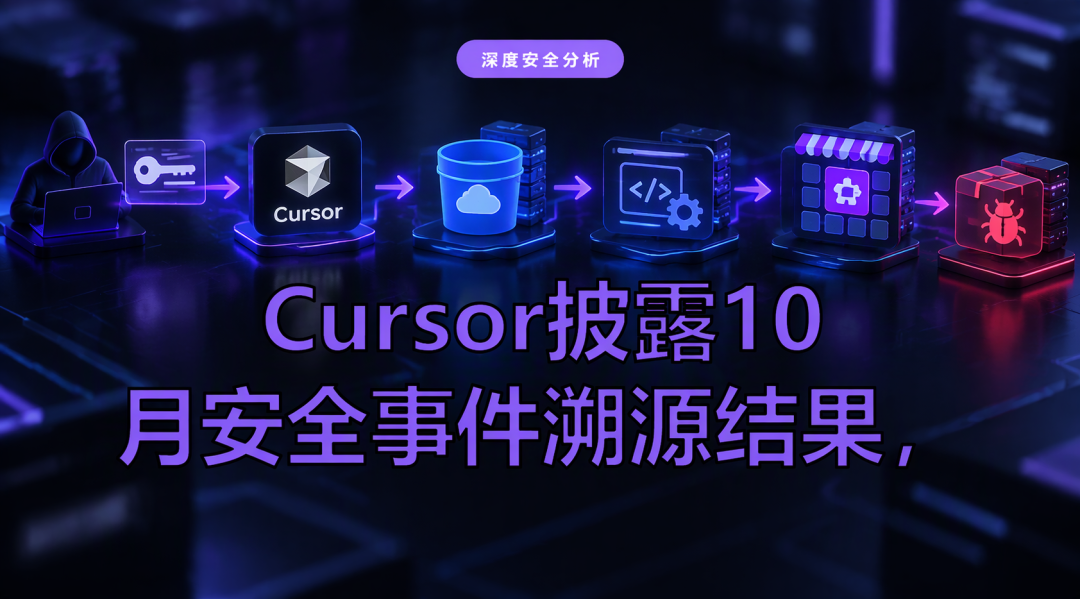
链条的最后一环最值得记住:动的是缓存,不是上架流程。签名审核、人工审查防得再严,缓存更新压根不走那套流程。这不是 Claude Code 本身的漏洞,Anthropic 也确认自己的系统没被攻破——攻击者怎么拿到官方身份发包,两边都没说清,这个口子还开着。知乎<#&!53#&!>知乎
然后呢
别急着下"AI 编程工具不能用"的结论。这次真正被撬开的,是一把没设归还日期的共享密钥:默认长期有效、权限宽泛、没人收。当 AI 工具互相咬合成供应链,安全的重心正在前移——从"审核上游代码的眼睛够不够多",变成"你的钥匙有没有台账:谁发的、什么权限、什么时候过期"。知乎
对个人开发者,最值钱的一句话是:渠道越能干、越像官方,你越要留一双自己的眼睛。今晚花一分钟,查一次你的 authorized_keys。

当前文章无评论,是时候发表评论了