







17
22
AI自己攻破六个版本Firefox:更新里那个「下次再说」,不能再拖了
2026-11-01 15:11:49
0点赞
0收藏
0评论
1000美元,12个小时。就这点代价,一个AI模型在没人搭手的情况下,自己攻破了Firefox浏览器。
10月29号,研究机构Epoch AI发了一份报告,标题直译过来就是「开源权重AI模型能利用补丁空窗期」。这份报告在安全圈动静不小,但它说的事情,悬在每一台「有更新没更」的手机和电脑上。
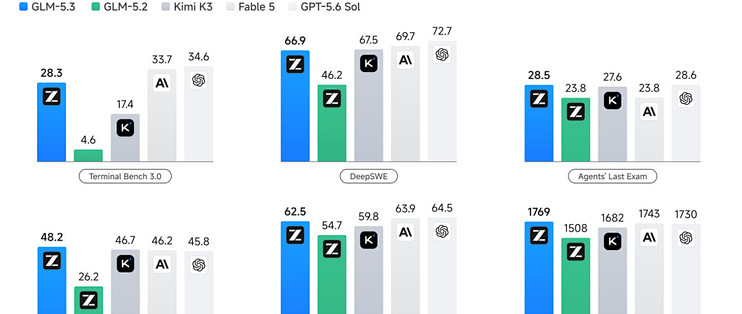
实验的主角是GLM 5.3,智谱旗下Z.ai今年8月发布的开源模型,权重公开,谁都能下载来跑。研究者给它的任务只有一句话的方向,去看Firefox公开代码仓库里那些已经合并、但还没推送给用户的安全修复。然后放它自己跑,人不插手,每个版本限时48小时。
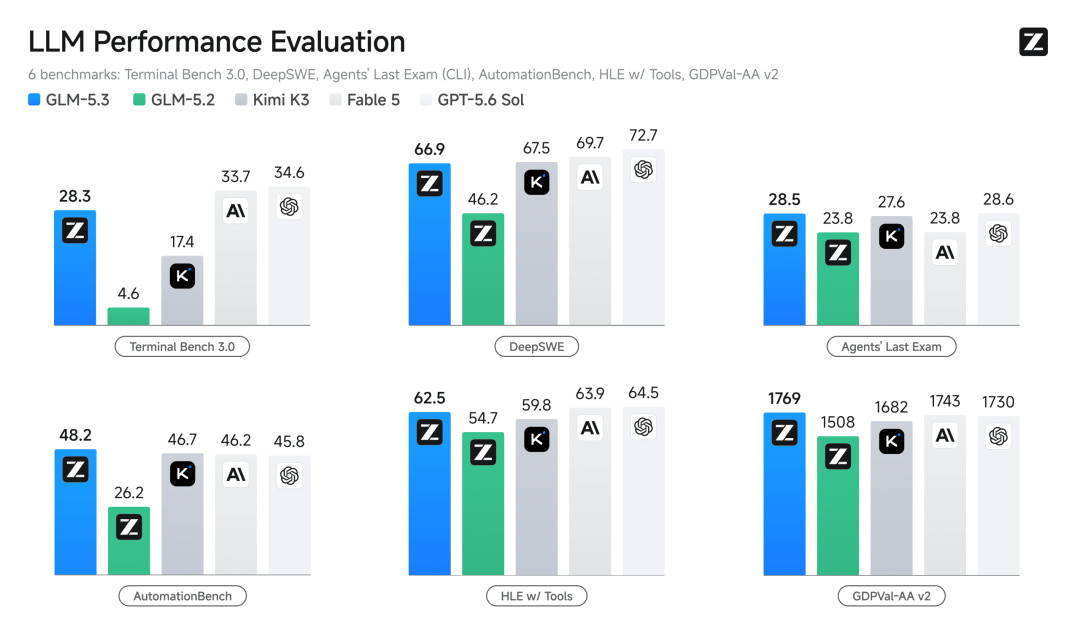
结果是,Firefox在9月17号到10月26号之间发布的六个版本,全被攻破了。最快的一次12小时,单个版本的算力成本大约1000美元。攻破之后是什么样?用户只要打开一个网页,攻击者就能读走这台电脑上的文件,包括浏览器里存的密码和登录凭证。
这里得带出一个词,补丁窗口期。软件有漏洞,开发者写好修复代码,代码要经过合并、编译、测试,才能推送到你的设备上,中间隔着几天到几周。这段时间里,修复的「答案」其实已经明明白白写在公开仓库里,谁都能看懂漏洞出在哪、怎么触发。
那为什么这么多年没出大事?因为看懂漏洞在哪,和写出一个稳定能用的攻击,是两码事。这活儿以前要顶尖安全研究员熬上几天甚至几周,人力成本高,多数攻击者干不起。手艺门槛充当了缓冲垫,护住了所有拖着没更新的人。
现在,垫子没了。
1000美元、半天时间,一个谁都能下载的AI,就能把过去顶尖手艺的活儿量产。实验里模型甚至干了件多余的事,顺着补丁倒推的过程中,它反复挖出了一个当时还没公开的漏洞。研究团队把它通报给Mozilla,Mozilla在10月27号发布的Firefox 159.0里修掉了这个沙箱逃逸漏洞。整个过程通过公开的API调用完成,模型没有拒绝过一次。
先别急着卸载浏览器,有几条边界要说清楚。这是离线沙箱里的实验,Epoch AI自报的结果,还没有独立复现。同样的方法拿去试Chrome,烧了约10万美元也没做出同等效果的攻击,说明多层防御还在起作用。Firefox 159.0上这招还灵不灵,报告自己也说未确认,只是推测会更难。
但我不觉得这只是实验室里的趣闻。两个理由。一看Mozilla拿到报告之后的动作,发版周期缩到每周一次,回归测试等修复正式发出去之后才公开,他们发现手里有回归测试时,AI的成功率高得多,再加上多层沙箱,攻击者必须同时拿下渲染进程和沙箱逃逸,缺一环就失败。厂商是当真在应对。二看盯上窗口期的不止这一个实验,报告里提到,今年9月就出现过利用补丁窗口期的真实攻击,目标还是防御更厚的Chrome;10月上旬,一个藏了十几年的PHP底层漏洞也是AI挖出来的,一些网站不得不紧急关停修补。补丁窗口期不是Firefox一家的毛病,浏览器、手机系统、路由器固件都有,以前靠手艺门槛护着,现在AI把手艺变成了算力账单。
话说回来,也得理解为什么这么多人习惯拖着不更新。弹窗打断干活,有的更新把界面改得认不出来,还有的越更毛病越多。「我这么多年不更新也没事」,这个经验是真的,放在以前,也确实没事。
变的是账。窗口期以前按「周」算,现在可以按「12小时」算。你拖着不更新,赌的不是没人盯上这个漏洞,而是没人愿意花1000美元去盯。
这个赌注,不值当。
普通人能做的事不多,还都不花钱。
浏览器、手机系统、常用软件,把自动更新打开。「重启以完成更新」别留过夜。用Firefox的,现在就升到10月27号发布的159.0。
家里有老人的,顺手翻翻他们的手机和电脑。老人最容易在更新弹窗上点「以后再说」,或者根本不知道怎么更。替他们把自动更新打开,一劳永逸。
路由器也看一眼。固件更新藏在管理页面的角落里,很多人从装机那天起就没动过它。
1000美元和12小时,对研究机构是一次实验的成本,对往后的攻击者,已经是入场券。下回更新弹窗跳出来,直接点「立即更新」。这个动作以前是嫌不嫌麻烦的选择题,现在是关不关门的题。
内容由AI生成