








 深耕汽车、数码兴趣领域



12
11
震惊,国内34万openclaw在公网暴露,你还放心让AI搭子么裸奔么
2026-04-09 14:22:52
1点赞
3收藏
2评论
如题,最近老有暴露openclaw在裸奔的情况,本来还不信,随机通过代理看了看,一大串的IP地址真-让服务器裸奔的用户有不少,如下图:
注:本文纯手打,如有错别字请见谅。
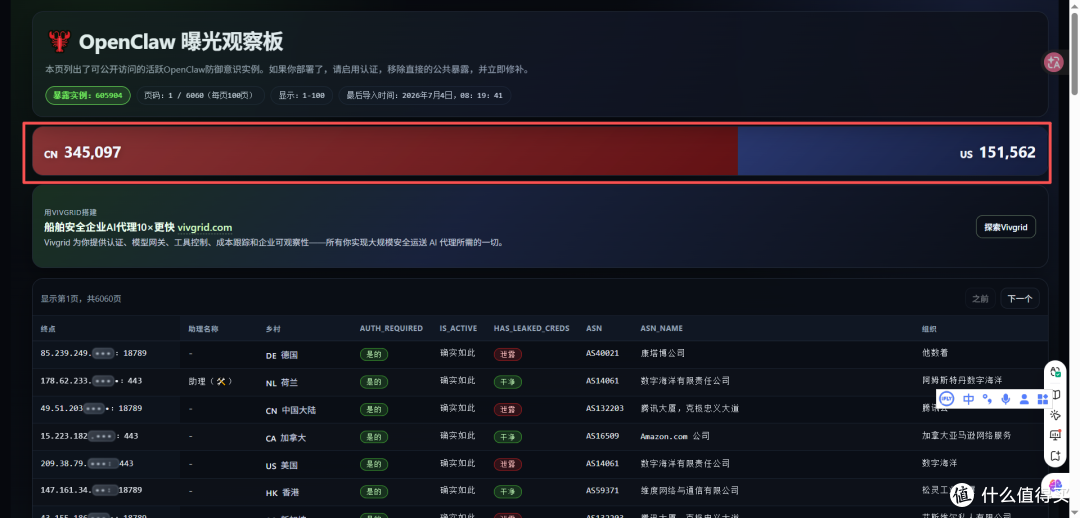
咱们实测一下
看了看,此次主要大部分都是暴露了18789端口,少部分都是改了端口的如443,随机找个小伙子IP地址访问试试,地址如下(画框部分):
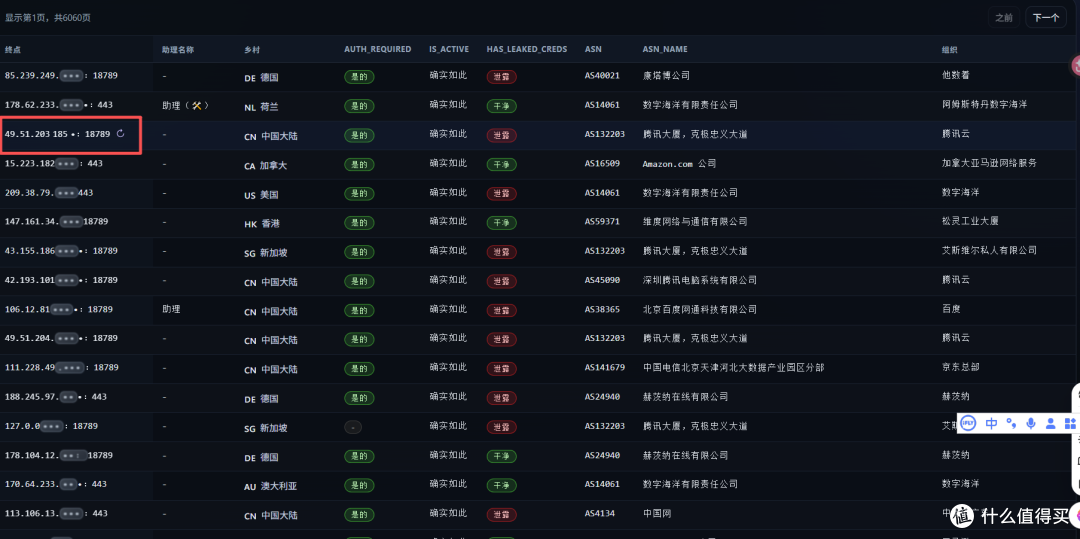
复制一个腾讯的IP地址,访问试试,卡-----好了试试,这个算是安全的,得填写网关:
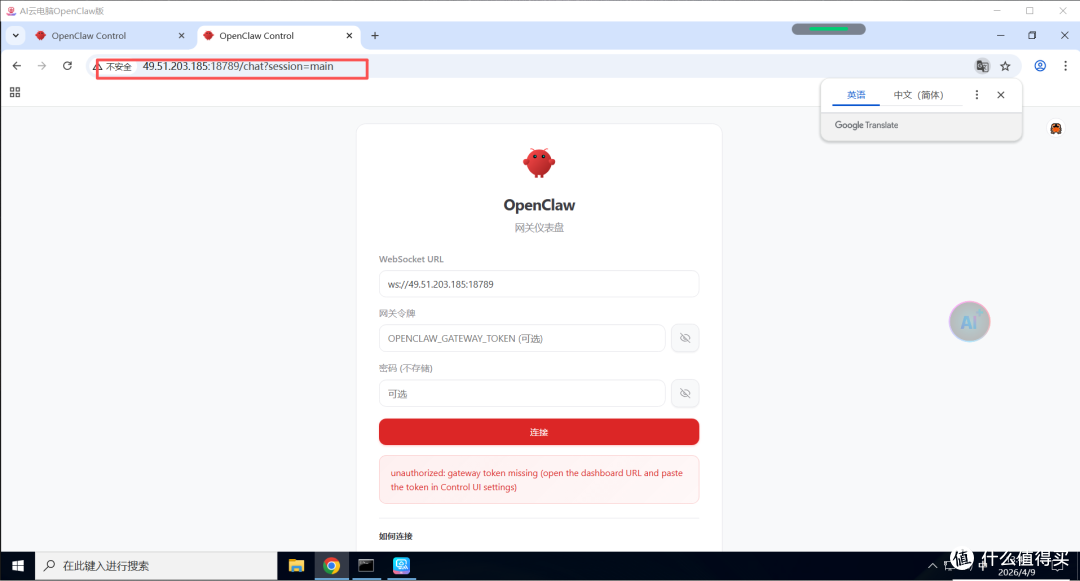
果然打开了。
随后又随机找到第二个 IP,同样无任何访问限制,直接就能访问对应服务(缺少key)。
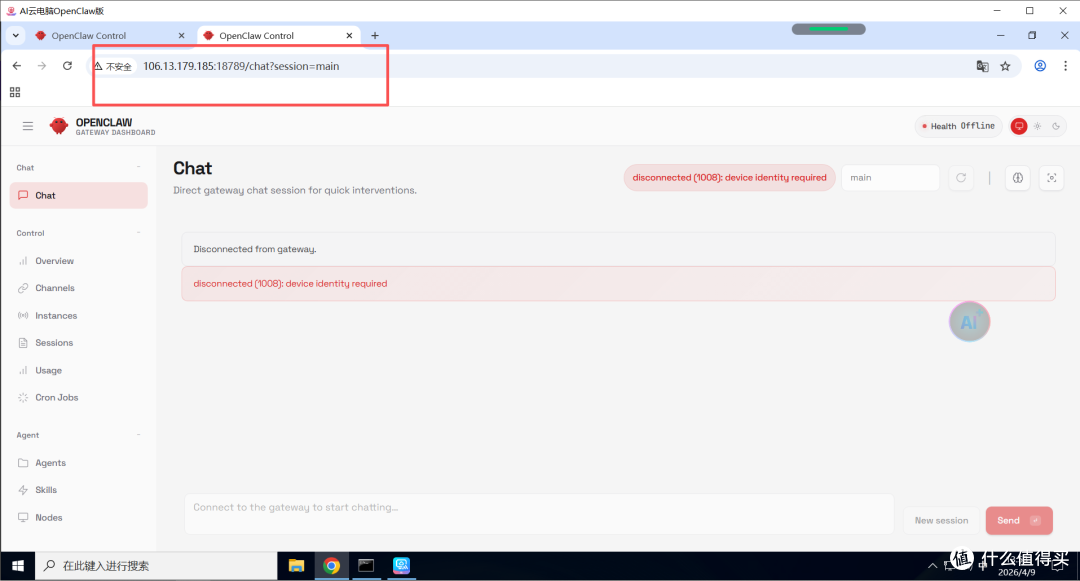
好么,都可以访问,6得很啊。
第二步——通过CORS跨域来测试
我就不测试了(这毕竟属于危险操作了),毕竟这个CVSS 8.8 的高危漏洞(CVE-2026-25253)在之前版本有,现在3月份新部署的都了,具体漏洞如下:
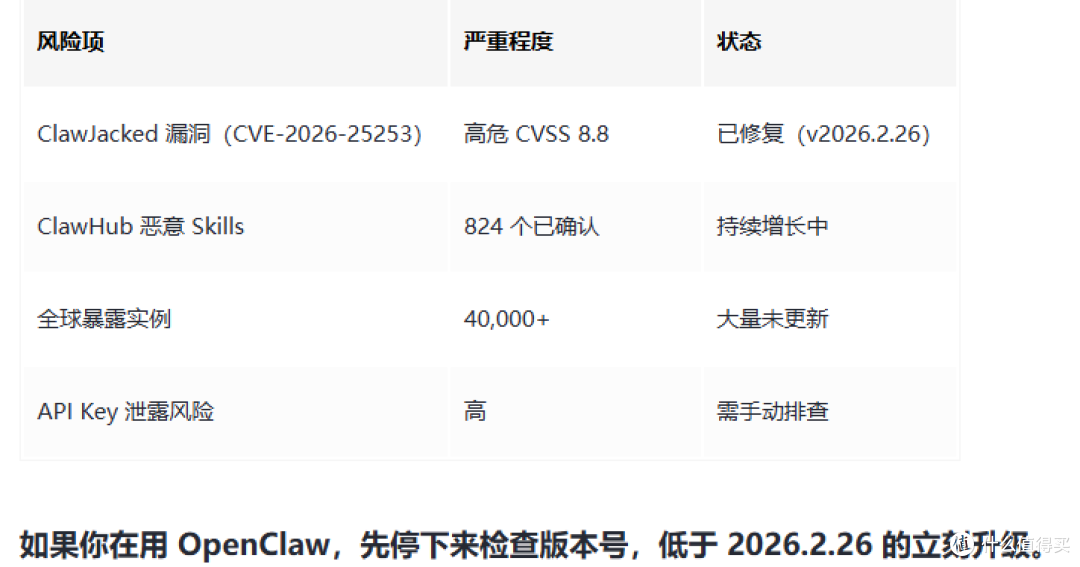
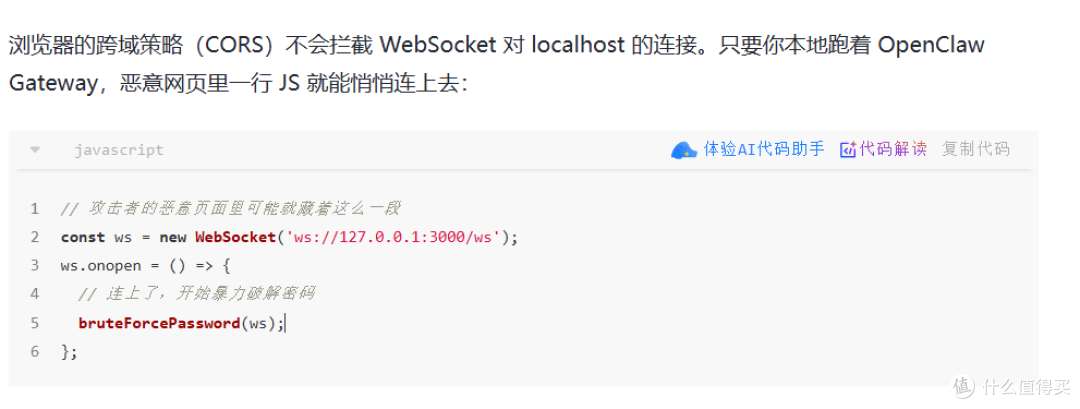
总结一下
比较现实的是,实际上大量用户的服务由他人代为部署(通常是通过平台一键升成的)部署完成后既没有开启身份认证功能,也没有关闭公网端口的直接访问权限,最终导致服务完全暴露在公网中,留下极大安全隐患。
对此我也只能提醒,毕竟个人难以逐一干预,只能希望相关用户重视自身服务器与数据安全,及时完善安全配置。
整改办法
1、及时处理端口,避免暴漏,比如腾讯云的防火墙,关闭18789端口暴漏,或者限制ip访问。
2、在 AI 后台启用账号密码登录、Token 校验或密钥认证,禁止匿名访问,杜绝无验证直接访问。
3、在云平台上,做好限制,最起码做好IP访问限制,防止被漏扫到。
其他
想要测试的朋友,可以访问openclaw.allegro.earth看板,直接看到这些暴漏的IP地址,目前站点还不能搜IP,所以只能自查哈。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~











一般路过等等党
校验提示文案
一般路过等等党
校验提示文案