群晖勒索病毒一夜席卷:0day未实锤,但这4件事今晚就得做
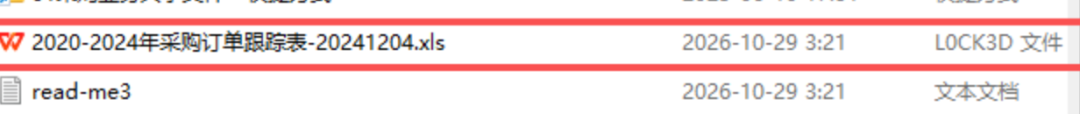
10月28日晚上10点,一位DS720+用户的NAS开始"鬼叫":远程登进控制台,磁盘可用空间归零,所有文件后缀都多了.L0CK3D,根目录还躺着一封名为read-me3.txt的勒索信。他紧急停机、把盘拔下来插电脑,照样读不出来。几十年的照片和资料,一夜冻住。知乎知乎小红书
这不是孤例。一家受害企业复盘:10月28日至29日凌晨就有大量用户出现同样情况。有用户自述家里5台机器,中招了1台。"群晖遭勒索病毒"当天就成了NAS圈最大的瓜。知乎知乎
先别喊0day:刀是真落下,凶手还没确认
安全厂商Solar应急响应团队的现场报告说得很克制:上机确认一台受害设备确实在跑DSM 7.4.1-90080 Update 1,但"最新版遭到攻击,不等于最新版存在0day",入口仍在溯源,套件漏洞、泄露凭据、弱口令、暴露服务都不能排除。知乎
更"接地气"的是两条现场线索。一家安全集成商排查发现:受害设备是局域网里一台电脑点了钓鱼邮件中毒,病毒拿到本机存好的NAS账号密码,通过正常SMB协议完成加密。另一家受害企业自述,日志里近期有大量暴力破解访问请求。至于"旧版本公网裸奔中招"的说法,目前只是社区猜测。小红书知乎
这伙人做的,是"连锁店"生意
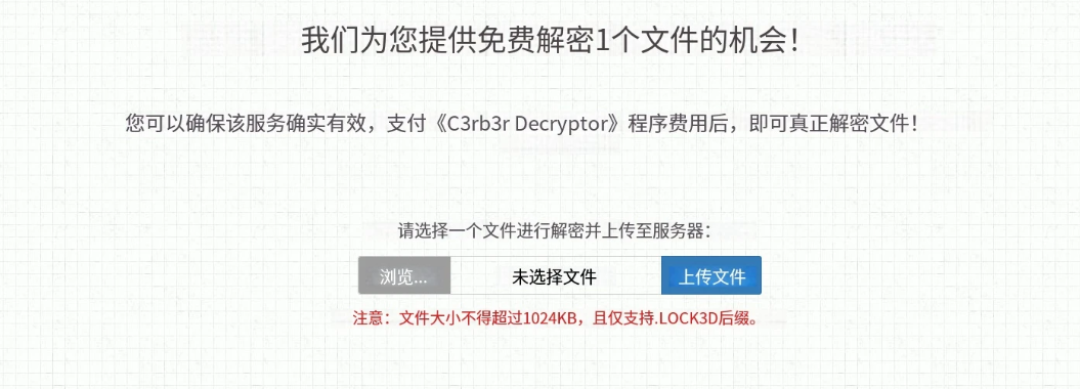
该家族被暂命名为C3RB3R,多家安全厂商分析认为它是老牌Cerber勒索家族的最新变种。它的暗网站点几乎全自动:留勒索信引导你上Tor、免费试解密1个文件(≤1024KB)证明有钥匙、FAQ自助答疑、自动监测收款,交易6次确认后自动发解密器。赎金收比特币。有受害者提到要价约2万。受害者描述里还有个扎心细节:Cloud Sync正把加密后的文件原样往网盘同步——云端"备份"正在替病毒打工。知乎知乎小红书知乎小红书
已经中招的:先保住"还热乎的现场"
看到.L0CK3D后缀+read-me3.txt基本确诊。专业口径是立即隔离断网、保留日志和勒索信、别重装别清理,把现场留给溯源。真出过GitHub开源的救援记录:作者把恶意进程暂停而不是杀掉,dump出16GB内存、逆向拿到48字节密钥材料。但作者自己说清了边界:这不是通用解密器,只对他分析的样本有效。也别信评论区"98%还原率"的灰产广告:所谓破解,本质就是替你找黑客砍价,还得赌解密器不带毒。小红书小红书
还没中招的:今晚就做这4件事
收暴露面:端口转发能关就关,NAS管理界面别直怼公网,远程访问走VPN、白名单加多因素认证。小红书
换强密码+开2FA+清账号:禁用无用账号、SSH和多余服务,重点查陌生管理员账号和计划任务——有案例恶意脚本就藏在crond里潜伏。小红书
DSM和套件全打补丁:该升升,但别以为升完就万事大吉——入口没定论前,局域网里的电脑同样要排查。
备份按"保险箱"标准做:服务商连夜发的操作手册里就带着【群晖不可变快照】的开启步骤。至少留一份离线/异地副本、别让同步套件长期可写,还要定期验证恢复。灾难里真有人靠网盘回收站里没被加密的旧版本活了下来。备份没验证过恢复,等于没备份。小红书知乎
截至发稿,各平台未见群晖正式安全通告,官方渠道账号28日傍晚的提醒还是那句"关外网、改强密码、做离线备份"。这波最终写成"0day悬案"还是"裸奔事故",没有定论。但那台RAID1双盘镜像的DS720+值得每个玩家记住:两块盘只是同步出一份"完美的加密副本"——RAID防的是"盘坏",不防"文件被加密"。NAS的锁,从来不只装在系统里,更藏在你忘了关的那几扇门后面。小红书知乎