勒索让大家都在关端口映射,可NAS够不着就是个大号移动硬盘
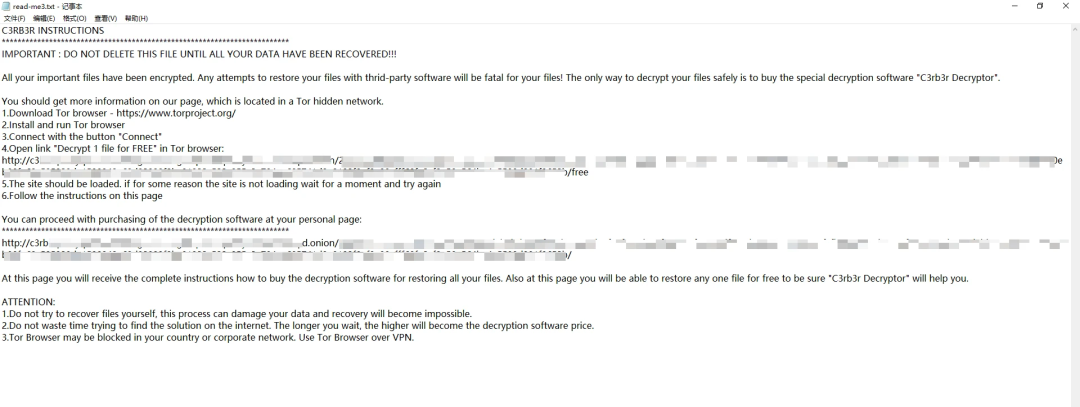
这场勒索(病毒家族名 C3RB3R)从 10 月 28 号开始发酵:硬盘风扇突然起飞、共享文件夹里多出 read-me3.txt,原来的照片、片库、工程文件后缀变成 .LOCK3D 或 .L0CK3D。知乎小红书
有博主晒出"拒绝 2.6 万赎金、0 元自救"的复盘。在"自己的群晖718+固件7.1目前没被攻击"的帖子下面,138 条评论挤着同一个灵魂拷问,发帖人写道:之前买nas为了像自己的网盘那样外出也能查照片或者文件,现在说因为病毒攻击,所以要把外网映射的关掉,那请问和移动硬盘还有啥区别啊?小红书小红书
扎心了。买 NAS 图的就是"出差别断了我家的相册和片库",要安全就得断成局域网孤岛,那这钱花的是什么?
先说结论:关掉不丢人,但永久下线是矫枉过正。
多位中招者的自述和处置报告都指向同一个放大器:把 DSM 裸挂在公网。早年网上教公网访问的教程,大多是教人把群晖的 5000 端口直接映射到公网上,有的甚至开 DMZ,就这么把服务赤裸裸放出去。群晖官方已发公告,确认本次勒索病毒攻击利用了 2024 年 12 月份已知且已被修复的漏洞。那为什么升到最新版还有人中招?360 称一批样本入口指向 9 月就公开、且已出补丁的高危洞;处置多起事件的 Solar 也写明"最新版中招 ≠ 最新版一定有 0day",套件、凭据、暴露服务都还在查。归因争论归专家,暴露面归你自己。知乎微博知乎
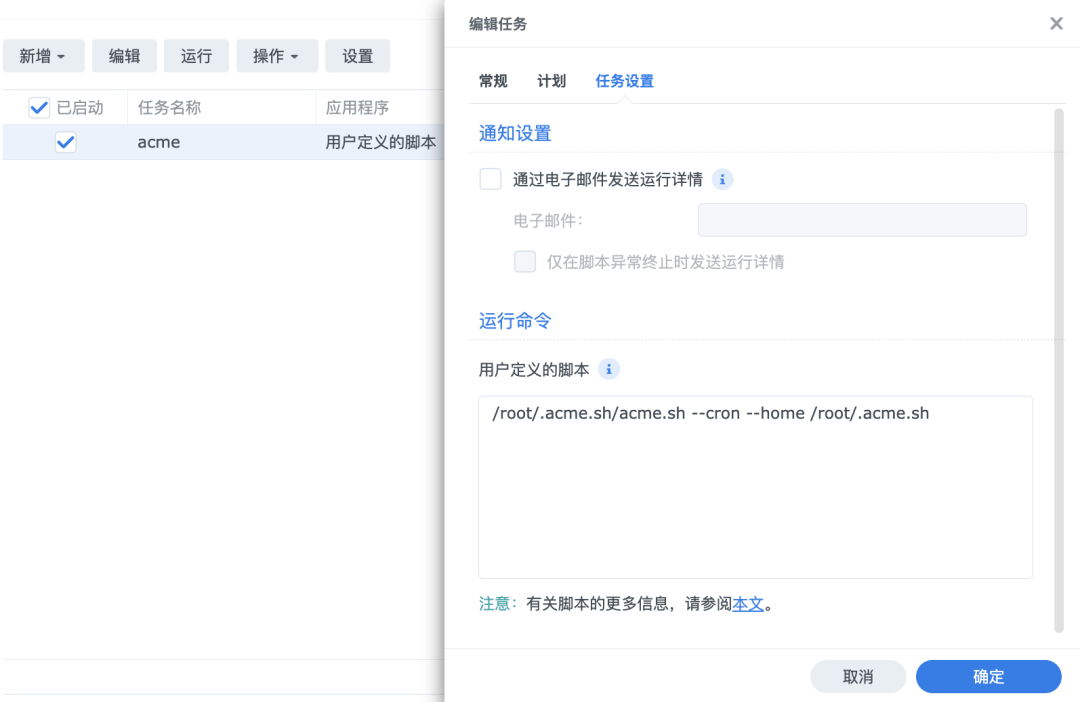
想通这一点就不纠结了:问题从来不是"远程访问",而是"被任何人找到"。 老思路是在公网上开门等人进来,新思路是把门关死、自己从设备上拉根线进去——NAS 只对你的手机和电脑可见。
三条路,按动手能力挑:
只求能用:走官方 QuickConnect 中继,不用公网 IP、不用开映射,远程访问照常,攻击面从"一台服务器"缩到"一个账号"。账号侧顺手做两件事:开两步验证、禁用默认 admin。
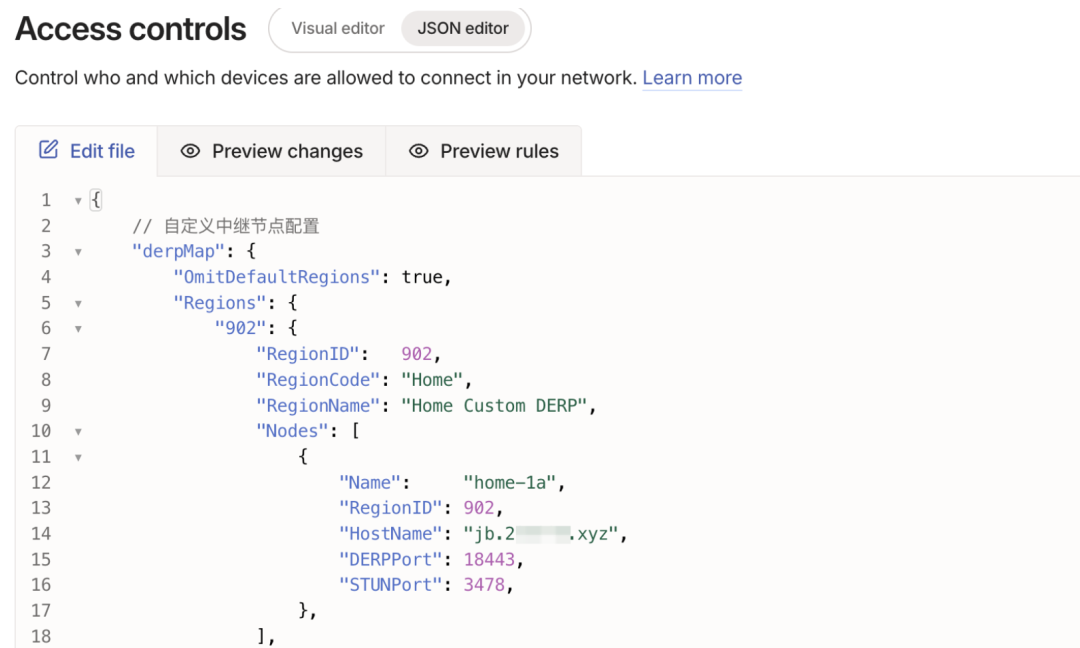
肯花十分钟折腾:Tailscale / WireGuard / ZeroTier 自建加密组网,NAS 在公网上直接"隐形",只有你自己的设备够得着。"告别公网 IP 和端口映射,随时随地访问 NAS"这类组网教程,在勒索波次后集体冲上收藏榜。小红书
硬核玩家:子域名反向代理 + 服务隐身——纯 IP:端口访问只会打到前置的 nginx,扫描器一看"不是目标服务"就划走了,必须知道正确域名的人才进得来。这条路线的效果用原作者的话说:达到了在公网上隐藏 NAS 的效果,同时也不影响你在外面访问。知乎
今晚就对照,三行自查:
打开路由器后台,检查 UPnP 和端口映射列表,把不需要的 5000/5001 规则全关了;
补丁和套件跟官方通告走,加固有现成清单可抄,来路不明的第三方 PHP 套件先别折腾。知乎
备份盘离线一份——长期在线可写的"备份"经常一起被加密,做完备份务必在真机上试一次还原;不可变快照加 WriteOnce 的加固方案也有专门教程。快照不是备份,在线可写的备份只是勒索病毒的外卖。知乎知乎
买 NAS 的意义是"数据在手、随时可达"。别因为一场勒索让它吃灰,也别风头一过就重新裸奔。让它"只有你找得到",才是勒索之后群晖的正确打开方式。