早上醒来,文件全换了后缀——群晖中招急救30分钟,先别碰电源
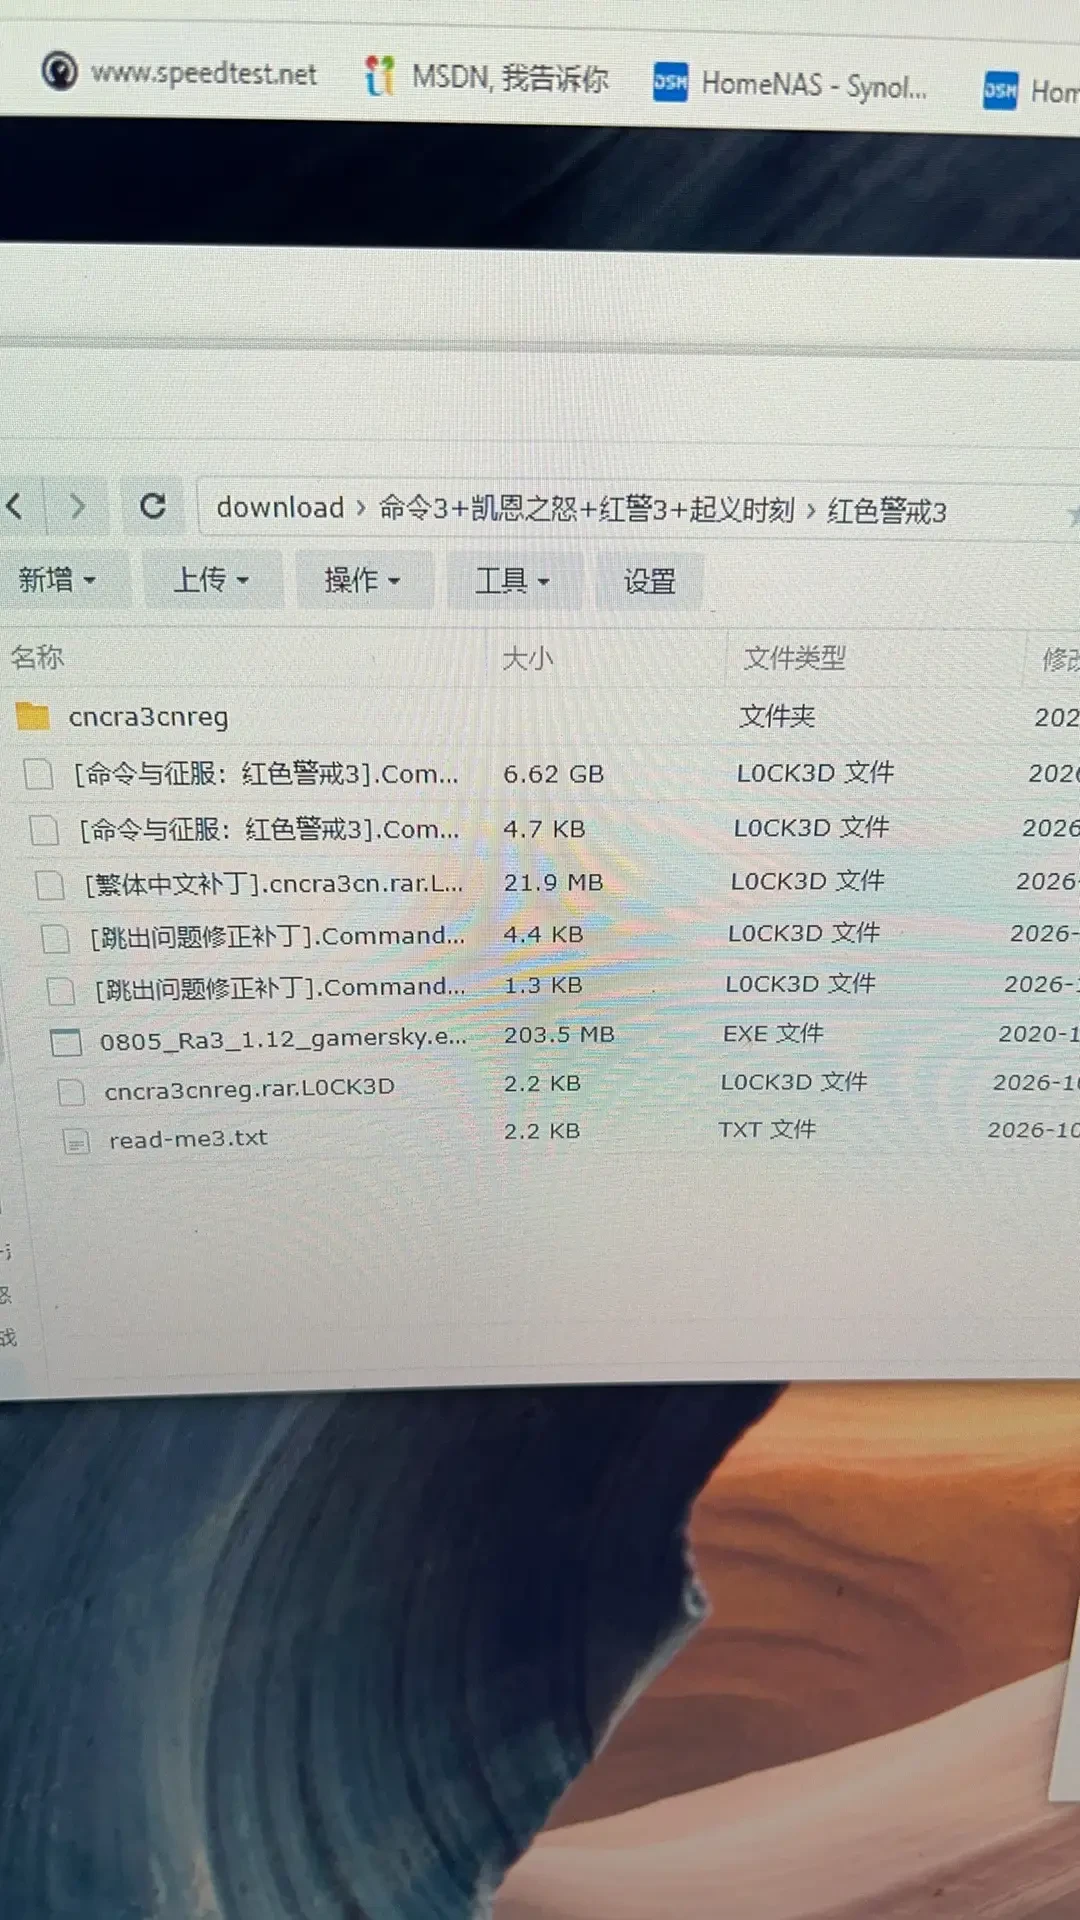
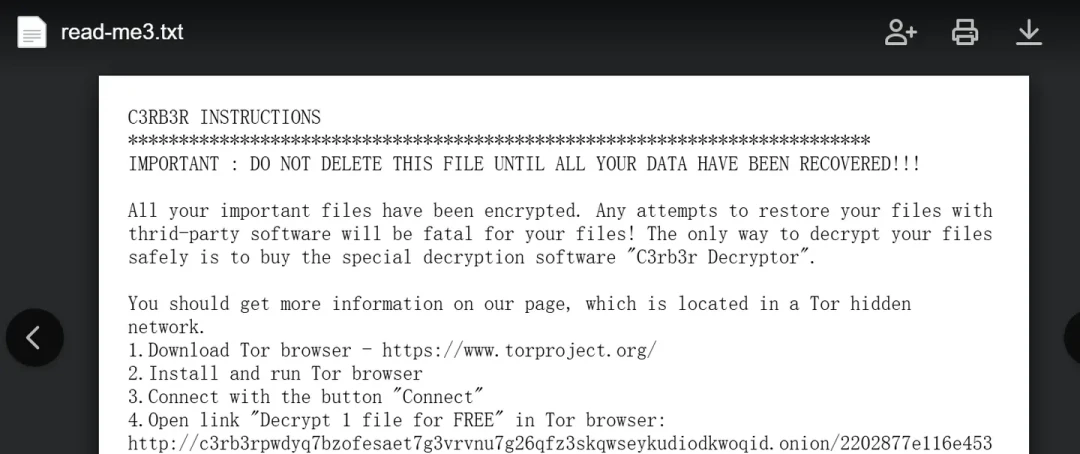
想象一下:双11刚过,新群晖刚开机满血,某天早上打开DSM,发现所有文件多了 .L0CK3D 这类新后缀,根目录挂着一封叫 read-me3.txt 的勒索信。这不是段子——10月28日前后,一批群晖用户真实遭遇,几个T的资料、多年的相册一夜被锁,“多年心血荡然无存”。微博哔哩哔哩
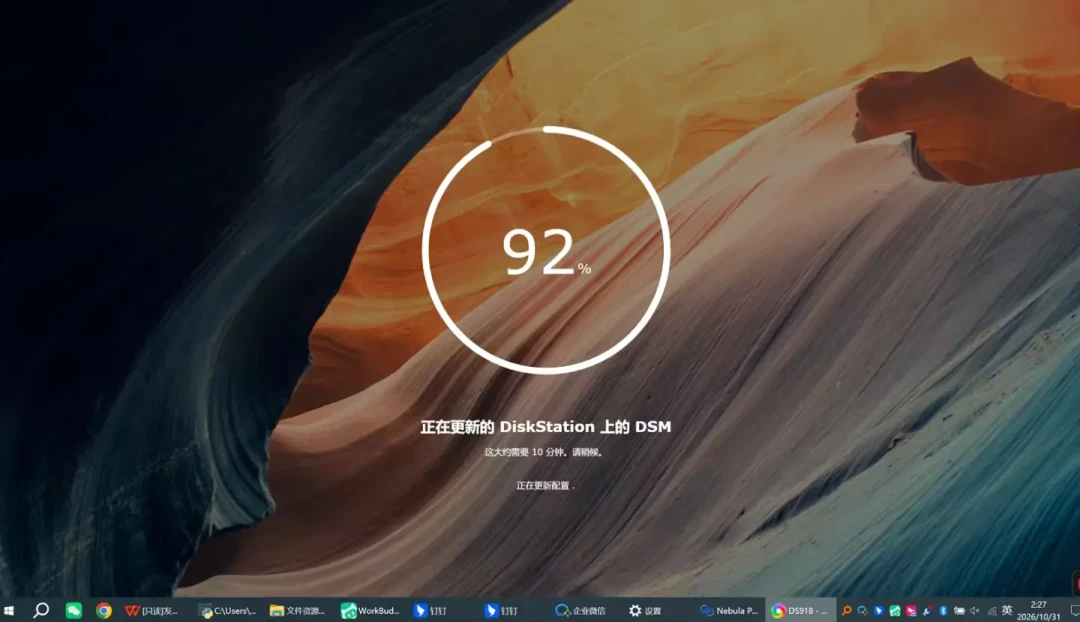
先看官方定调。10月30日前后群晖发布公告:这次不是新的0day,黑客利用的是2024年12月就已修复的漏洞。没打补丁的旧版本是重灾区——中招机器里7.2.x占比最高,7.3.x、7.4.x自证平安的用户很多("最新版也中招"的声音存在,但暂无实证)。官方给的解法也直接:立即升级DSM,并开启自动更新。其实预警早就有:10月初起,多位用户日志显示每天自动封锁数千到数万个IP——这面墙被人摸了一整个月。微博小红书哔哩哔哩微博
真中招了,头30分钟请按反直觉来。注意:断网和断电是两回事——先拔网线堵住攻击者的路,但别关机、别重启。哔哩哔哩
1. 别重启、别kill进程,电源键尤其别碰。 群友留下的自救指南核心就一句:密钥大概率还"躺"在勒索进程的内存里,一重启或杀掉进程,现场就没了。哔哩哔哩
2. 保存现场,先尝试内存提取。 社区已开源一组 c3rb3r-rescue 系列救援项目,思路是挂起进程、从内存里找 AES 密钥。距中招的时间越长希望越渺茫:有人事发20小时后才去保内存,“什么痕迹都没查到”。
3. 别急着重装DSM。 这种勒索会加密系统分区、让DSM无法启动;在线重装往往直接装最新版,等于把现场抹得干干净净——最后一点希望先没了。官方口径:最新DSM版本也遭遇勒索的,联系群晖技术支持。微博
密钥掏不出来,第二道是文件恢复。最硬核的亲测实录:把硬盘拆下接电脑用 DiskGenius 扫删除记录,约80%的照片能扫回来,代价是文件名变成一堆数字、要重新认领——因为病毒是"先写加密文件、再删原件"、不覆写旧数据,才给了数据雕刻的机会。Btrfs文件系统的用户还有旧块还原这条路,社区反馈"文件基本找回、小文件难度大"。至于"深层目录逃过一劫"的说法,作者已被质疑只是"病毒没加密完或崩了",别当真。小红书
赎金要不要付?没有公开流出的官方解密工具,官方给的出口只有技术支持。有人花钱解了,自述"太痛了";社区共识是别赌:先保现场试着掏密钥,再拆盘雕刻,有备份走备份。顺手做个检查——别让其他NAS给群晖开放全写权限,有人的TrueNAS存储池就是被中招的黑群晖连带写没的。
群晖被锁住的从来不只是文件,是全家多年的照片和客户的单子。这份急救清单最好永远用不上,但无论刚入群的新人还是没更新的老用户,都先记住第一动作:拔网线,然后——别碰那个电源键。