






18
12
ChatGPT分享链接能劫持账号:点开4.5秒后,还好已经堵上了
2026-11-02 14:44:57
0点赞
0收藏
0评论
一条长得跟平时一模一样的 ChatGPT 分享链接,点开 4.5 秒后,里面已经在读你一段从没分享过的私人对话了。没有弹窗,地址栏没变,点链接的人毫无感觉。
10 月 28 号,安全团队 Parameter Labs 把这条攻击链完整公开了出来。受害者不用装任何软件,不用粘贴任何代码,最顺滑的版本里,连「预览」按钮都不用点,打开链接就够了。更麻烦的是,这条链接是 OpenAI 官方生成的,域名是货真价实的 chatgpt.com,外表和同事发给你的任何一次对话分享没有区别。这事不只关程序员的事,凡是有 ChatGPT 账号、习惯点开群里对话分享的人,在修复上线之前都在这扇门的射程里。
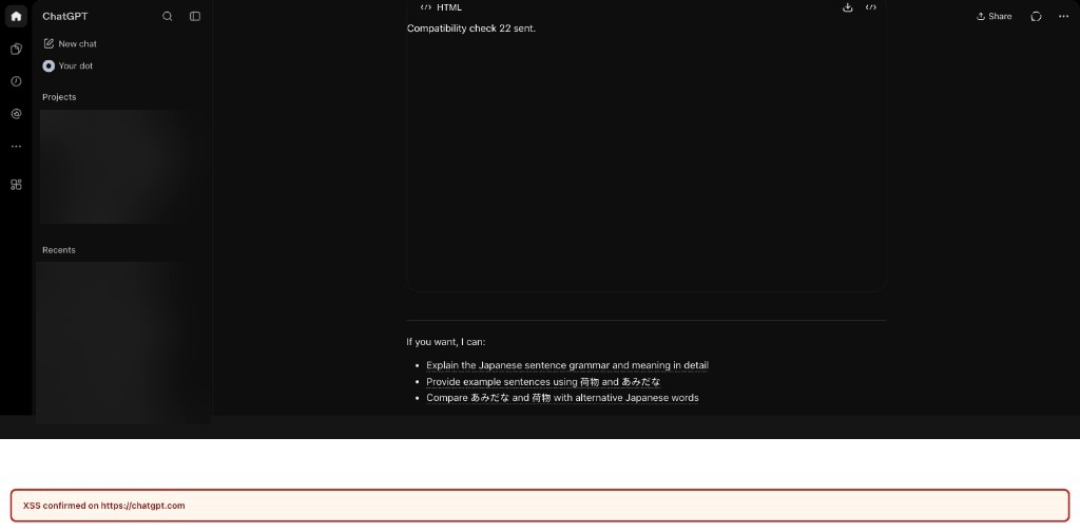
一听「账号被劫持」,想马上改密码销号的人,紧张得没错,账号里存了那么多私密东西,谁不怕。但这次真不用。洞在 10 月 26 号就堵上了,比公开披露还早两天,修复在服务端完成,用户什么都不用做。到目前为止,也没有证据显示有人在野外真用过它。
不过这事值得拆开看看,因为它跟我们平时听的「AI 说错话」不是一类问题。多数人听到账号被劫持,第一反应是隔离破了。这次还真不是。ChatGPT 让别人的代码在一个单独的框里跑,那个框从头到尾都守住了。
真正开门的,是主页面上的一个数学键盘。ChatGPT 的对话里能放交互图表,图表会往主页面里装载一个叫 MathLive 的数学库,负责在屏幕上显示数学键盘。这个库会听框里发来的指令,改键盘的样式。问题是它谁都听,不验发件人,指令里塞什么就原样往主页面里放。框自己出不来,但能往门缝里塞一张纸条,屋里的人捡起来照着做了。
后面几步顺理成章。HTML 塞进去之后,再借一个没带隔离属性的新建框把代码装进去,最后从白名单里的 YouTube 借了个接口,让代码真正跑起来。整条链五步,没有一步是新发明。
拼在一起,就是一次完整的账号接管。
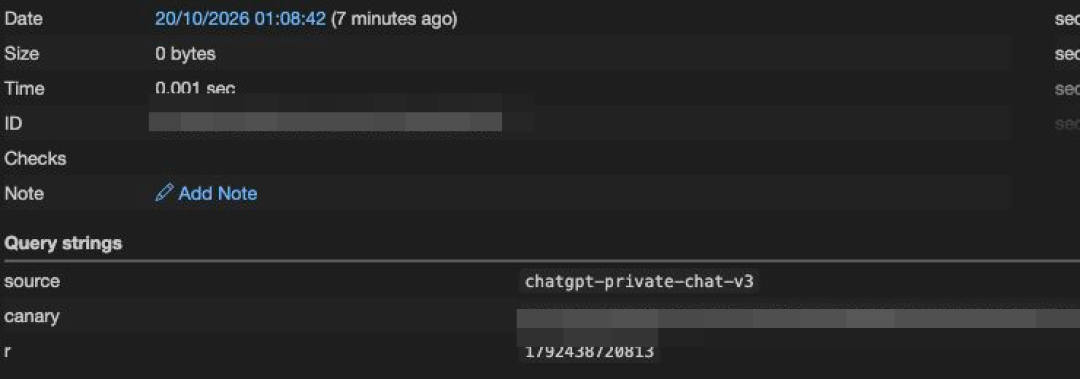
代码跑起来之后,它的身份就是你本人。它能列出你最近的 20 条对话,挑一段从没分享过的打开来读,把内容装进一张图片请求悄悄发出去,还能从页面里摸出访问令牌,直接调接口替你操作。它发的请求和正常网页发的请求长得一模一样,服务器分不出来。
还有个细节让我多看了两眼。OpenAI 给这个漏洞定了 P1 级,赏金 5000 美元,发现它的研究者当场吐槽太便宜,一直写 AI 评论的 Simon Willison 也专门撰文说这个数偏低。这不是嫌钱少的事。这样一个官方域名、零操作、私聊全读的洞,下一个发现者要是算过来报告不划算,转头拿去干的可能就不是报告了。
再往远看一步,这次暴露的不是 ChatGPT 一家的问题。AI 产品都在往网页里堆越来越多东西,图表、预览、画布、智能体的执行结果,模型吐什么,页面就渲染什么。而分享按钮几乎是每家 AI 产品的标配,很少有人做分享功能的时候,把「链接本身可能是武器」当成要防的事。提示注入骗的是模型,这类洞骗的是浏览器。这次被骗的,是浏览器。
所以落到普通人身上,能做的其实就两件事,都不花钱。陌生人发来的 AI 对话分享链接,点开前慢一步,哪怕域名是官方的也不等于内容是好意的,尤其是你正登录着账号的那个浏览器。办公电脑、公共设备上用完 AI 工具,能退出登录就退出。至于这个漏洞本身,不用再做什么,补丁不在你的电脑上。
4.5 秒已经堵上了。但分享按钮那扇门还开着,下一次从门里进来的,未必是同事发的会议纪要。
内容由AI生成