十月底的一个早上,有人打开电脑,听见 NAS 的风扇还在高速转。前一晚它没闲着。文件夹里的照片、合同、数据库,全被改成 .L0CK3D 后缀,每个目录多出一封 read-me3.txt。知乎微博
这不是一台机器的故障。10 月 28 日凌晨起,国内外的群晖用户开始集中晒出同样的截图。有人拔了电源,有人把硬盘拆下来做只读取证,更多人第一反应是:我不是做了 RAID 吗?
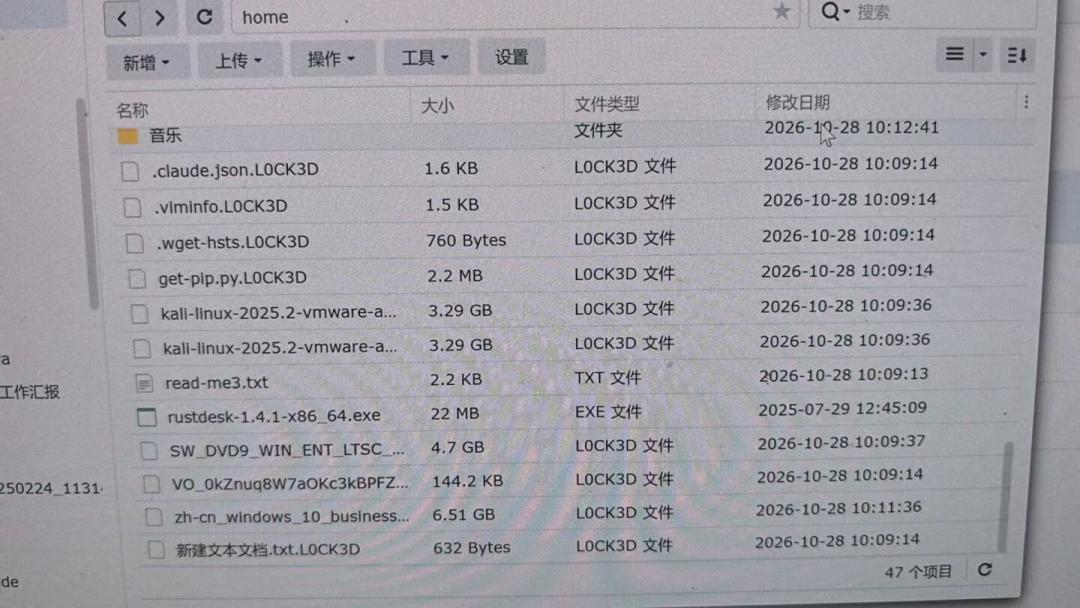
RAID 确实救不了。勒索病毒在文件系统层面改写文件,阵列会在毫秒级把加密后的乱码同步到每一块镜像盘。你以为有两份,其实是一份坏数据照了两遍镜子。知乎
云盘同步也一样。受害者的 Cloud Sync 继续工作,把 .L0CK3D 文件传上 OneDrive。同步只让两边一样,本地被加密,云端就跟着覆盖;它保的是最新状态,不是出事前那一版。知乎
那根常年插在 NAS 上的移动硬盘,同样躲不过。攻击者拿到 root 权限后,外接 USB 盘和局域网里可写的目录会被一起端掉。备份盘一直挂着,就等于把保险箱钥匙和账本放在同一张桌上。知乎
问题到这里才浮出来:备份的成败,不在“有没有写进去”,而在“能不能拿出一份干净的、还打得开的”。
一家精密制造公司的复盘更难看:备份报表每天是绿的,恢复也成功了,36 小时后 ERP 又被同一个变种加密一遍。后来才查出,攻击者提前污染了恢复点。备份显示“作业成功”,不等于“恢复点干净”。知乎
所以,一份能救命的备份,至少要过三关。
第一关是“分开”,也就是常说的 3-2-1。三份数据、两种介质、一份离开这台机器。家庭相册可以是一台 NAS、一块定期插上的冷备盘、一份单向传到云端的副本。小红书
冷备盘优先选 3.5 寸外接供电的硬盘,拷完就弹出,放在远离机器热源的地方。别让它整晚挂在 NAS 上。小红书
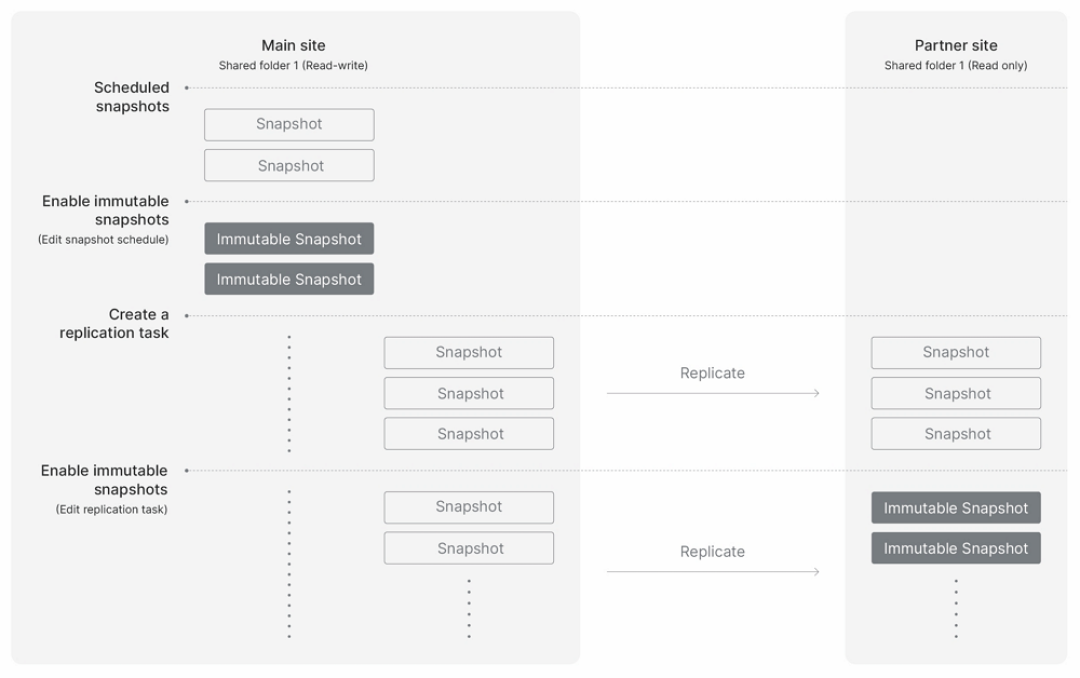
第二关是“改不掉”。普通快照挡不住拿到 root 的人,他可以把历史存档一起删掉。
不可变快照不是备份的替代品,但能把误删和加密挡在恢复窗口之外。支持 Btrfs 的群晖机型可以开,保护期内连管理员也删不了。官方知识库建议保留 7 到 14 天。知乎
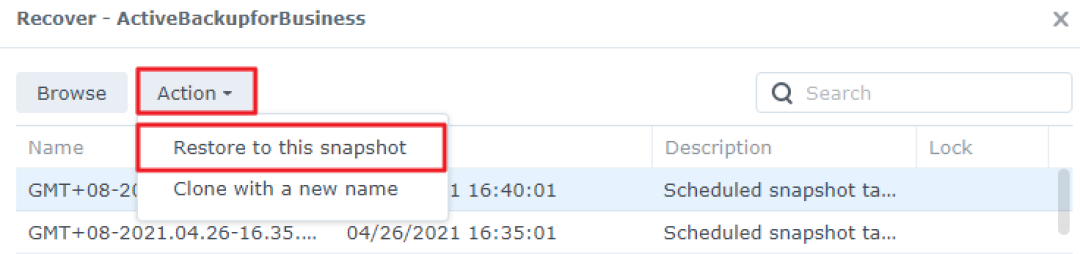
第三关是“真恢复过”。不用等灾难,今晚挑一个文件夹,恢复到另一块盘,随机点开几张照片、一段视频;有数据库的,跑一次一致性校验。
听起来麻烦,但这是唯一能证明“备份存在”的动作。那家制造企业把演练从半年一次改成每季度一次,每月从最近的恢复点随机抽几个卷,在隔离环境里挂载、扫描、跑完整性校验。知乎
还有一件常被忽略的事:入口。群晖的回应是,攻击利用的是 2024 年 12 月已修复的漏洞,不是新版 DSM 的零日漏洞。很多机器不是输在备份策略,而是输在“补丁没打、管理口挂在公网”。微博
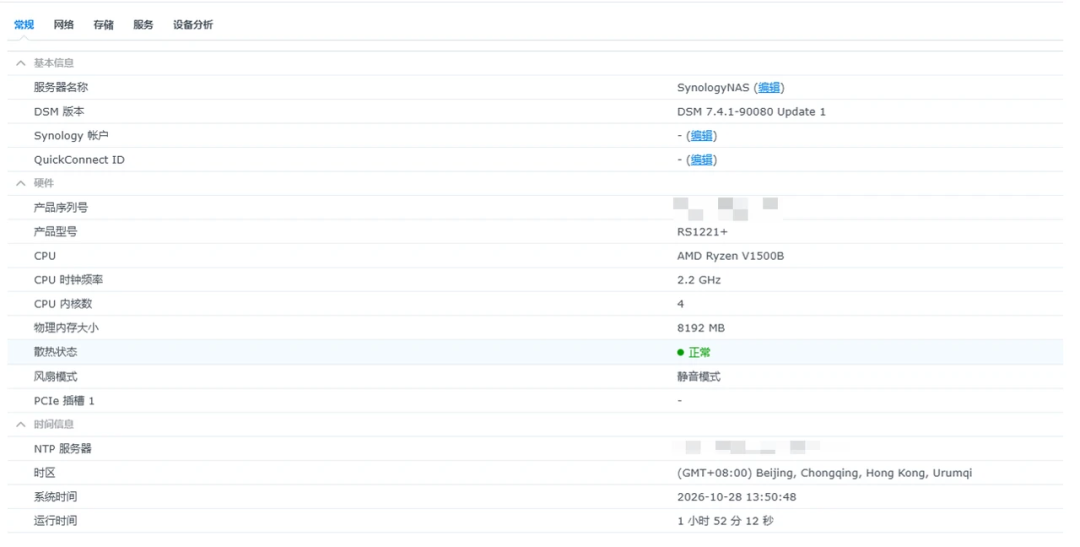
把 DSM 更新打开,管理后台别直接映射到公网,远程访问用内网穿透或 VPN 收口;这些动作不比买一块硬盘贵。
备份平时没有存在感。它唯一的考卷,是你最不想遇到的那一天。今晚不用下单新盘,先做一件小事:拔掉那根一直插着的备份线,随便恢复一个文件夹,点开一张照片。能打开,才算数。