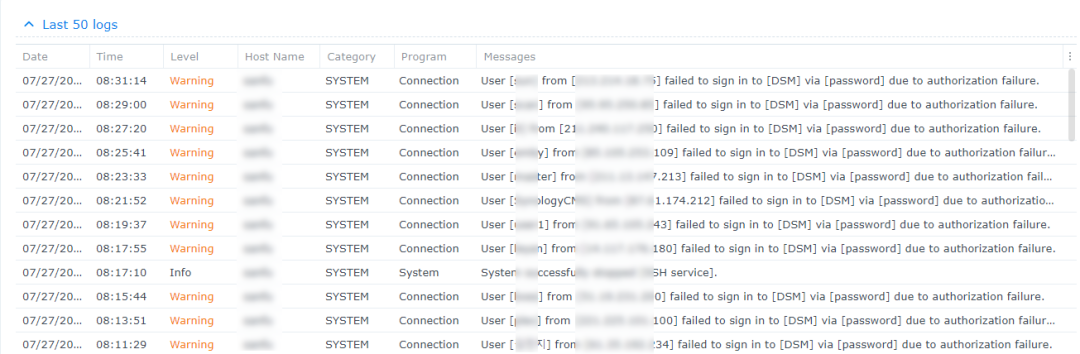
10 月 28 日白天开始,B 站和小红书的 NAS 区先后冒出同一串字符:L0CK3D。群晖 UP 主"王艺霖的一天"连发两条视频预警,标题里写得很直接——“L0CK3D root权限直接进入”。 到 28 日深夜,仅这两条视频的评论区,就有至少十来位用户自报中招,小红书同一天也有三条相关帖。 其中一条来自群晖经销商,开头第一句是"突发多起勒索病毒感染,请各位客户尽可能关闭外网访问"。哔哩哔哩小红书小红书
这不是"勒索病毒又来了"的泛科普。对手里有白裙、黑裙、把全家照片和素材库压在 DSM 里的 HomeLab 党来说,这一轮真正扎心的地方在于:很多中招的人,该有的设置全都有。
先划重点:目前能确认什么、不能确认什么
按 28 日晚到 29 日凌晨能采集到的信息,把事实和猜测分开:
能确认的(多来源交叉):
勒索文件后缀与 readme 勒索说明为 L0CK3D,多位用户在同一时间窗口发现异常。哔哩哔哩
有用户自述 8T 数据被加密;有用户 5 台黑群晖中招 1 台;
一位自述"非默认端口 + 双重验证 + 禁 SSH"全开的用户中招,另一位在 23:10 靠风扇狂转才发现。哔哩哔哩
版本自述分布很杂:7.2.1 有中招案例,也有人称"最新版也中招了",7.4 用户暂时报平安,ARM 机型暂未见案例;
小红书经销商与 B 站 UP 主给出的临时口径一致:关外网访问、做离线备份。
不能确认的(截至发稿,本次检索范围内未见群晖官方安全公告):
攻击入口。评论区吵成三派:有人认为是 0day、怀疑此前 PHP 相关漏洞、怀疑是 Docker 挂载或内网 SMB 横向传导,互相都拿不出硬证据。哔哩哔哩
病毒家族归属。评论区有猜测称这应该是早已出现过的旧病毒家族。 官方归因没落地前,这只能算社区猜测;哔哩哔哩
受影响版本清单。官方没给,个案自述口径不一,任何"只有旧版本才中招"或"升级就安全"的说法现在都不成立。
所以这篇能给的不是定性结论,而是在这轮口径混乱里,你自己机器上立刻能做的判断和动作。
评论区挖出来的三个反常识细节
这才是 AI 替你把几十条一手案例翻完之后,值得单独拎出来的东西——每一条都有对应评论佐证。
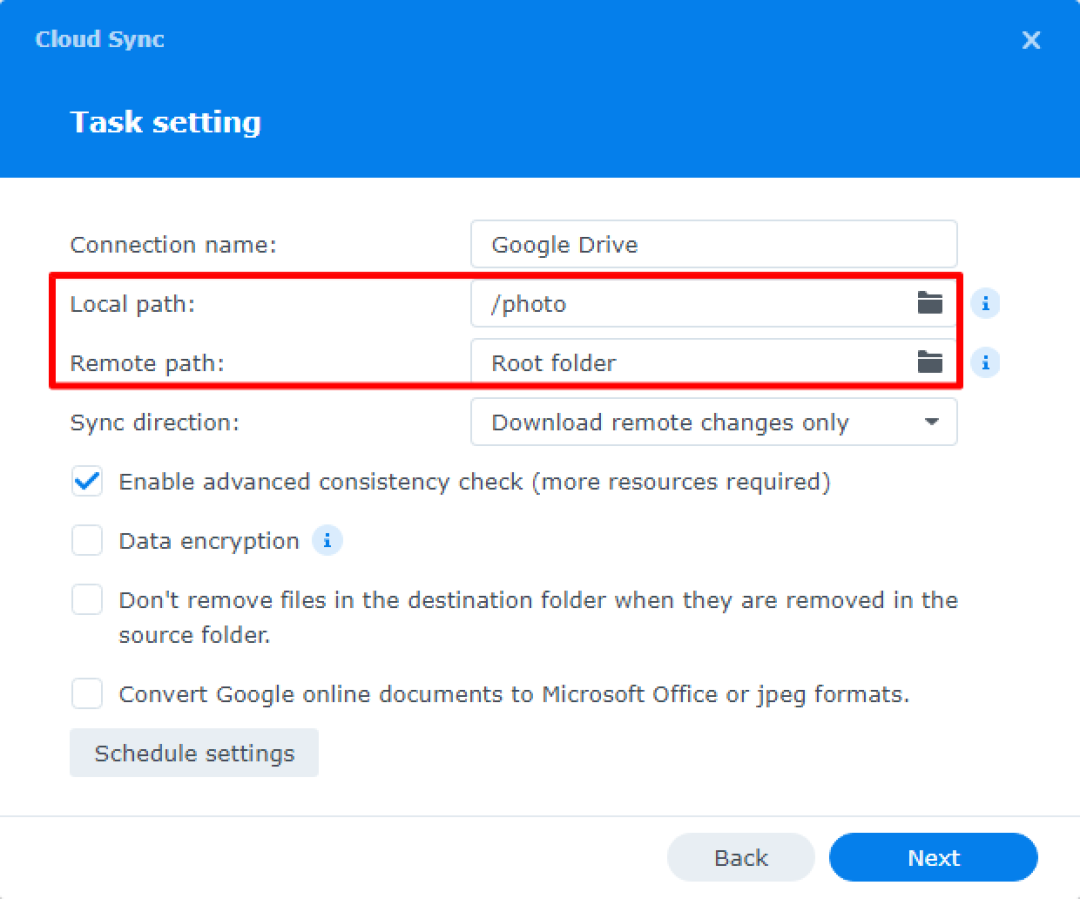
一、你的"云端备份"可能正在替病毒打工。 一位中招用户听到风扇异响去查看,发现 Cloud Sync 正在把一堆 L0CK3D 的 readme 文件同步到 OneDrive,好几个地方同步的网盘都被改了后缀。 双向同步的语义是"本地和云端保持一致",而病毒先改本地,同步就忠实地把加密结果扩散到云端。在线同步不是备份,是攻击链的延长线。 9 月小红书那条 70 赞、103 评的帖子标题就是"以为放 NAS 就安全,结果被勒索一锅端"。 本轮不过是同一个坑的又一种踩法。哔哩哔哩小红书
二、加密脚本按字母序走,有人靠一整库盗版游戏"挡了刀"。 一位用户复盘:NAS 里最靠前的 game 文件夹被先加密,“帮我挡住了加密进程”,发现及时关掉后实际损失主要是游戏镜像;而另一台只当 NVR 和 Steam 游戏库用的机器逃过一劫。 这两个都不是可复制的防御——纯属运气——但它说明加密程序是按路径逐层扫的:快照、离线卷、不挂在 DSM 文件服务路径下的存储,才是在同等运气下的真实生路。哔哩哔哩
三、发现异常后重启,可能把现场直接毁掉。 一位用户的自述很干脆。 就算这是个案,教训也是通用的:被勒索后第一时间断网,而不是重启。重装等于主动销毁取证和潜在解密的机会。哔哩哔哩
分段对号入座:你现在该动什么
只走 QuickConnect、从没做过端口映射的:本轮社区口径没指向 QC 通道本身,评论区也有仅开 QuickConnect 的用户在线求判断。 先别慌到关机拔盘,但这两天把不用的远程控制、DSM 网页端口能关就关,把"省心的默认配置"当成暂时的高风险项。哔哩哔哩
做过端口映射、动态域名、反代的:立刻关闭 5000/5001 及一切指向 DSM 的公网转发,别指望“我改了端口”——中招案例里就有非默认端口用户。 这比装十个杀毒插件都管用。哔哩哔哩
开 Cloud Sync / Drive 双向同步的:先暂停同步计划任务,再去检查云端是否已有 readme 文件混入。确认本地无恙之前,不要手滑点"用云端覆盖本地",也不要反向同步。
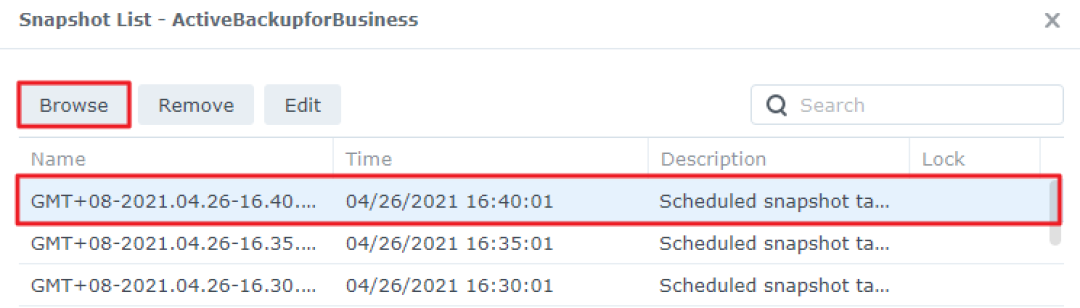
开快照的(Synology Snapshot Replication): 别只做"我有快照"的心理按摩,今晚就把最近一个干净快照挂载出来,抽查两三个关键目录的文件名和后缀。评论区已经在问"快照能不能恢复"——能不能,取决于快照时间点是不是在入侵潜伏之前。有快照但备份被连带删掉怎么办,评论区也有讨论。哔哩哔哩
黑群晖、来路不明固件的:一位用户自述 5 台机器里就有中招的黑裙。 你没有官方补丁通道,这轮"能不能等官方修复"对你不成立——最稳妥的就是关机断网,等公告。哔哩哔哩
一张五步自查清单(十分钟能走完)
查暴露面:路由器端口转发列表截个图,逐个问"这条现在还必要吗",不必要的全删;
查账号:DSM 控制面板→本地账户,有没有不认识的;sudoer 组、最近登录记录翻一遍;
查同步:Cloud Sync、Drive、Hyper Backup 计划任务列表,双向同步先暂停;
验备份:挑一份离线备份(关机 NAS、USB、另一台真离线设备),实际抽验能不能打开文件——"备份存在"和"备份可用"是两回事;
留生路:给 NAS 建今日快照 + 关键目录只读副本,接下来一周内,这台机器上的"更新"操作只从官方渠道拿,看到"安全修复"类第三方包先停手。
四个"别":别付赎金(本轮连家族归属都没定,付了大概率拿不到解密器);别重启"抢救";别在感染机上做全盘格式化后再哭;别看到旧漏洞科普就自己套结论——现在版本分布、攻击路径都是社区自述拼出来的,官方公告没落地前,所有强结论都要打折听。
接下来盯什么
这类事件里,HomeLab 圈的信息节奏基本是:受害者评论区先炸→经销商和安全博主跟进→厂商公告落地→家族归因和 IOC 公开。值得等的信号有三个:群晖官方安全公告(有没有、指向哪个组件)、安全厂商对 L0CK3D 的家族归因、中招样本的机型/版本分布是否继续扩大(7.4 与 ARM 目前"暂无案例",但样本太少,不构成豁免结论)。在那之前,上面五步就是全行业最低成本的买命钱——它不依赖任何未证实的归因,关掉公网、暂停同步、验一份真离线备份,对 0day、PHP 漏洞还是内网横移,同样有效。
顺带一提:这波硬盘涨价周期里,很多人双 11 前忙着扩容、全闪、加内存。加密事件提醒的是另一笔账——存得越多,"不可变的一份"就越值钱。阵列防的是坏盘,快照和离线备份防的才是人祸。