

10月28日凌晨起,群晖用户集体撞上C3RB3R勒索病毒:文件一夜挂上.L0CK3D后缀。官方预警帖当晚发布,建议就三条:尽可能关闭外网访问、改强密码、做好离线备份。小红书
于是“删端口映射”刷屏,可新问题跟着来:外网一关,这台存全家照片的机器还怎么连?官方帖下高赞评论就是这么说的。还有条8人点赞的追问:“只开了QuickConnect,应该没问题吧?”小红书
更吓人的是防线失守。“设置双重验证,禁ssh,改端口完全拦不住,人家根本就不用密码就能推门而入”——这条83赞热评不是孤例,取证也确认它打穿了开启双重验证、改端口、禁admin的设备。哔哩哔哩知乎
按日志还原,这是免登录的底层漏洞:在用户名里伪造内部分隔符,恶意脚本没等校验账号就以root写进计划任务。归因线索不一:官方安全公告指向2024年12月已修复的旧弱点。也有分析认为是9月披露的两个9.8分高危CVE、属“1day”场景。但共识只有一条:门一直对着公网开着。有用户晒出的封锁记录里,境外IP暴力试登录是家常便饭。知乎小红书哔哩哔哩知乎
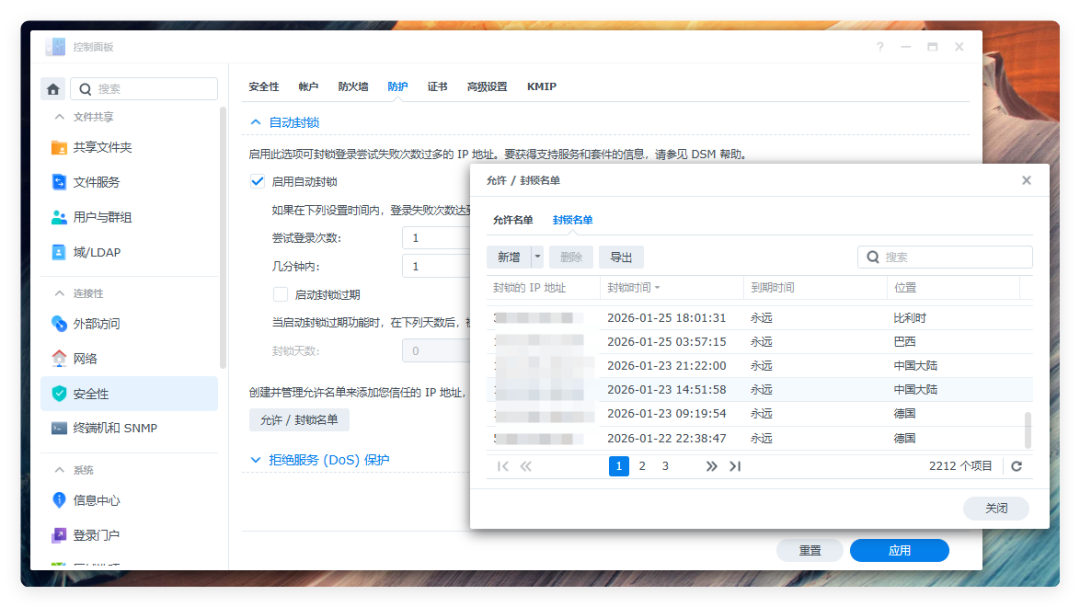
也有“公网IP+反代跑了七八年都没被扫到”的老哥。但门开着就是天天抽签,这波轮到运气账户结账。哔哩哔哩
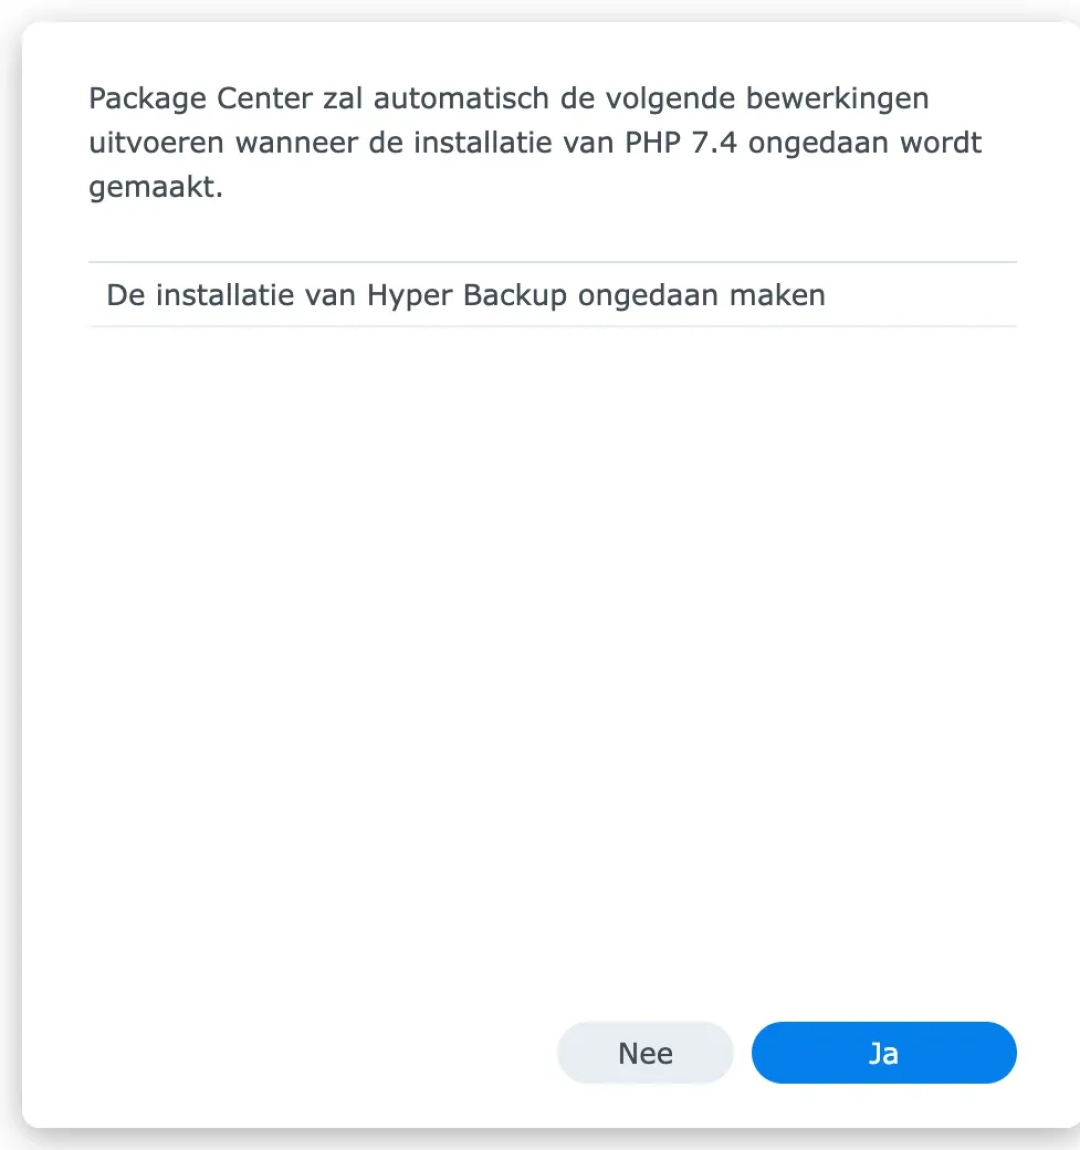
“关门”不是“断联”,是把“开门等”换成“隧道回”。社区五步清单近乎标准答案:公网端口转发和UPnP全删、SSH不用就关、停用admin开2FA、DSM和套件升最新、冷备完断电。第一条的精髓是:远程照走,只是换条路。另外卸套件前看清连带依赖——截图里卸掉PHP 7.4,连Hyper Backup都会被一起带走:小红书
路线一:QuickConnect,懒人款。官方中继、不开公网窗,攻击面比端口映射小;代价是速度——“官方那种quick connect建议放弃,又慢又不安全”。前提是升级先做完:连最新DSM 7.4.1都出现上机确认的中招案例。更新是一切前提,但更完别再裸奔。哔哩哔哩知乎
路线二:自建隧道,目前的主流迁移。“我看到后立即关闭了所有的端口转发,暂时先用 tailscale 代替”,还有人“老老实实搞wireguard组网”——共同点是把方向倒过来:NAS主动拨出组网,不在公网留监听门,成员和端口权限一处管:哔哩哔哩
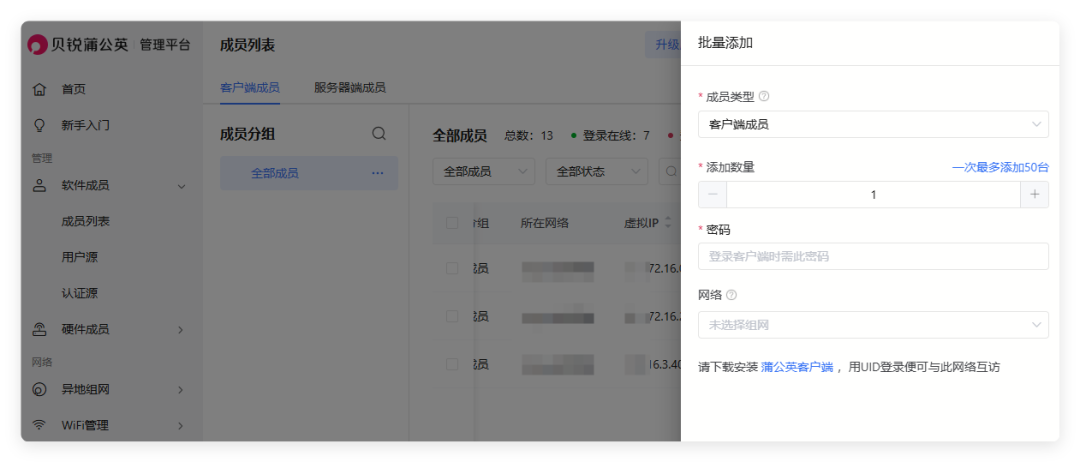
用frp的注意:仍留监听入口,记得高位端口+强鉴权,别把“穿透”变成新“裸门”。
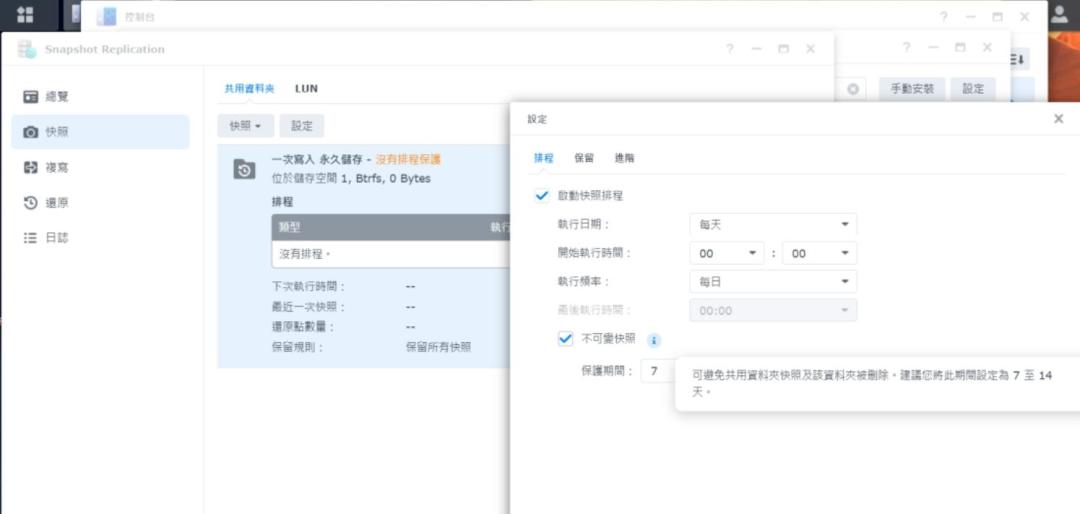
路线三:舍不得公网的,最后一层兜底。再加一道Btrfs不可变快照——这次官方帖直接附了操作步骤。狠处在“不可变”:保护期内谁都删不掉、改不了。备份的教训更朴素:“我也中招了,最后从百度网盘回收站里翻出来了没被加密的备份”。RAID防盘炸、快照防勒索、冷备防一锅端,哪层都省不了。小红书小红书小红书
已中招的记住:先断外网、别关机重启,保住现场。内存里的主密钥可能还活着——也有老哥拆盘用DiskGenius扫回一大堆可恢复照片。小红书哔哩哔哩
解密成功帖楼主喊了句:“祝我好运,祝大家好运,再也不用公网了。”不必极端——要戒的不是公网,是裸门。换成隧道,家照样回,机器照样转。小红书
近些年外部访问只通过vpn之类的… 早些年还好,现在各种组件,容器应用越来越多,为了依赖打包各种特定版本的组件…好多都是过时的,有问题的… 前一阵把vps和nas扔给codex进行检查一堆问题,这两个月网上各家靠AI又发现了各种大洞小洞… 就这样网上还有一堆人教别人关掉ipv6防火墙来放开访问的…
哈哈哈,这证明群晖卖的这么贵但是安全性根本没有,建议破产!
这下怎么没人跳出来说群晖还能不能用了?之前飞牛那次跳得多欢啊!人都哪去了??
已经老实关闭所有端口映射,包括 QC。 然后全部走 Tailscale
还好资料都是放在硬盘里就单独放起来。嫌麻烦没弄
没看漏洞报告,但是感觉waf应该可以拦,毕竟要在用户名中来构建恶意脚本
还说安全,哈哈哈
感觉就是厂商故意的,中招的黑裙应该占大多数,升不了最新的系统。
数据才是最重要的啊
都看不懂该怎么办了
群上有7.4.1系统也中招了,那怎么还说是24年的漏洞补丁。我怀疑就是新漏洞0day
防火墙是最至本的安全措施。
利用了PHP那两个漏洞?不然为啥要删除PHP? DSM7.4 中php是8.1版本。
cloudflare tunnel没人用吗
没家怎么回
还好去年升级宽带把我的公网ip回收了
外网访问的端口映射成不是默认端口会被发现吗?
Qc最不安全
没有更多了