

10月28日凌晨开始,国内外各大NAS社区陆续传出群晖设备遭大规模勒索攻击的消息:用户早上打开电脑,机箱风扇狂转了一整夜,文档、照片、影片全被挂上`.L0CK3D`后缀,根目录多出一份勒索信`read-me3.txt`。有人第一时间报警,派出所答复"可以帮忙联系,但大概率没下文",更崩的是——中招公司的IT连快照备份都没开。知乎知乎知乎
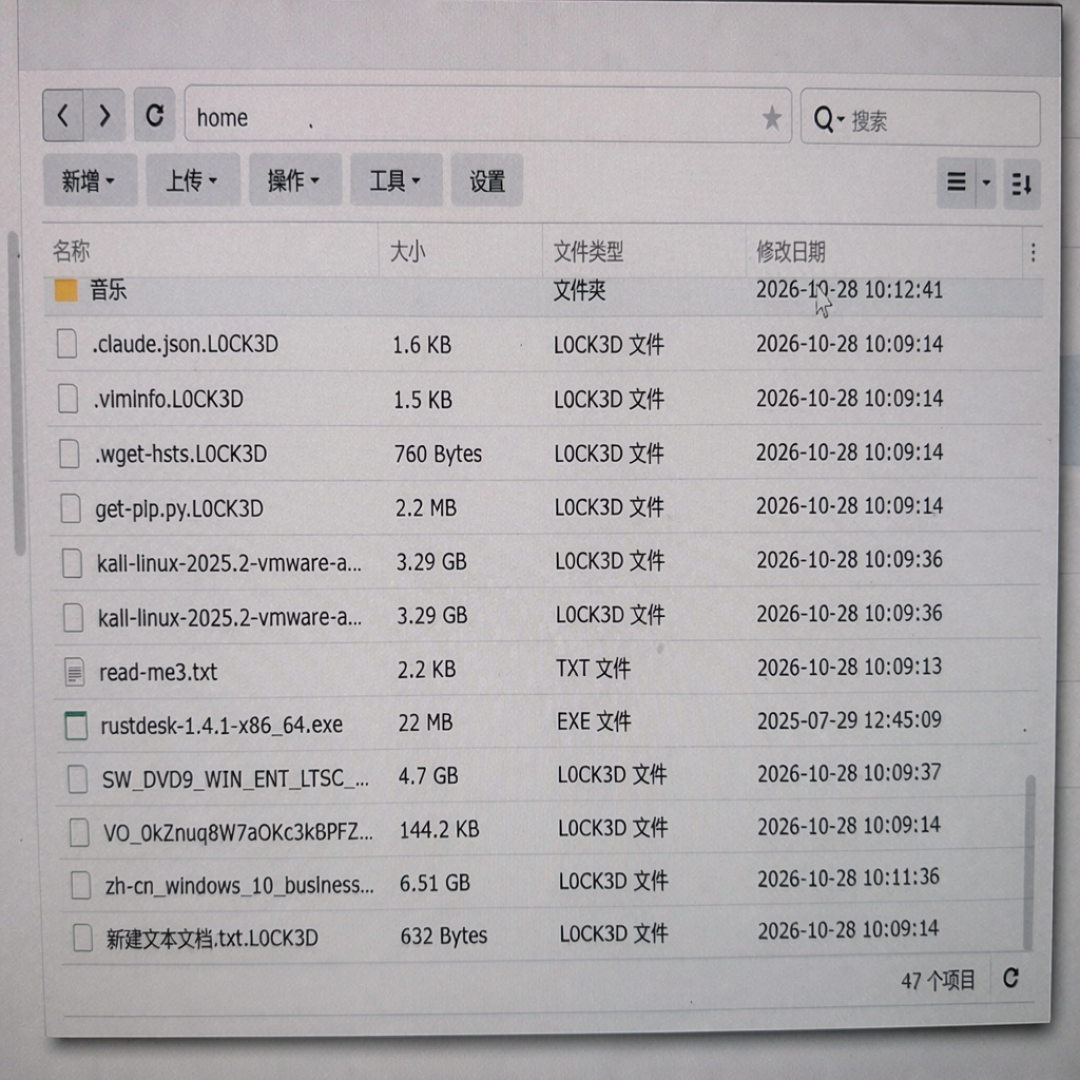
这就是被命名为 C3RB3R 的勒索风暴,也把知乎热问"NAS安全吗?容易被入侵么"顶上了热搜。先把结论放这儿:NAS不是骗局,也不是公共厕所——容不容易被入侵,几乎完全取决于你有没有在公网"裸奔"。 社区复盘说得直白,大部分中招的都是直接暴露公网的。公网自动化扫描器只收割可达的机器:9月刚披露的两个CVSS 9.8高危漏洞CVE-2026-13639/13684,让一批映射了5000、5001端口又没装Update补丁的设备,成了这轮1day脚本的首批猎物。真正可怕的,是你的三种假安全感。知乎知乎
假安全感一:强密码+2FA+改端口=安全。 这波攻击恰恰打穿了开了双重验证、改了默认端口、禁了admin账号的设备,连升级到 DSM 7.4.1-90080 Update 1 的最新版也出现了中招案例。知乎
机制上,Rapid7研究员在DEF CON拆解过这条利用链(代号Disguise Delimit,CVSS满分9.8):往登录框用户名里塞一个内部分隔符,就能骗系统以root权限写入恶意计划任务——强密码、令牌、输错封IP集体失效,恶意代码在走到密码核对之前就已经执行完毕。至于这算不算0day,Solar应急响应团队的口径很克制:现阶段不能认定,也不能排除套件、插件、凭据泄露等其他路径。知乎知乎
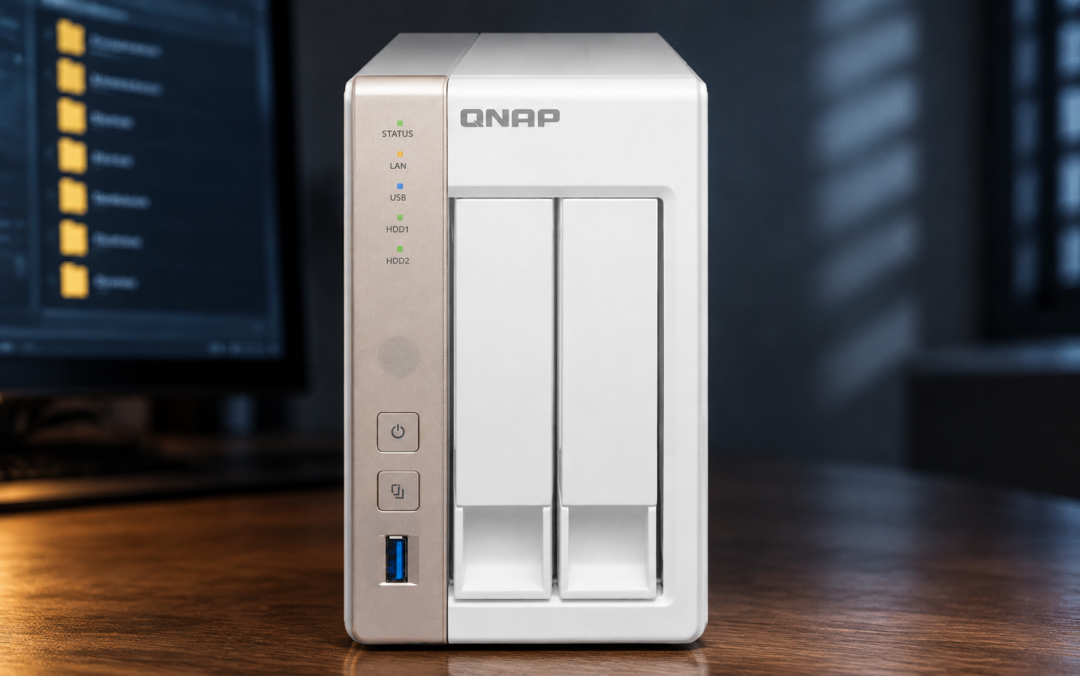
假安全感二:没中勒索=没被入侵。 一位QNAP用户趁这轮风暴排查自家TS-251,两天后在硬盘深处找到一个隐藏目录,创建时间是7月4日凌晨——在他以为"很安全"的这四个多月里,机器其实早就被入侵过了。知乎
隐藏目录里躺着恶意样本,系统防御只"止血"没清根;之所以没等来加密勒索,只因运营商动态IP断了攻击者的回访通道——他自己复盘:“救我的不是安全配置,是运营商的网络结构,这不能算安全策略,只能算幸运”。加密永远是最后一步,前面还可以蹲点、把你当跳板。知乎
假安全感三:我用的不是群晖,事不关己。 同期被在野利用的 PHP2Shell 漏洞(已列入CISA KEV目录),对群晖、威联通、铁威马、绿联、华芸五大NAS品牌一视同仁——事态严重到群晖在10月22、28、29日连续三次破例,给已经停服(EOL)的DSM 7.2/7.1/7.0乃至DSM 6.2紧急推送PHP补丁。这两天评论区全是"吓得我赶紧把绿联远程关了"。知乎
评论区吵得最凶的其实不是漏洞,是备份:“没开快照是最崩不住的”“还好系统和硬盘都打了快照”。所以今晚就能做完的自查,按这个顺序:
收敛暴露面:关掉端口映射、UPnP和官方云穿透(QuickConnect、myQNAPcloud),远程访问改走WireGuard、Tailscale这类VPN;
打补丁:固件"打过"比"最新"重要,有新版本第一时间升级;
留底牌:开快照,再放一份NAS够不着的离线备份——冷硬盘每周同步一次,或云端留一份;
查痕迹:数据卷根目录有无随机字符串隐藏文件夹、crontab有无陌生条目、登录日志有无异常IP,命中任何一条先断网留证据,别急着重装。
一句话:NAS的安全感不是厂商给的,是你自己的暴露半径和备份给的。
当前文章无评论,是时候发表评论了