

这个11月,威联通官方确认了一件很多用户不愿相信的事:真的有黑客在主动攻击威联通NAS,入口很可能就是你亲手装的Plex。
官方通告:这不是理论风险
11月6日,威联通发出安全警告:黑客正在利用名为「Plex2Shell」的漏洞链,主动入侵安装了 Plex Media Server 的设备。小红书知乎
得手之后,受害系统内会被植入加密货币挖矿程序和恶意代理工具。这条漏洞链也已进入美国CISA的「已知被利用漏洞」清单——它的含义不是「可能被利用」,而是「正在被利用」。小红书知乎
警告里最扎心的一句是:单纯把Plex升级到最新版,并不能清除已被植入的恶意程序——升级只是把门关上,黑客种进机器里的东西还在跑,官方要求受害用户采取更彻底的防御与重建措施。小红书
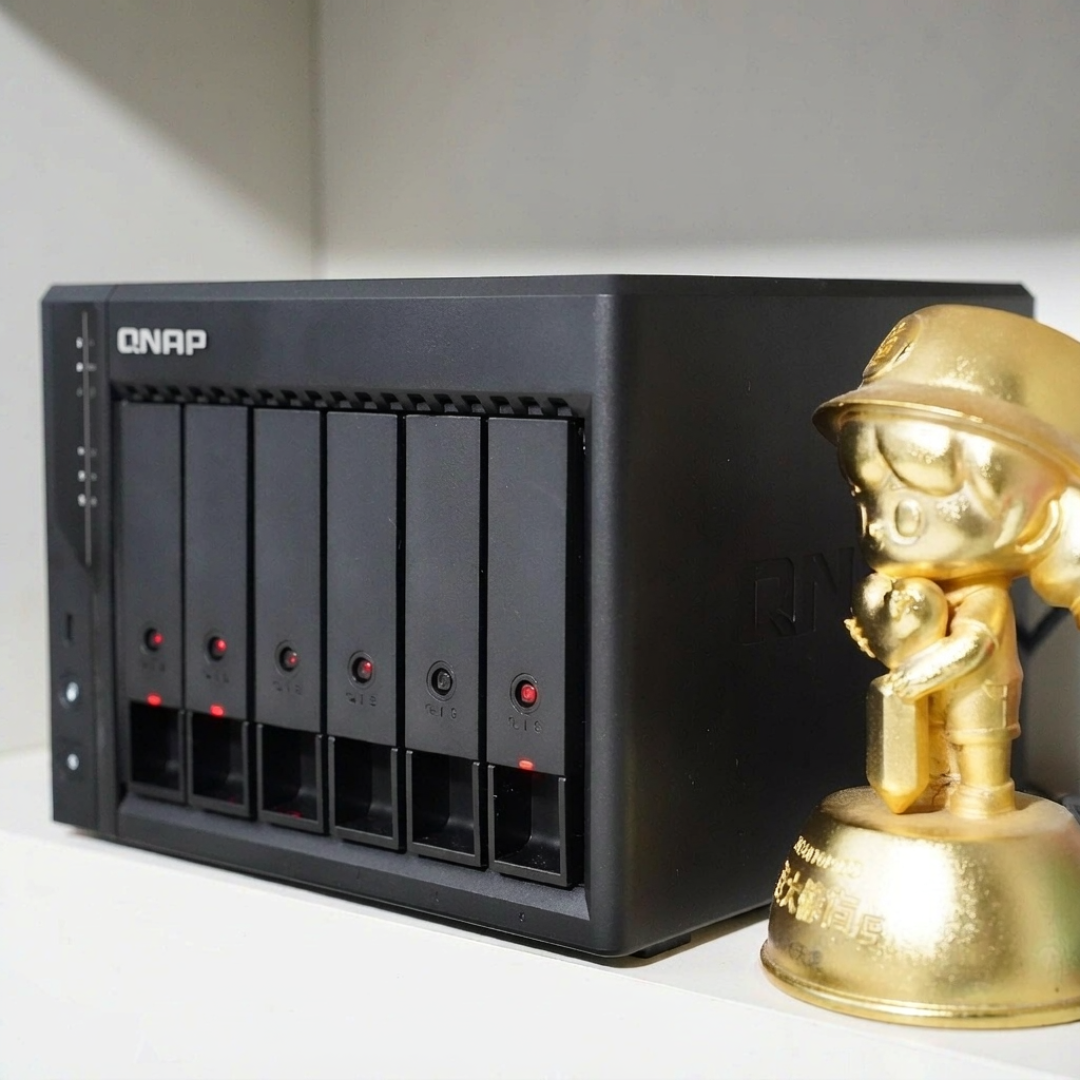
为什么偏偏是Plex
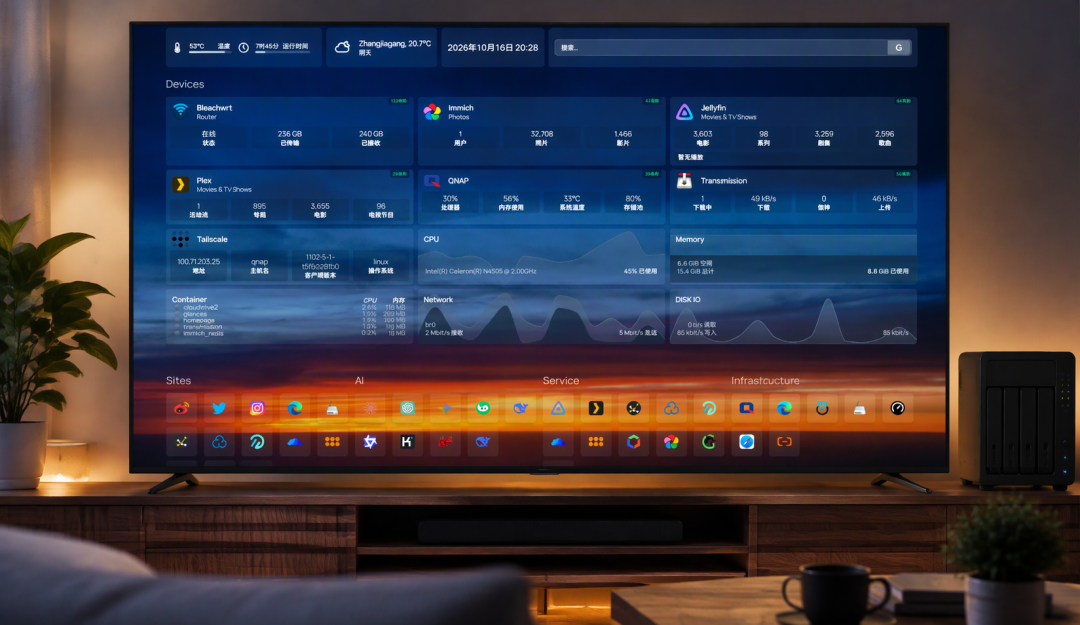
很多人的回答出奇一致:为了出门在外看片。就为了这个方便,32400端口开了、Plex远程访问亮了——这恰恰是事后被点名要单独排查的暴露面。受害帖底下问得最多的一句是「黑客怎么知道我的端口」,答案比想象中朴素:没人专门盯你,只需要被全网扫描器扫到,你的页面暴露着,你就在名单上。知乎知乎
这不是吓唬人。CISA清单里被确认遭勒索团伙实际利用过的威联通相关记录有9条:4条落在相册类套件,5条落在系统授权和文件操作。知乎
怎么办,对号入座三件事
1. 没开公网的:先把QTS和Plex升到最新版,自动更新打开。只在客厅局域网里用的,风险低得多——但别把「半年没更过系统」当安全。同一轮勒索事件里,群晖官方新闻稿说得很直接:攻击者利用的是2024年12月就已修补的漏洞,被打的全是仍运行过时系统的设备。知乎
2. 开了公网的:Photo Station、myQNAPcloud这类对外提供页面的功能,现在立刻清点它们是否还在对外服务,不需要的先关掉。最稳的姿态不是把端口改成冷门数字,而是压根不开。知乎
3. 疑似中招的:CPU莫名其妙冲高、待机风扇狂转、流量突然起量、出现不认识的文件——立即断网隔离,保留勒索说明与日志,别急着关机重启,那是事后排查的证据。然后记住官方那句话:升级不等于清除,真正靠谱的路是重要数据先甄别、再迁移,系统重建,从干净的备份里恢复。知乎小红书
最后说句实话
群晖被勒索、威联通被挖矿,两波事件凑在一起说明了一件事:换了牌子不会更安全,也不会就一定出事。NAS安不安全,从来不取决于机身上印着谁的logo,只取决于三件事——有没有人管更新、有没有人守外网入口、有没有一份真恢复成功过的备份。这三个问题,今晚就花十分钟在自己的机器上过一遍,比收藏十篇加固教程都有用。知乎

当前文章无评论,是时候发表评论了