

先回答标题里的问题:不会。而且有两层"不会"。第一层是当下的:这份证明目前只走到"宣称 + 独立机器核验大多通过 + 人工审查尚未完成"的阶段,连"已被证明"都还没有定论。第二层更根本:就算它最终被数学界正式确认,你的HTTPS连接、手机支付、银行证书一个都不会因此失效——密码安全建立在"分解大整数很难"上,黎曼猜想讲的是"素数分布很规律",定理不是攻击工具。真正给现代密码计时的,是另一台机器:量子计算机。
11月20日发生了什么
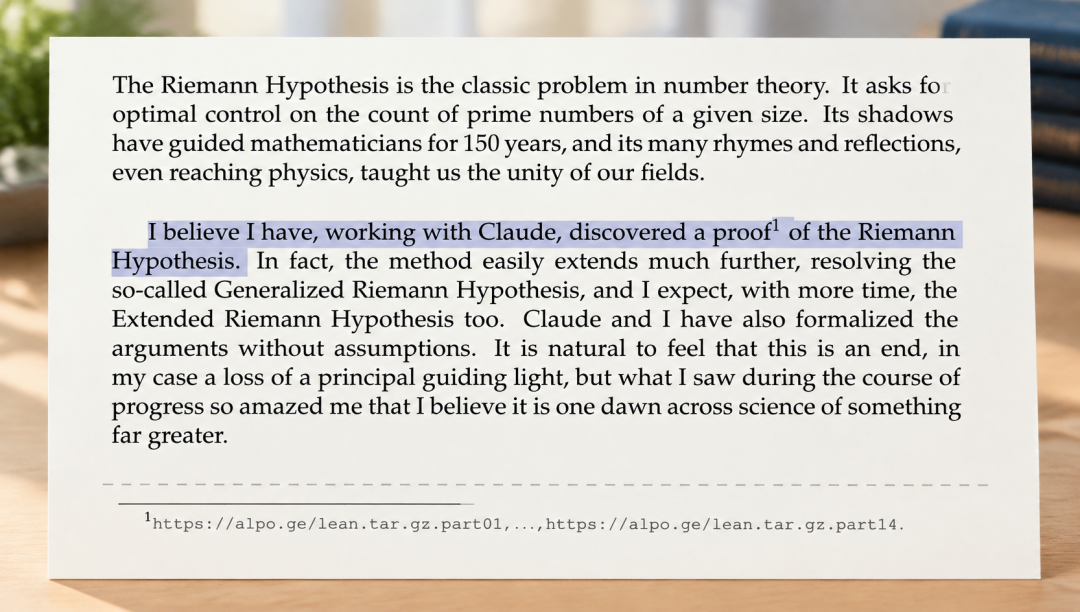
美东时间2026年11月20日,任职于Anthropic的数学家Levent Alpöge在个人网站发布四页声明,写下那句话:"我相信,我与Claude一起发现了黎曼猜想的一个证明。"他同时表示,该方法推广到了广义黎曼猜想(GRH),并以Lean语言做了无额外假定的形式化,多家媒体都报道了这一宣布。知乎知乎
证明材料不是论文,而是脚注里的十四个压缩分卷:239MB,解开是175,187个Lean源文件、约1737万行代码。他说他与Claude生成的文字证明超过25万页,因难以阅读最终没有公开。知乎智东西
而作者自己也说,这份证明的数学他还没完全读懂。知乎
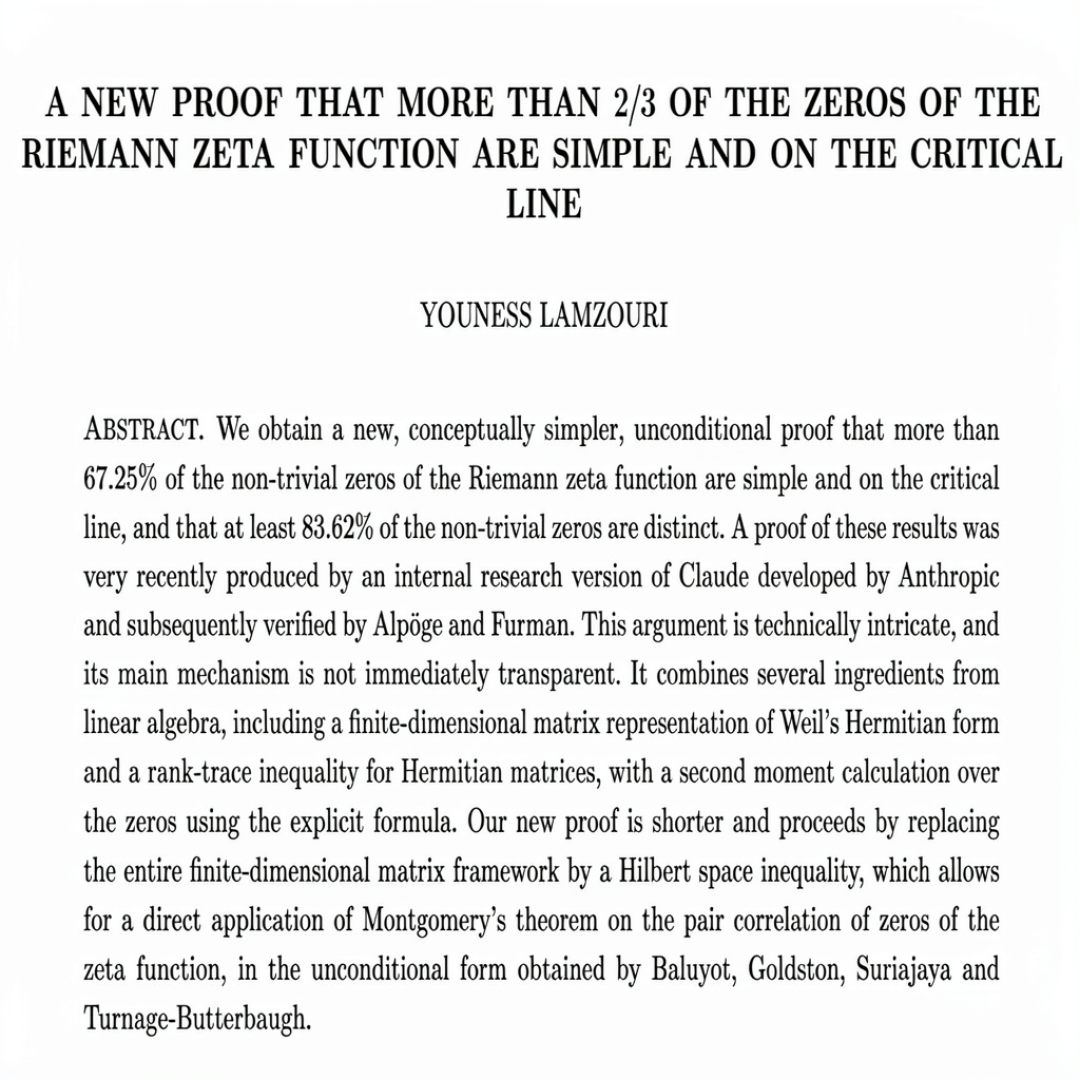
机器这一侧的核验很快。截至11月20日22:05 UTC,麻省理工数学家Andrew Sutherland的验证页记录:全部175,187个模块编译通过,五个主要定理只依赖Lean的三条标准公理,独立内核nanoda、con-leche接受了全量导出。知乎知乎
但同一份记录里也有保留意见:构建并非在沙箱中完成,通过检查只说明这些形式化命题在所用内核和Mathlib定义下可从公理推出;端到端对照检查仍在进行,页面还注明这里所说的"GRH"仅指狄利克雷L函数。知乎
帝国理工的Kevin Buzzard则提醒,仍要用comparator确认代码没有改写定理的含义、没有钻某个内核的空子。知乎
陶哲轩给出了初步分析:这份证明似乎综合运用了朗兰兹纲领与算术几何领域的现代成果,数学界正在验证其正确性并梳理核心思路,预计还需要一段时间。智东西
这条宣称之所以没有像过去的乌龙那样被一笑置之,还因为背后有一串已被人验证的铺垫:今年8月,Anthropic公布研究版Claude把临界线上零点比例的已知下界从41.6%推进到了67.2%。智东西
戏剧性的是,就在Alpöge发布声明几小时后,美国数学会主席Ravi Vakil在博客放出一份标题就叫"Hurried Announcement"的帖子,公开斯坦福博士后Alessandro Masullo的940页手稿《素数的音乐》:证明的同样是广义黎曼猜想,历时十二年,完全没有使用AI。知乎
两条路线各缺一半:机器验过的那份没人读完,人读得懂的那份还没人验完。按千禧年大奖的规则,解答须正式发表、经至少两年审阅并获国际数学界普遍接受,才会被考虑颁奖。Alpöge自己也承认发布时机"很糟糕"——前一天,Anthropic刚完成上市。所以此刻准确的说法是:这是167年来强度最高的一次宣称,不是已经盖章的证明。知乎知乎
证明是定理,攻击是算法
黎曼猜想断言:黎曼ζ函数所有非平凡零点的实部都等于1/2。1901年,von Koch把它翻译成了素数分布的语言——"数到x为止有多少个素数"与预测值之间的偏差,可以被压进约√x阶的误差带。它描述的是素数在整条数轴上分布得多均匀,是一个关于"规律"的定理。知乎
密码面临的却是另一类问题:RSA的公钥是一个具体的大合数n=p·q,攻击者需要分解的是这一个n。从"RH成立"到"存在快速分解任意合数的算法",167年来没人找到过这条归约路径——加密体系不会因它崩塌,RSA的安全性建立在"分解大整数很难"之上,素数分布的现有知识早已足够支撑参数选取。黎曼猜想的证明不提供任何可运行的程序。历史上宣称证出它的人不下几百个,从1974年那场邮件乌龙到2018年阿蒂亚的报告,密码系统一次都没有因此动摇过。知乎
反直觉的结论在后面:如果GRH被证为真,最先"转正"的恰恰是支撑密码学的算法分析。一批经典结果长期以"假设GRH"为前提运行——素性判定的确定性版本(后来AKS证明了无条件版本,但GRH路线仍给出更轻的显式界)、密钥生成时"随机挑大素数"的最坏情况保证、离散对数分析里的最小二次非剩余上界与类群生成元界。卢昌海曾估计,当今数学界有上千条命题以黎曼猜想或其广义形式为前提;它们一旦升级,是从"假如成立所以成立"变成"被证明成立"——对加密是加固,不是松动。至于AES这类对称加密和SHA哈希,与素数分布根本无关。知乎
真正给密码计时的是量子计算机
密码学界唯一需要认真对齐的"失效时钟"是量子计算:Shor算法在理论上能把大整数分解和离散对数变成多项式时间问题。但那是一个算法加一台机器——需要大规模容错量子计算机才能跑起来,这台机器今天还不存在。这也是为什么密码迁移几年前就启动了,而且完全不等任何数学猜想:2024年8月,美国NIST定稿了首批三项后量子密码标准(ML-KEM、ML-DSA、SLH-DSA),主流浏览器和服务端近年陆续启用抗量子密钥交换,各国金融和关键基础设施机构在按时间表推进证书与协议替换。这个过程走的是"量子硬件成熟度+监管日历",与黎曼猜想是否为真没有关系——明天克雷颁奖,它照走;你的网银也照常登录。
接下来该盯什么
普通用户:什么都不用做。不需要改密码、不需要换证书、不需要因为这条热搜升级任何App——口令安全与黎曼猜想的真伪无关,密码套件的安全前提也不由它决定。
真正值得持续跟踪的是三个信号。第一,Sutherland验证页上的端到端对照与定义核对何时全部通过,以及那份25万页能否被提炼成可读、可审、可发表的论文;第二,Masullo的940页纯人手稿能否经受同行评议和形式化检验。第三,也是唯一与密码相关的长线:如果这份证明带来的朗兰兹纲领与算术几何新工具,某天被转译成针对分解或离散对数的新算法,那才是一次真正的"密码事件"——但它会以一篇计算复杂性论文的形式出现,而不是以"猜想被证"的形式。
这个11月,我们可能在围观数学与AI分工的历史分水岭。但对密码世界来说,日历没有被撕掉:它照常翻,时钟另有其名。

当前文章无评论,是时候发表评论了