

10月19日,火绒安全实验室发了一份分析。
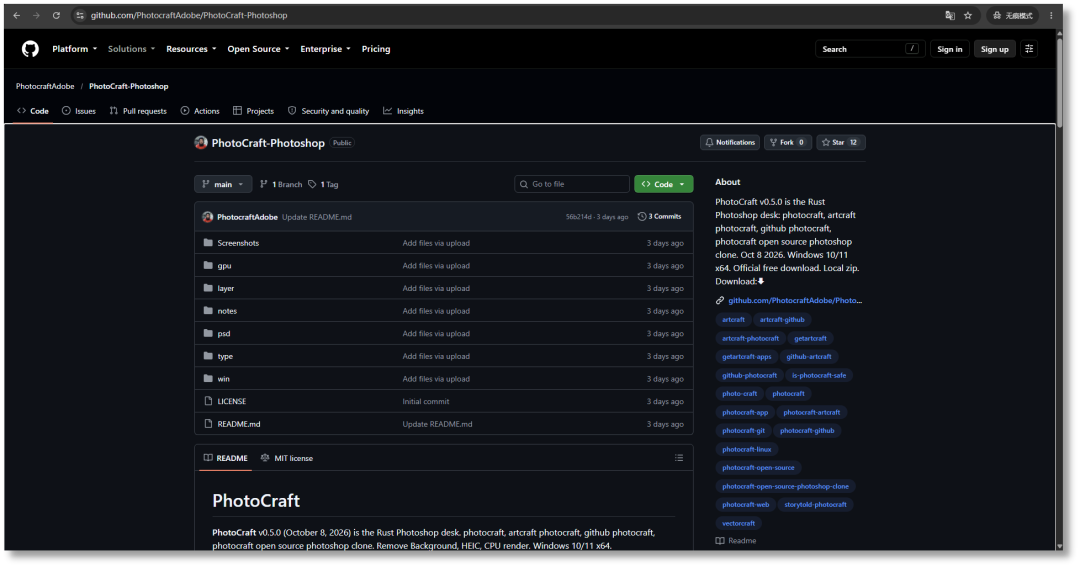
有人在 GitHub 建了个仓库,叫 `PhotocraftAdobe/PhotoCraft-Photoshop`,里面挂着 v0.5.0 的 Windows 便携版压缩包。火绒安全
名字和真的 PhotoCraft 只差几个字母。
真的那个,10月中旬有报道记录它拿到 4.8 万个 Star、7900 多次 Fork。 官方介绍写得很直白:如果你会 Photoshop,你就已经会 PhotoCraft 了。知乎
一个要订阅,一个免费、离线、不用登录。搜索框里一前一后,很多人分不清。
假仓库的破绽其实都摆在明面上。作者主页只有一次代码提交记录,头像是 AI 生成的,仓库名贴着官方项目。
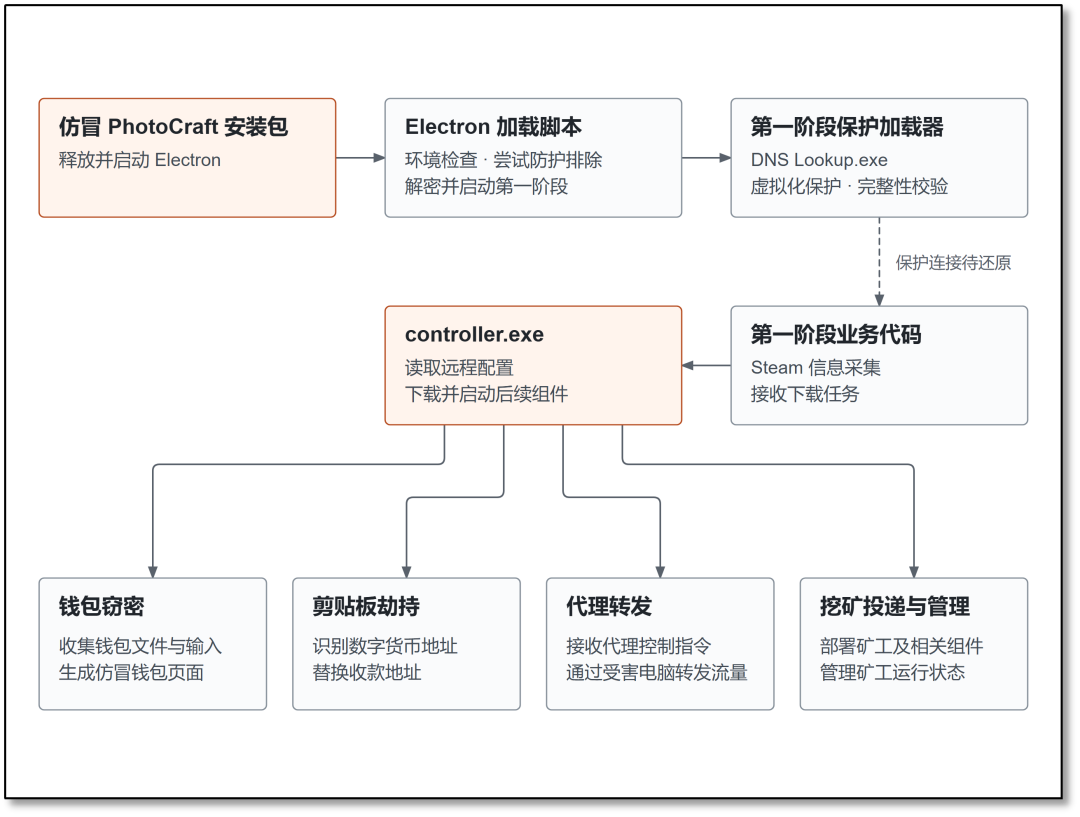
可压缩包里的东西不简单:NSIS 打包,套着 Electron,JS 脚本读一段加密数据,AES 解密还原出 exe,在后台启动,再删掉临时文件。
装完之后,它先用 PowerShell 把路径加进 Windows Defender 的排除项。
然后按内置目标表去找桌面钱包和浏览器插件,Exodus、Electrum、Ledger Live、Trezor Suite 都在名单里。
它还会用 Windows UI Automation 判断当前是不是密码输入框,配合键盘钩子记录你敲了什么。
接着监视钱包进程,把原窗口藏起来,用 Chrome 或 Edge 的应用窗口模式打开仿冒页面。
标题、大小、位置都改得像真的,弹出“密码错误”或“设备异常”,请你输入密码、PIN 码和助记词。
还有一个剪贴板组件。你复制一个收款地址,它识别出来,换成攻击者的。转账时如果只看复制前那一眼,钱就进了别人的账户。
此外还有 Steam 账号信息、SOCKS5 代理转发,以及一个矿工,配置里写着 `pool.supportxmr.com:443`。计划任务叫 `UpdateHost_1117`。
真项目也没到“替代 Photoshop”的程度。它属于一个叫 ArtCraft 的开源套件。
这套件由 Brandon Thomas 发起,用 Rust 从零写,七款软件一路加到十三款,全部 MIT/Apache-2.0 开源。
README 自己标着 Early Alpha,作者说 99% 兼容要“几个月,不是几年”。
11月11日的一篇试用手记里,作者装了 GridCraft 和 WordCraft:启动比 Office 2016 快。 但汉字字号不支持,红头文件的嵌套文本编辑有问题,doc 表格显示也不对。知乎
所以这是两件事。假 PhotoCraft 的风险不在“免费”,在那个下载包来路不明;真 PhotoCraft 的短板也不在“免费”,在它现在还是个雏形。
要试,就从 getartcraft.com 或官方 GitHub 仓库进,用 ArtCraft Launcher 装。
启动器会按系统和 CPU 架构选安装包,下载完做 SHA-256 校验。
这一步能挡掉大部分李鬼,前提是你没在搜索框里点错第一个链接。


当前文章无评论,是时候发表评论了