

十一月的NAS圈,比硬盘涨价更刺激的是勒索软件。群晖用户一觉醒来,照片、视频、工作文档全被加密,后缀清一色变成 .L0CK3D。紧跟着11月11日,群晖又发了份新安全公告,DSM里两个漏洞,一个9.8分、一个8.6分,攻击者不用账号密码就能远程读写你NAS里的文件。知乎知乎知乎
这边漏洞还没修完,那边"NAS是不是数码产品最大骗局"的讨论又冲上新高度。有意思的是,高赞回答骂的方向变了——不聊"吃灰",不聊"电费",聊的是:默认管理账户、默认端口映射、DMZ,就这么让NAS在网上裸奔。知乎
骗局论站不站得住另说,但这波把一件该早点做的事摆上台面:你攒的NAS,出门前锁门了吗? 对照下面五处,花十分钟自查一遍。
第一处:路由器里的端口转发,一条条查。
当年图方便把5000、5001这类管理端口直接映射到公网的,现在就是公网扫描器的靶子——NAS的管理界面没有任何理由暴露在公网。真要外面取文件,先连回家里的VPN或隧道组网,再碰内网IP。知乎
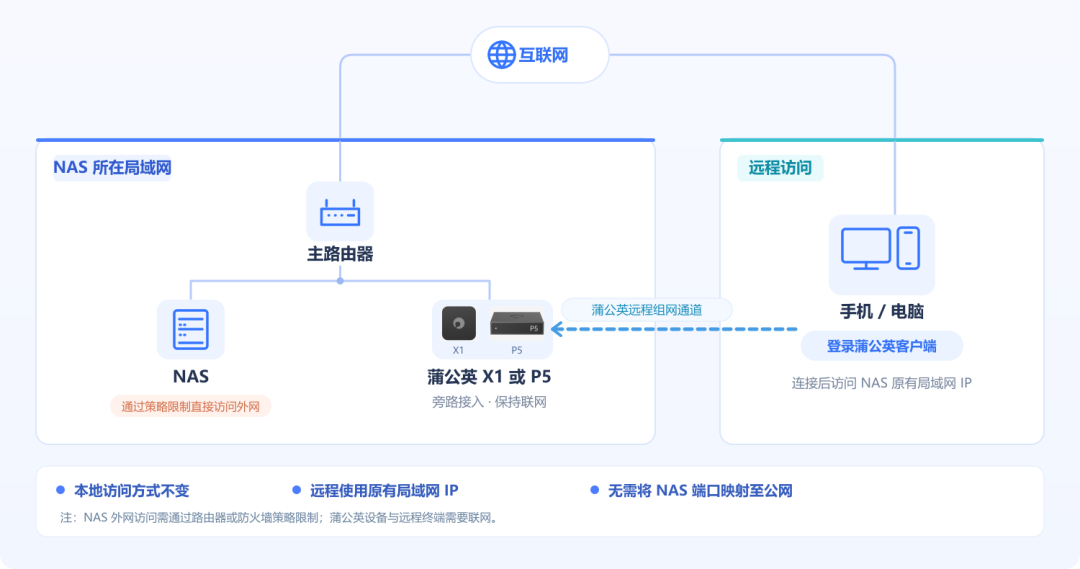
第二处:补丁别拖,老机器别硬联网。
9.8那个漏洞官方已有修复版。对照自己DSM分支升到修复版本或更高;飞牛、TrueNAS、unRAID这些DIY常见系统同理,官方推送安全更新就跟进。收不到更新的老型号,最稳妥的办法是只留在内网用,别让它"带病上网"。知乎
第三处:用不到的服务,全关。
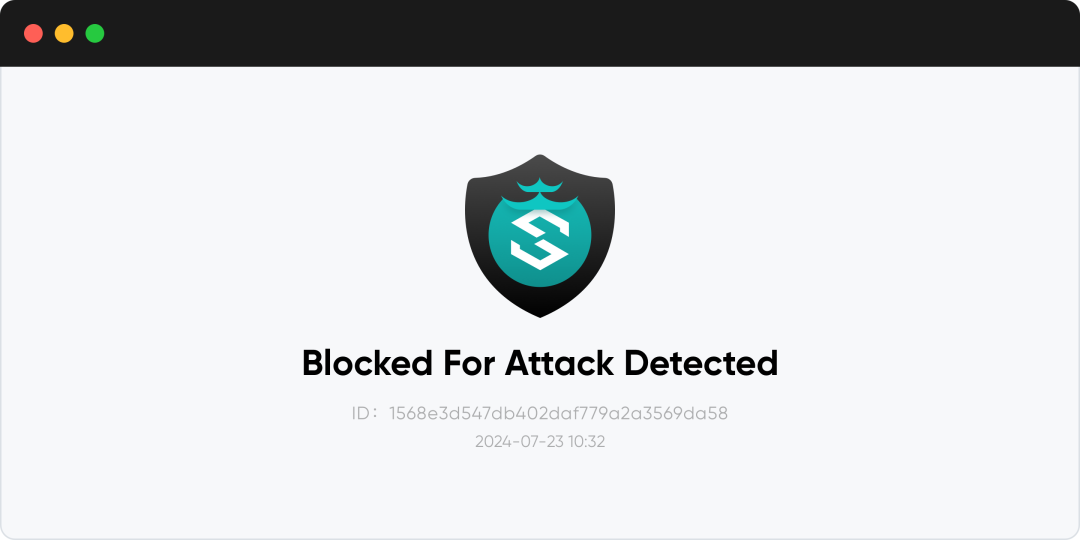
rsync、SSH、Telnet、FTP,这些口子平时不开就关掉,少一个入口少一分风险。实在要公网跑Web服务的玩家,社区现在流行在NAS上用Docker套一层开源WAF(雷池SafeLine就是这波被讨论最多的),SQL注入、XSS这类常见攻击能被挡在外面——但记住它是多一层保险,不等于可以不打补丁。知乎
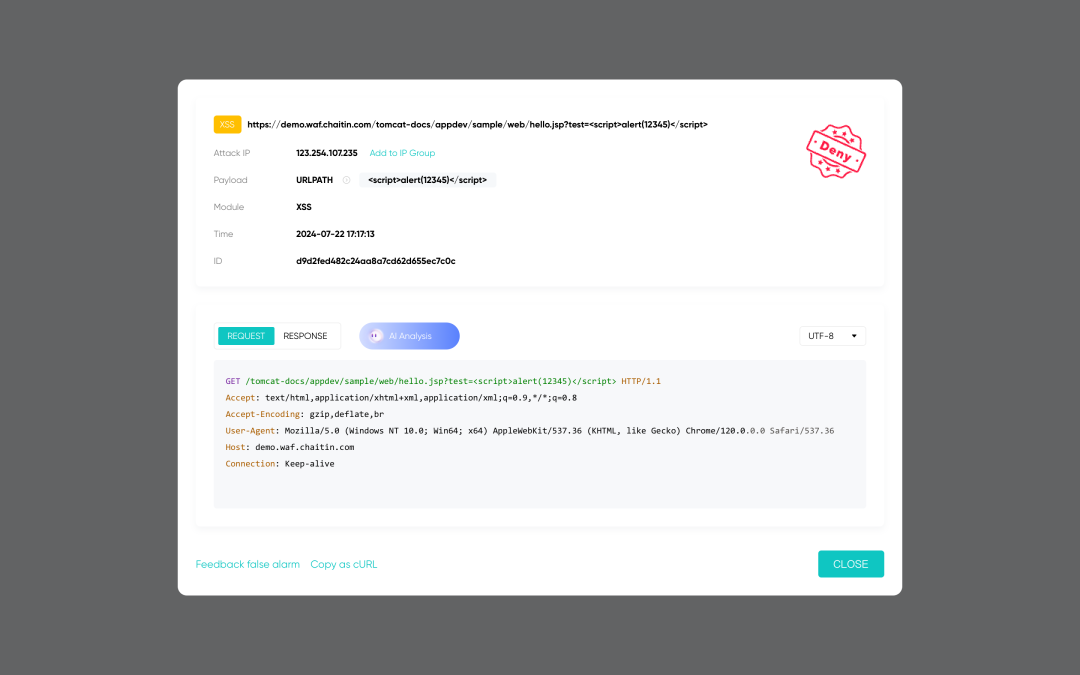
第四处:来路不明的脚本和容器,是DIY NAS最大的自留隐患。
骗局帖里那句问得很准:"网上看到的那些脚本/容器/程序,你有基本的分析纠错识别能力么?"装应用一时爽,装进带后门的东西全剧终。先查源码口碑,再给容器单独账号、最小权限,别图省事直接root跑。
第五处:也是最后的保命符——备份不能和原件住一个屋檐下。
勒索软件最狠的地方,是把NAS和挂载着的备份一起加密。所谓3-2-1:至少3份数据、2种介质、1份离线。快照防误删和加密,另一块移动硬盘定期冷备份拔下来,云端再放一份加密副本。安全公告里那句提醒值得记住:NAS并不是只要设置了密码,就可以高枕无忧。知乎
回到开头那个话题。NAS是不是骗局?"装了9个还在用4个"顶多是浪费,数据只存一份、设备裸奔上网,那才是骗局成立的地方。有人不折腾NAS的理由是网盘会扫盘,存点自己的东西还得看审核脸色。这个需求是真的。但既然为隐私把铁盒子搬回家,就别让它成了公网上一扇没锁的门。知乎
嗡嗡叫的那台机器可以继续开。先把五把锁上好,再谈它值不值。
当前文章无评论,是时候发表评论了