

11月20日,Anthropic数学家莱文特·阿尔珀格在其个人网站发布声明,称自己在AI模型Claude的协助下,找到了困扰数学界167年的黎曼猜想及其推广形式——广义黎曼猜想(GRH)的证明方法。这份成果没有传统论文,只有约1700万行Lean形式化代码,而一天之内,Lean与Mathlib两大社区发布联合声明,正式认证黎曼猜想的陈述和证明都是正确的。微博微博知乎
先给普通人最关心的结论:你上网银行、扫码支付、刷HTTPS网站用的那套加密,不会因为这一步证明受到实质影响。黎曼猜想从来不是保护你密码的那把锁;恰恰相反,密码学界早就在“假设它是真的”的前提下设计和运行这些系统。现在这个假设转正了,如果非要说有什么变化,是一个长期悬着的前提落了地。
黎曼猜想管的是分布,你的加密靠的是拆解
黎曼猜想描述的是“素数分布有多规整”:素数定理已经给出总体数量的平滑估计,黎曼猜想则把估计误差压到最紧的尺度上,等价说法是ζ函数的所有非平凡零点实部都等于1/2。
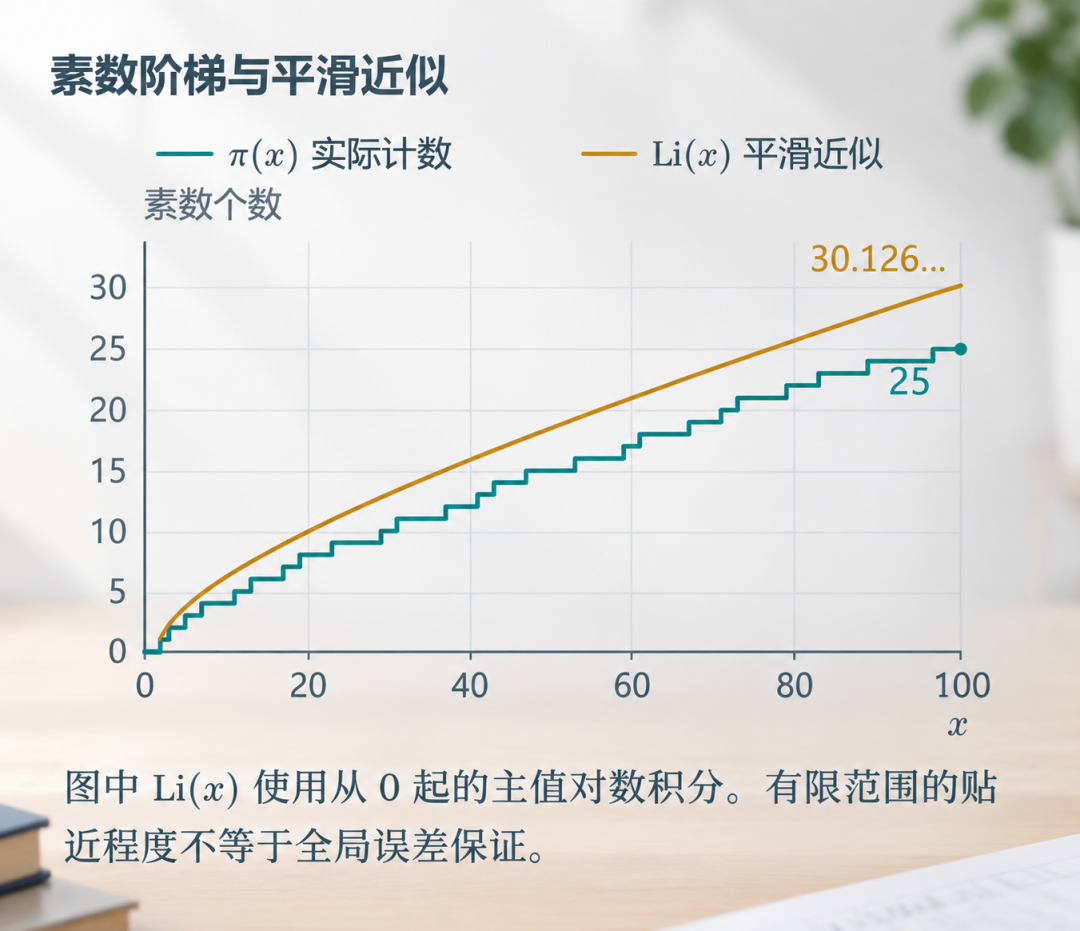
而你日常用的加密走的是另一条路。RSA、椭圆曲线这类公钥体系的硬度在于:把两个大素数相乘极快,反过来从一个乘积里找回那两个素数,目前没有任何经典算法能在可行时间内做到。知道素数“出现得多规律”,和能把某个特定的大合数拆开,是两件不同的事——前者对后者不构成任何捷径。所以“RSA直接作废、网银和区块链全完了”这种流传的说法,方向搞反了:黎曼猜想带来的不是破解密码的钥匙,而是一张“良民证”。
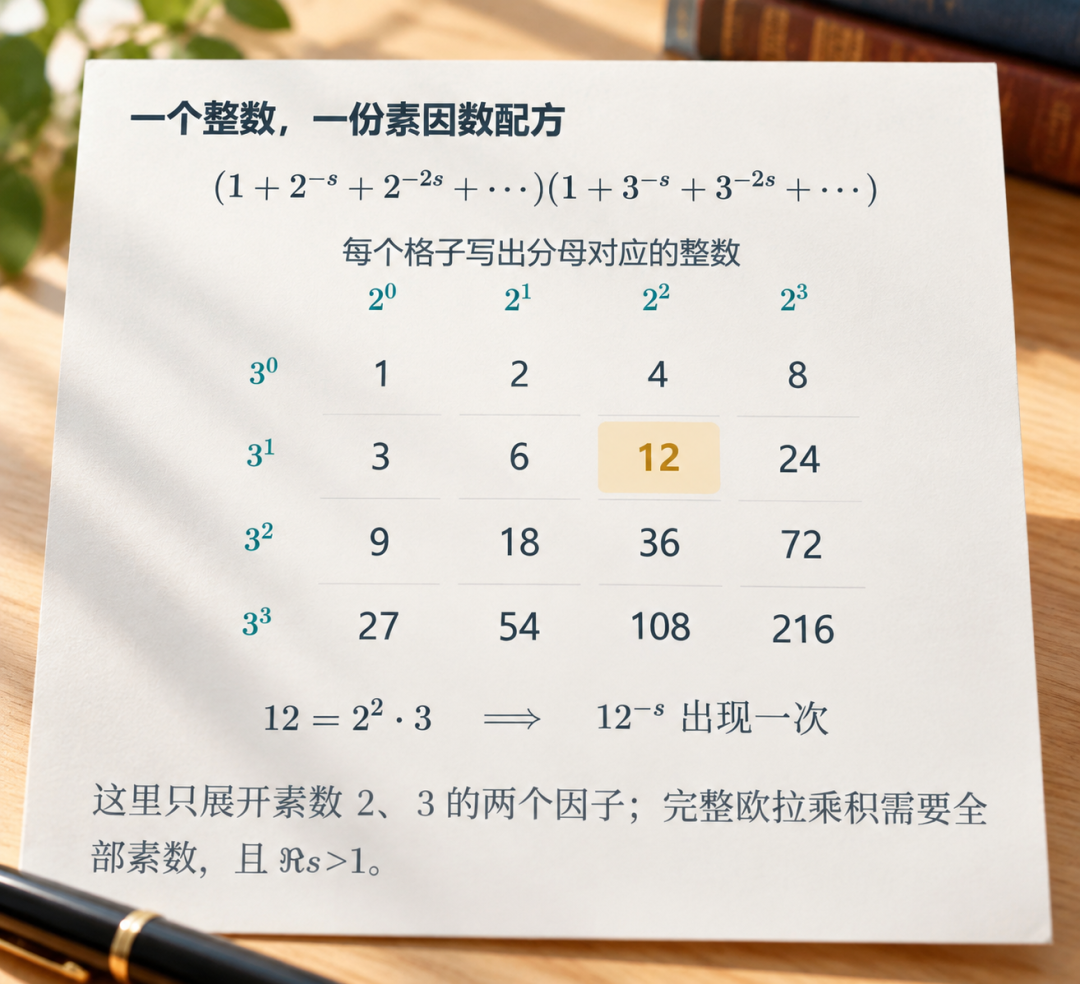
对密码学的真实含义:删掉那个“如果”
数学和理论计算机里一大批结果,开头都挂着“假如广义黎曼猜想成立”:一些判定大数是否为素数的算法、部分依赖数论结构的密码方案的强度分析,长期都是“有条件成立”。GRH这次被认证成定理后,这类结论整体转成了无条件版本。用一位知乎密码学从业者的说法,很多密码学建设和推广,本来就是以黎曼猜想为真的前提做的。对普通人,这意味着支撑密钥生成的分析框架从“假设”变成“已证”,方向上更稳,而不是更脆。知乎
证明顺手“转正”的还有一条小学生能读懂的推论:任何大于5040的整数,它所有因数加起来都小于e^γ·n·ln ln n(γ是欧拉常数,约1.78),这条不等式1984年被法国数学家Guy Robin证明与黎曼猜想等价,此前无人能证出。它不是拆解工具,只是确定性收获的一个样本。顺带澄清同期刷屏的“AI连有限域黎曼猜想也攻克了”,那个对象其实是韦伊猜想范畴,和手机里的加密更是无关——它上世纪七十年代就已被德利涅解决。知乎知乎
如果RSA真有敌人,它不叫黎曼猜想
理论上能一次性击穿RSA和椭圆曲线的是肖尔算法:一台足够大、能纠错的量子计算机可以快速分解大整数。这个威胁取决于量子比特的规模和纠错工程进展,与黎曼猜想成立与否没有因果关系。全球密码行业早已按自己的节奏推进后量子密码(PQC)标准迁移,这是以年为单位的时间表,不是一篇数学论文能引爆的。
所以普通人此刻的最优动作是什么也不做:不需要换银行、不需要卸载App,照常更新系统和应用即可。真正值得重新评估网银安全的信号,是未来某天出现了能高效分解大整数的新算法或可用工具——而不是这个证明。
边界:机器已盖章,人类还没读懂
认证走的是一套提前立好的硬标准:伦敦帝国理工数学家Kevin Buzzard在11月12日的博客里写道,AI生成的Lean证明要想让人相信,必须先回答四个问题。知乎
四个问题——题面必须用对、代码必须编译得过、证的是不是原题、内核有没有被钻空子——最后一道检验给出了正面结果:多个独立编写的内核全部接受了这份证明,其中con-leche审完146.8万条声明,一条都没有拒绝;核心定理最终只依赖三条标准公理。知乎
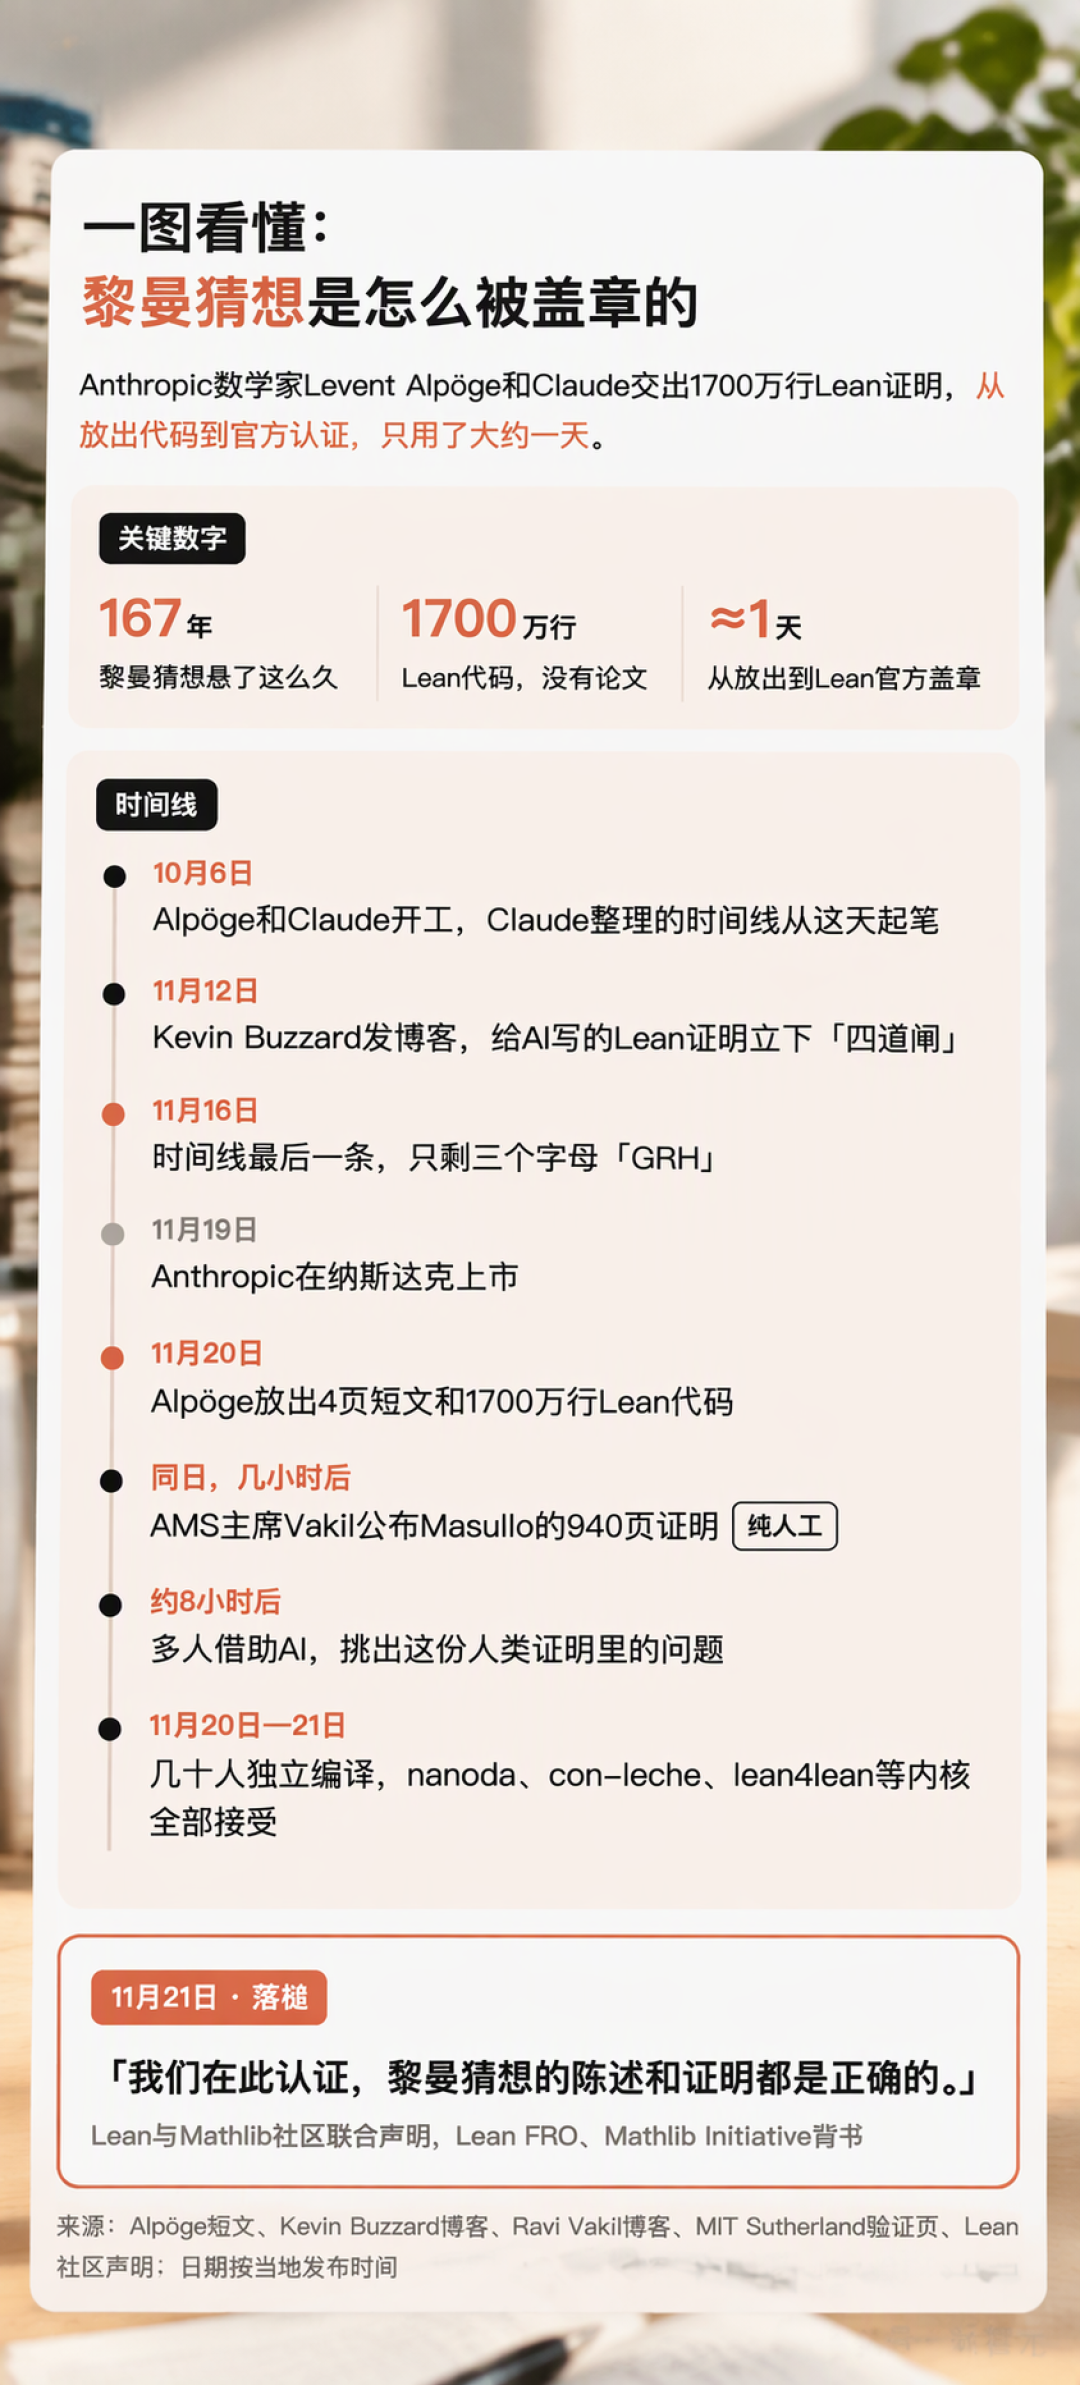
理解那一层还没跟上。阿尔珀格坦言,他尚未完全理解论证涉及的全部数学内容。把所有细节写成人能读懂的文字,草稿要超过25万页,目前并未公布。陶哲轩对这类结果的核验态度同样明确,验证仍需时间。微博知乎微博
现场主流数学界的判断同样清晰:在黎曼诞辰200周年研讨会上,菲尔兹奖得主詹姆斯·梅纳德认为这份证明对的可能性有98%。微博
丘成桐则给出了更高的评价,称这是震动了全世界的伟大贡献,表示数学进入了一个新的纪元。微博
换句话说,“黎曼猜想被证明了”大概率很快会被写进教科书,但“黎曼猜想被人类读懂了”是另一个长期工程。对你每天用的加密来说,这两件事目前都不要求改动任何一行配置。


当前文章无评论,是时候发表评论了