














 深耕数码、汽车兴趣领域





2
5
AMD芯变天!Zen 6被曝弃用ARM:全面拥抱RISC-V安全核
2026-11-08 00:00:18
0点赞
0收藏
0评论
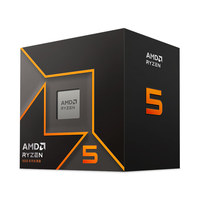
快科技11月7日消息,据报道,AMD近期向Linux固件仓库提交的一则更新,意外揭开了下一代Zen 6处理器的底层安全架构变化。

信息显示,即将推出的AMD锐龙Zen 6客户端处理器(平台标识Family 1Ah Model 80h),其平台管理框架(PMF)的可信应用(TA)已迁移至基于RISC-V架构的可信执行环境(TEE)上运行。
这一变化标志着AMD安全处理器(PSP)底层架构的重大转向。过去十余年,AMD的安全处理器一直基于Arm Cortex-A5核心搭配TrustZone技术构建,负责安全启动、密钥管理等核心安全职能。
此次固件更新显示,至少部分安全可信应用已开始运行在RISC-V环境之上,结束了AMD对Arm架构的长期依赖。
转向RISC-V具有明确的工程与商业动机。RISC-V作为开源指令集,无需支付逐核授权费用,且允许厂商进行深度定制,其开放规范也便于安全审计人员从端到端进行彻底审查。
此前,英伟达和谷歌等巨头已在各自的安全微控制器和信任根中采用了RISC-V架构,AMD的加入进一步壮大了这一生态阵营。
需要指出的是,目前的信息并未确认AMD的整个安全处理器已完全抛弃Arm。RISC-V可能是作为专用核心,与Arm Cortex-A5并存运行,或仅接管了功耗与热管理相关的PMF可信应用。
此次固件更新并未提及“Zen 6”或“Ryzen”等产品名称,与Zen 6的关联是基于平台代号(Family 1Ah Model 80h)的合理推断。
对于普通用户而言,日常使用体验不会发生改变,固件TPM和Windows 11的安全检查在外部看来并无二致。但对于芯片安全架构的演进而言,AMD在x86处理器中引入RISC-V安全核,意味着RISC-V正从一个嵌入式方案,逐步渗透进高性能计算的核心安全领域。
随着Zen 6的临近,这一底层变化的具体落地形态值得持续关注。

编辑:红茶
【本文结束】如需转载请务必注明出处:快科技










