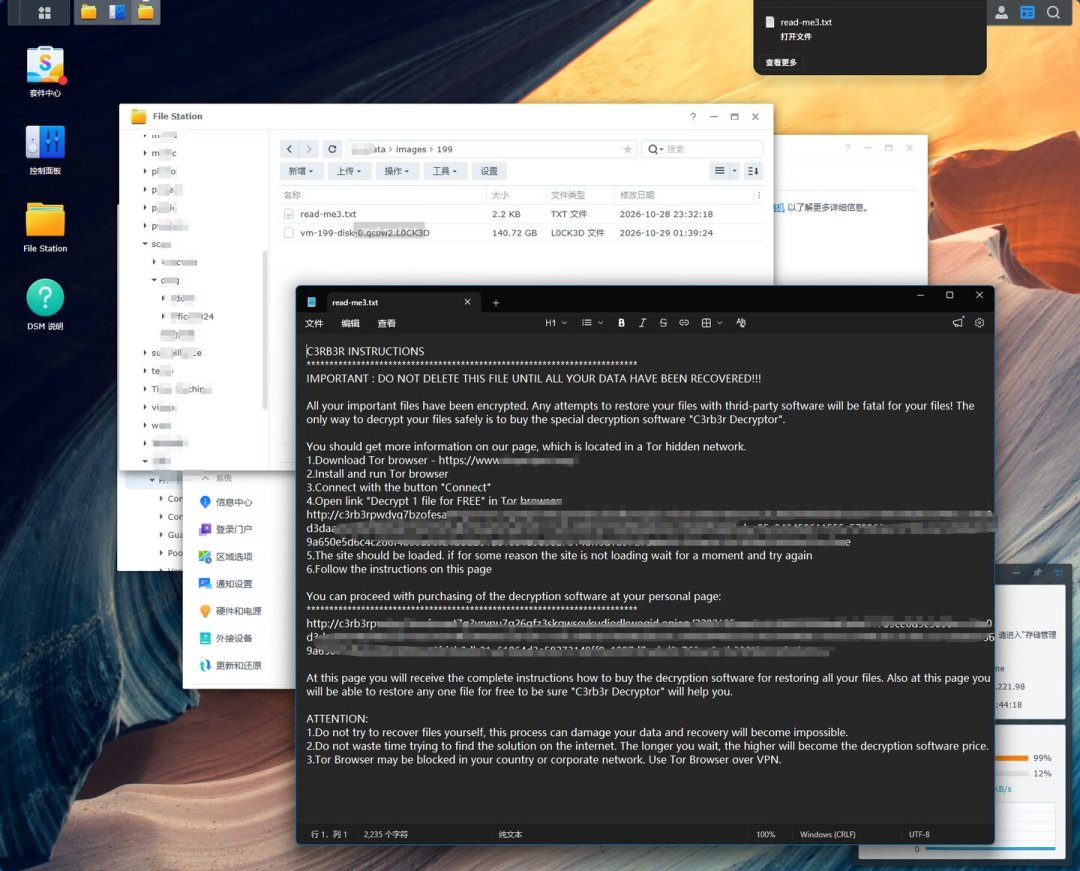
从 10 月 28 日开始,"群晖 NAS 被大规模加密"的消息在各社区刷屏:中招的文件后缀统一变成 .L0CK3D(也有人看到的是 .LOCK3D),每个被加密的目录里都躺着一封勒索信 read-me3.txt。十年全家照片、孩子作业、公司合同,一夜之间成了乱码。知乎知乎
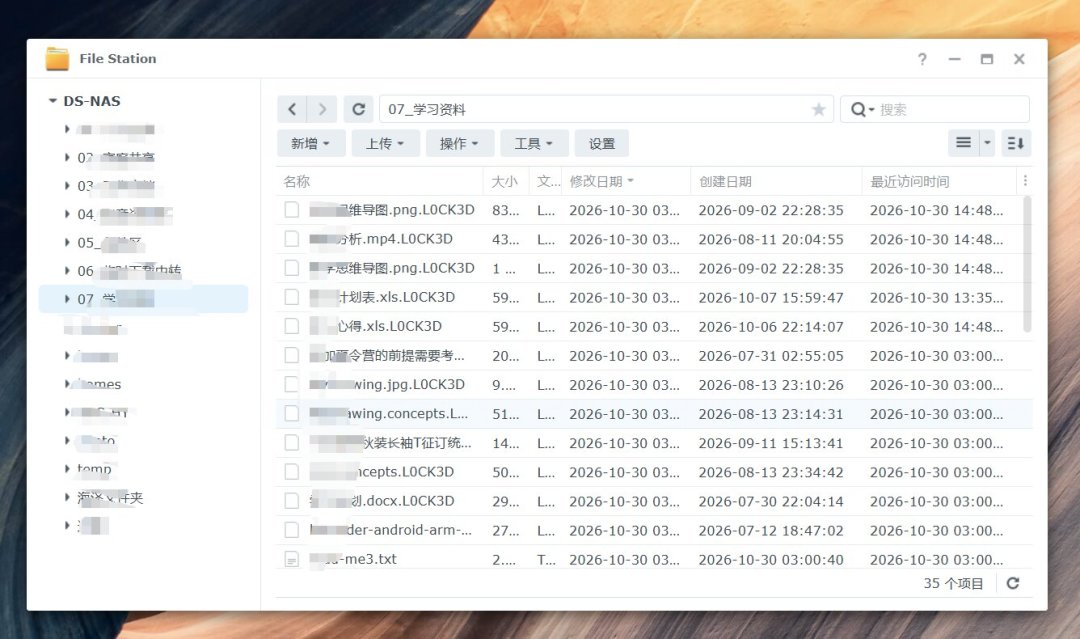
一位摄影工作室主理人清点损失:共享盘里 8.45 万个文件、约 1.2TB 素材,后缀全部变成了 .L0CK3D,所有文件均无法打开。小红书
顺着勒索信摸进 Tor 暗网,黑客开价 0.03696 BTC、约 2.1 万人民币,页面挂着 5 天倒计时,超时直接翻倍。小红书
动手的是老牌勒索软件 Cerber 的变种 C3RB3R。知乎
10 月 29 日群晖官方公告称,攻击者利用的是 2024 年 12 月就已修复的 CVE-2024-10441(CVSS 9.8,Pwn2Own 2024 上被攻破的 system plugin daemon 命令注入),专打还在跑旧版 DSM 的机器。360 安全团队指向的却是今年 9 月披露的两个 9.8 分高危漏洞。两边对入侵入口的判断并不一致,先别混成一个故事。知乎知乎
另外 10 月 22 日群晖还发过 PHP2Shell 公告,MailPlus、Web Station 这批依赖 PHP 的套件要在套件中心单独升,升了 DSM ≠ 万事大吉。知乎
这波里最值钱的一个动作:发现中招,先拔网线,但严禁关机、严禁重启、严禁运行杀毒软件。10 月 30 日起,安全研究人员陆续开源了靠内存取证挖密钥的 c3rb3r-rescue,把某公司一份近 49GB 的备份完整解开——80 个项目、23 名用户、9253 个 LFS 对象,校验全过;但它不是万能钥匙,挖的是那台机器内存里的残留,换一台就得重新挖。恢复成功者的提醒更直白:目前没有一例重启后成功恢复的,关机基本等于对所有数据判死刑。小红书知乎小红书
没中招的,今天花十分钟过一遍四件事:
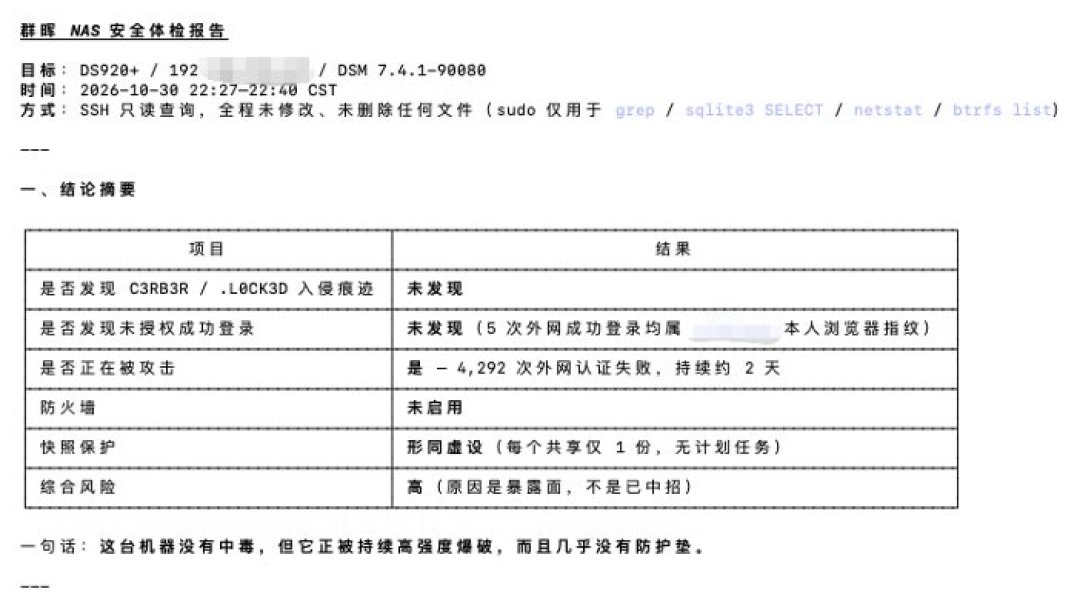
补丁:DSM 更新到最新、开自动更新;别赌这次是不是 0day——处置现场里连跑最新版 DSM 7.4.1-90080 的机器都被加密过,响应团队措辞克制:也可能是套件、凭据或别的暴露面进来的。知乎
暴露面:登路由器查端口映射,DSM 的 5000/5001 管理端口别裸奔公网。有人改了默认端口、关了 admin 账号,只留一个反代,照样中招。对扫描器来说,"只开了一个端口"和"把 DSM 挂在公网上"没有区别。知乎小红书知乎
备份:NAS 本身不是安全的备份目的地——重要数据至少留一份独立离线备份,并定期验证能不能恢复。再查快照:黄色挂锁只是"免清理便签",root 一秒撕掉;蓝色盾牌的不可变快照才是定时锁。前提是 DSM 7.2+、Btrfs、20 系列及之后的机型,DS918+ 这类老机器不在官方支持列表里,社区强开也反馈不生效,别高估自己的保险。知乎知乎知乎
入侵痕迹:找 .L0CK3D 和 read-me3.txt,顺手把家里其他品牌的 NAS 也翻一遍:有用户对着自家 QNAP 的第一反应是庆幸——“从来没映射到公网”,两天后却在硬盘深处找到一个 2026 年 7 月 4 日凌晨创建的隐藏目录。在他以为"很安全"的四个月里,那台机器早就被进过了。知乎
公网要不要关?评论里最纠结的就是这个:全家在用 Photos 和 Drive,一刀切真疼。合理解法不是藏,是打洞回家——VPN 这类加密隧道建立安全连接。再叠上两步验证、自动封锁、禁用 admin 账号——这些加起来只是把被撞上的概率压低,不等于安全。知乎知乎
Reddit 上那台 DS918+,Web 界面直挂公网、十八个月没打补丁,挨了这一发;他有 3-2-1 备份,拆盘、核验、从备份恢复、重装了事。救他的是备份,不是运气。知乎
今年先是飞牛被破,又是群晖遭勒索。HomeLab 最贵的一课从来没变过:门可以有人看,数据不能赌运气——认冗余。