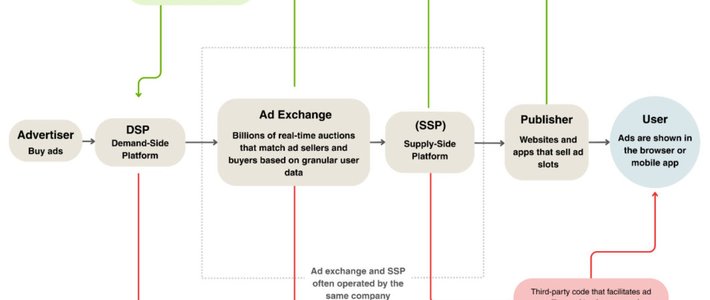
10月15日,多伦多大学Citizen Lab发布一份让科技圈炸锅的报告:雇佣兵级间谍软件,已经可以通过网页和App里的普通广告投送进你的设备。不用点击、不用打开链接,广告渲染出来的那一刻,攻击就完成了。研究者给这套技术起了个名字:AdFection,广告感染。知乎知乎
中招的不是无名之辈,是半岛电视台。攻击被追溯到以色列间谍软件商Candiru——被点名后它改名叫Integrity Labs,对,“诚信”。而替它买广告的中间商Discover-Tech,从2020年到2026年一直挂在Google"认证外部供应商"名单里,还在IAB Europe的透明度框架里持有正规身份。事发后被问话的13家公司,只有5家真正动了手。GitHub知乎知乎
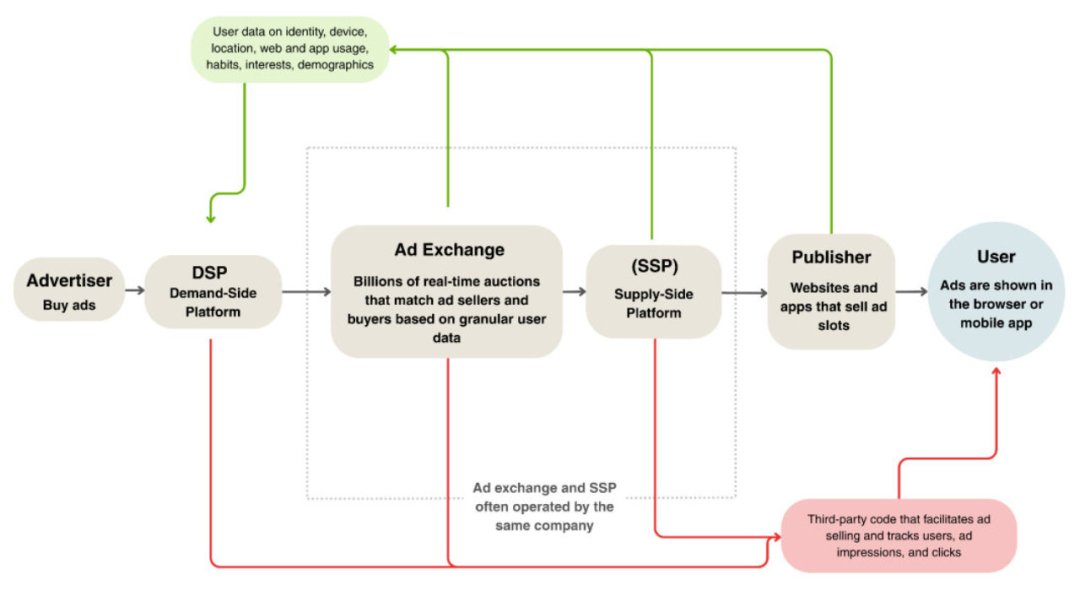
攻击方式,用的就是大家熟得不能再熟的广告机制。打开一个免费App,一条广告弹出来,不到一秒,你的设备标识和IP已经发给了几十家参与实时竞价的公司。Discover-Tech在广告里藏了一个脚本,回连自家服务器:比对标识和IP,你是被选中的目标,就返回攻击代码;不是,就返回一个0字节的空响应。广告平台从头到尾看到的,只是一个普通script标签。知乎
而且这事还没完。10月27日路透社报道,Discover-Tech还被指在100多个国家,针对Starlink卫星互联网用户投放追踪广告——很多还是Starlink被禁用的国家。微博
不幸中的万幸,是开源反应够快。10月25日,Zero-Breach-Toolkit出现在GitHub上,6天冲到周榜第三,星标突破3800。它干的事很直接:离线检查你的电脑和手机,看有没有已知商业间谍软件留下的痕迹。知乎
检查依据是Amnesty国际安全实验室、MVT项目、Citizen Lab等29个来源的约1.24万条公开指标。Windows上,它翻十几个浏览器的记录、Defender历史、PowerShell日志和程序执行痕迹;Mac上查Safari和启动项;安卓手机插线按指引采集,装过又删掉的App也能翻出来;iPhone则查电脑上的本地加密备份。全程只读、不联网、不需要管理员权限,标准检查约15分钟。作者匿名,但README教你亲手校验发布文件的SHA-256哈希——别信作者,信数学。GitHub
最难得的是它的诚实。报告写着"未发现已知指标"时,会紧跟一句:这不代表设备干净,并列出没能检查到的项;真命中了,它会告诉你这不等于被感染,别删任何文件,拿着报告去找Access Now的免费安全热线。GitHub
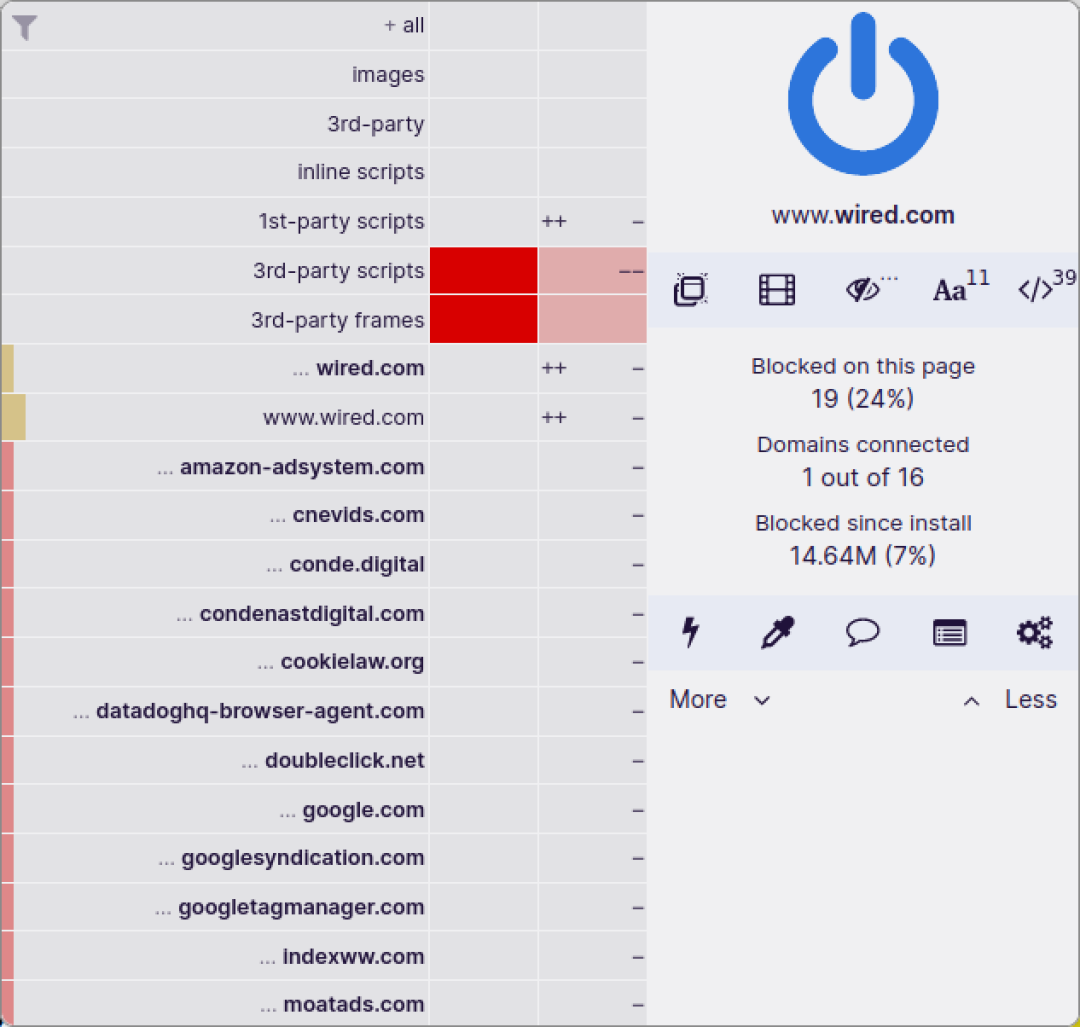
最后说两句清醒的。第一,商业间谍软件造价不菲,报告点名的目标是新闻机构、国防人员、政要这类人群,普通人基本不在客户名单上,但如果你身处高危岗位,这工具值得收藏。第二,报告给普通人最实用的建议不是查,而是拦——浏览器装上uBlock Origin这类广告拦截器。至于使用门槛也不低:得先装Python,界面全英文。知乎