这个十月,AI 突然成了安全圈最强"挖洞师"。 上周,两个被 AI 挖出来的 PHP 漏洞,逼得好几个国家的政府在同一天主动把网站关掉。这周同样的剧本砸到了 Node.js 头上——而这一次,"报告者"一栏写的是 OpenAI 自己。36氪
 荷兰政府官网因PHP漏洞预防性下线的公告
最狠的洞,扎在 Node.js 大动脉上
10 月 21 日,Node.js 官方紧急更新,一夜修复 10 个漏洞、4 个高危,涉及 Brotli 解压、TLS 证书验证、DNS 解析,后果从远程代码执行(RCE)到身份验证绕过、信息泄露。知乎
其中最受关注的 Brotli 解压漏洞,报告者一栏写的正是 OpenAI Codex Security 团队。知乎知乎
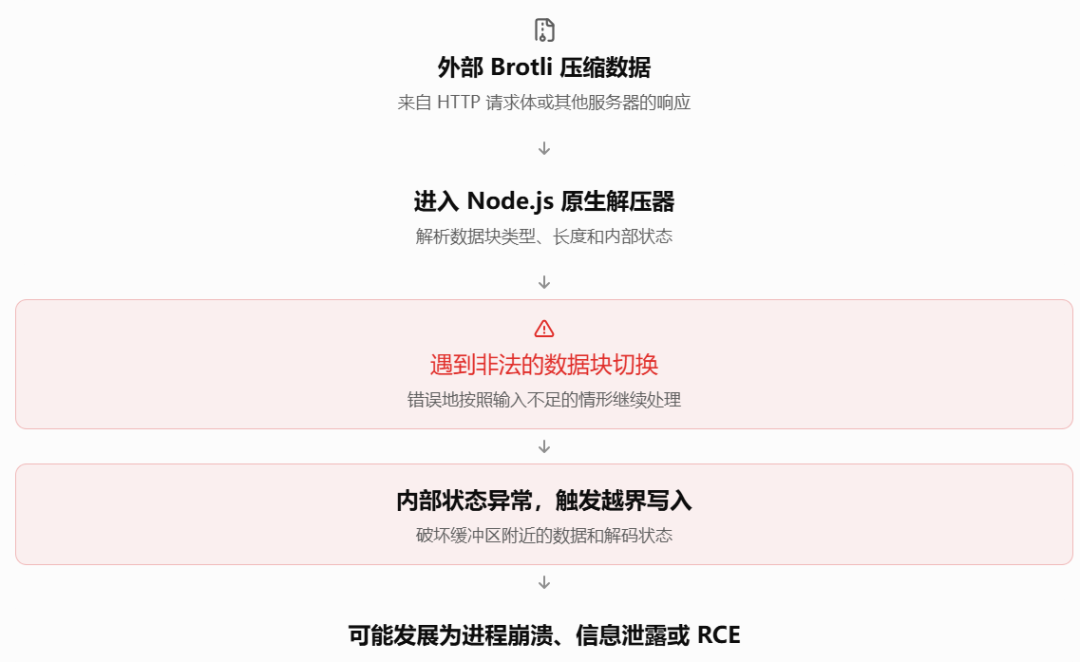 Brotli 解码漏洞的完整攻击链示意
漏洞藏在 Node.js 内置的 Brotli 解压器里:精心构造的压缩数据,会让解码器把"数据块切换非法"误判成"数据还不够、再等等",带着错误状态继续跑、触发越界写入,满足特定条件时,不用登录就能把服务器拿下。知乎
安全公司 Imperva 把这组发现命名为 Node2Shell。知乎
这套攻击已在真实 Node.js 环境里被完整跑通,CVSS 4.0 评分 9.2,和 PHP2Shell 同款危险等级。知乎
用 AI 工具的人,为什么要心头一紧
答案很简单:Node.js 正是如今一大半 AI 工具和 Agent 应用跑着的运行时。Codex 插件、MCP 服务、各种 AI 后端,底下一半都是它。攻击路径又普通得可怕:只要你的服务用 fetch() 拉过第三方接口数据、处理过 brotli 压缩的请求体,恶意数据就能混在一个"正常响应"里进门。同款问题还牵涉 Bun 和 Envoy,用这两样栈的同样要盯紧上游补丁。知乎知乎知乎
OpenAI 挖到自家头上,不是巧合
今年 6 月起,OpenAI 在跑一个叫 “Patch the Planet” 的计划:出钱、出模型,请安全公司审计全世界都在依赖的开源软件。这轮漏洞和逼疯多国政府关站的 PHP2Shell,都出自这套机制和红队演练。36氪
OpenAI 自己还放了话:未来几个月,类似的发现会急剧增加。36氪
真正结束的,是那条没写进教科书的旧规矩——“漏洞安全”,只是因为攻击它太累。当 AI 把挖洞成本从"顶尖团队几个月"压到"一个人几小时",底层躺着的老代码,突然全都值得再挖一遍。36氪
 当 AI 上岗挖洞,人类工程师在睡觉(Calif 漫画,via 36氪)
三个动作,今晚就办
Node.js 项目立刻升级:v22.23.4 / v24.22.1 / v26.12.1,这三个补丁版本 10 月 21 日就发布了。知乎
还没升 PHP 的赶紧跟上:补丁同样 21 日就发布了,来不及打的系统先下线——上周多国政府就这么干的。
在跑 AI Agent 技术栈(Node/Bun/Envoy)的朋友,把这个月的"依赖升级"当成周更习惯。
 Brotli 上游修复补丁:把「格式错误」与「数据不足」分开处理
能替你挖出这个洞的能力,同样能在你的应用里挖出同款洞。更新快一点,就是眼下最靠谱的免费安保。