














15
13
连个公共WiFi被扣850元,免密代扣的坑凭什么让普通人报警来填
2026-10-17 15:17:12
0点赞
0收藏
1评论
湖北荆州公安县的谭女士怎么也想不到,在早餐店连了个免费公共WiFi,随手点了个「签到领红包」,银行卡就被接连划走三笔、一共850多元。全程没输密码,没收验证码,说好的红包一分都没到账。她吓得赶紧报警,民警一查流水,扣款方是上海一家保险公司,红包弹窗里藏着默认勾选的投保协议,点下去等于签了免密代扣。警方协调后钱全额退了回来,定性是诱导隐蔽扣费,不构成诈骗。
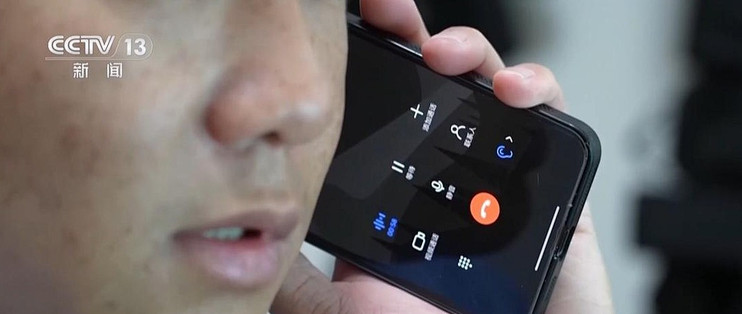
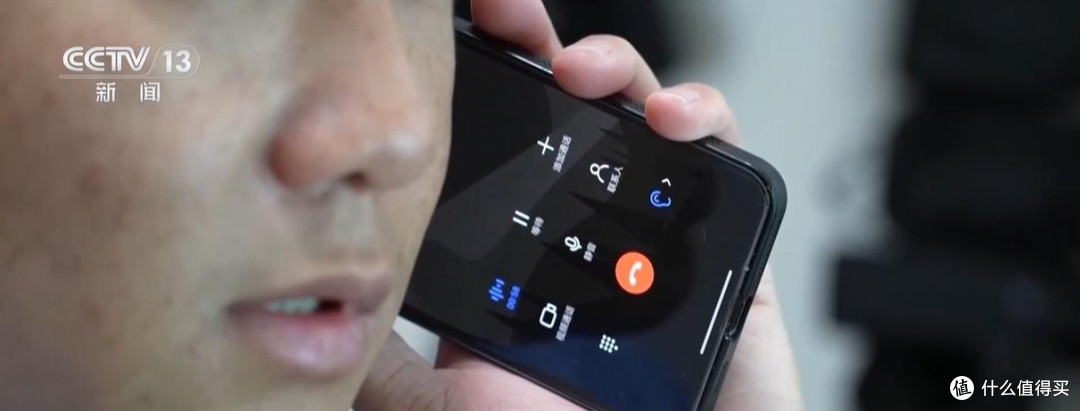 央视新闻报道画面
同款套路常见于充电桩、快递柜、共享充电宝、停车缴费等场景,核心是红包诱饵 + 小字默认勾选 + 免密代扣。
这事经央视财经报道后,评论区吵了好几天。很多人第一反应是谭女士手快,可把整套流程拆开看,它根本不算失误,算一条成熟的收割链路。红包做诱饵,关键条款缩成小字,付费选项提前帮你勾好,免密代扣悄悄生效,三笔扣款一气呵成。你以为是领福利,实际是签合同,知情同意四个字被页面设计彻底架空。业内管这个叫暗黑模式,靠的压根就不是技术攻破,算准的是你不读小字。
同款剧本早就遍地开花。西藏林芝一位车主扫充电桩,跳出来的页面让他填银行卡和验证码,填完收到的是保费扣款短信;武汉一位63岁的大爷更惨,随手点弹窗,三个月被密密麻麻扣了上百笔,一共5000多元。充电桩、快递柜、共享充电宝、停车缴费,这些便民场景全都成了重灾区,共性就是操作时间短、注意力分散,等你反应过来,钱早走了免密通道。
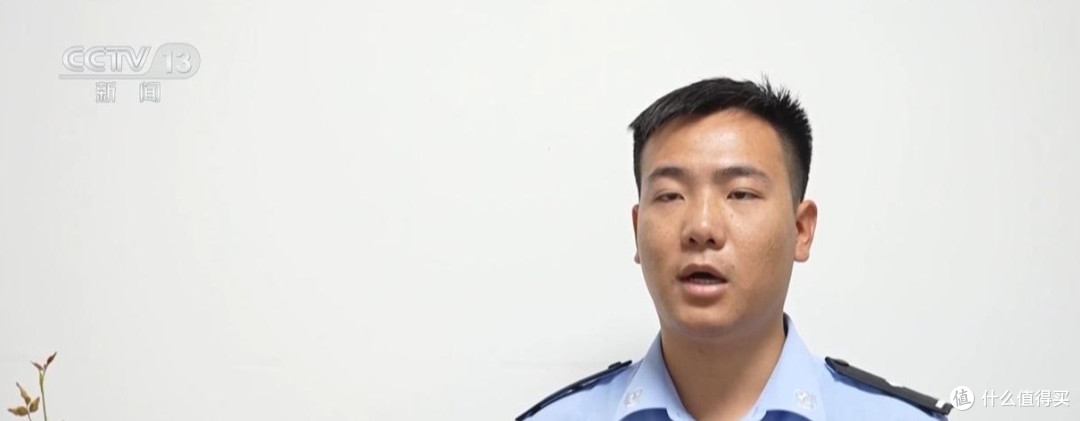 民警在节目中提示风险
最让人不舒服的有两点。第一是维权成本全压在消费者身上。谭女士能拿回钱,靠的是报警、民警查流水、挨个联系保险公司,一条龙走完才追回。换个嫌麻烦的,或者被扣的只有几十块,大概率就认栽了。套路赌的就是这个,单笔金额不大、发现得晚、维权嫌烦,薄利多销照样赚钱。第二是页面设计的责任太轻。把「领取」做得又大又红,把「自动续费」藏进五行小字,这种设计本身就是奔着让人误点去的,出了事却只算消费者疏忽,设计它的人毫发无伤。
警方提醒的三条值得记下,公共场所关闭手机「自动连接WiFi」,公共WiFi下尽量别碰网银和支付,来路不明的红包福利弹窗一律不点。但光靠个人长心眼填不平这个坑。10月起App自动续费新规落地,默认勾选、静默扣费这类操作被明令禁止,接下来就看执行力度,让埋坑的人付出代价,比教大家防套路管用得多。毕竟连WiFi这件事本身没错,错的从来是挖坑的人。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~











校验提示文案
校验提示文案