10月17日一大早,不少开发者是被账单吓醒的。
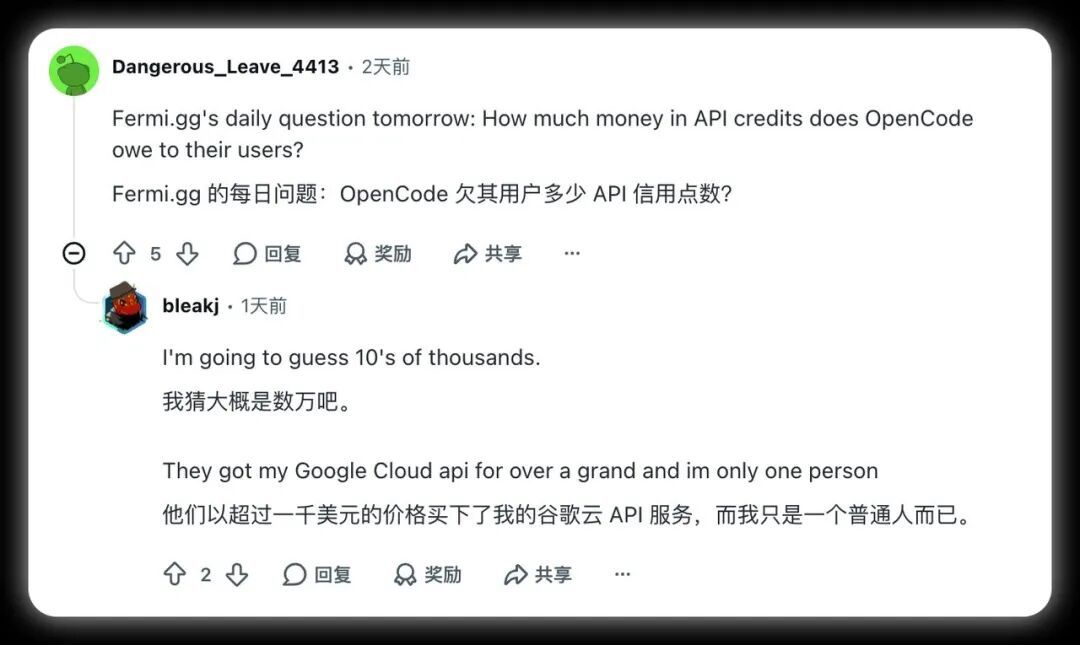
开发者Preston Zeller发现,自己账户被未经授权地刷走了约1700美元模型调用费;Colin的OpenAI和Anthropic账户,分别多出281美元和168美元异常扣费;还有人的谷歌账单被刷掉约200欧元,项目直接因"过度滥用"被暂停。知乎微博
矛头指向同一个名字:OpenCode,GitHub上21万星的开源AI编程工具。36氪
发生了什么
一句话说清:OpenCode的云端服务Console被黑了。
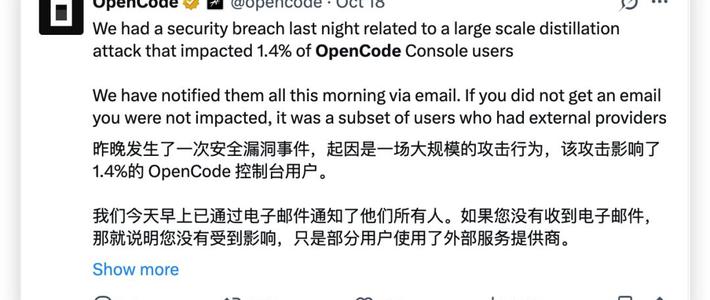
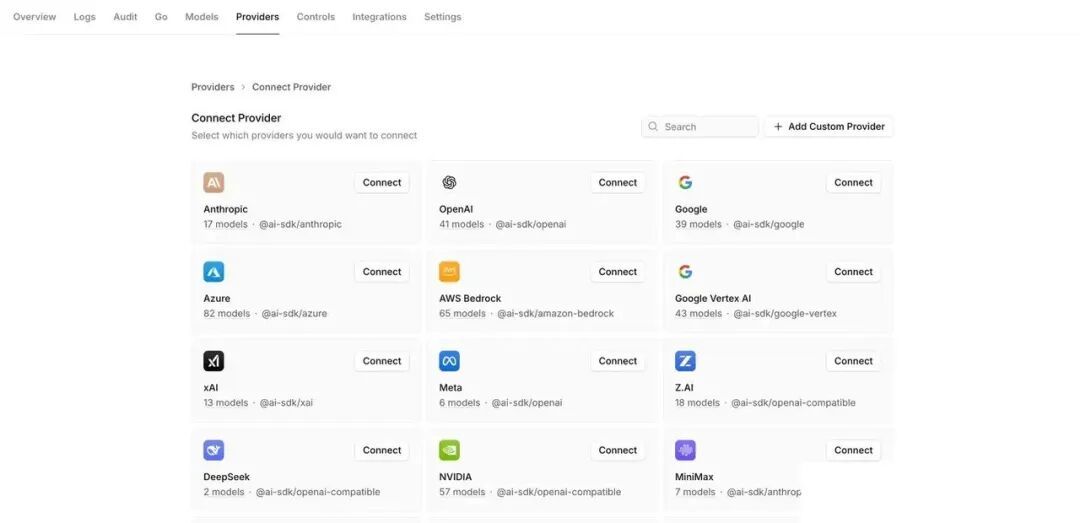
10月17日,OpenCode背后的公司Anomaly向用户发邮件确认,有人未经授权访问了一套正在停用的旧版Console系统,用户存在工作区里的第三方API密钥——OpenAI、Anthropic、谷歌三家的——可能已被打包带走。约1.4%的Console用户受到影响。知乎微博
注意"正在停用"这四个字。据36氪报道,这套本该下线的旧系统,内部还保留着对生产环境密钥库的高权限读取通道。前门锁得好好的,钥匙是从一扇准备拆掉、却忘了上锁的后门被拿走的。36氪
有个细节值得说清:OpenCode联合创始人Dax公开澄清,本地跑的CLI不会把密钥传到服务器,只有把密钥托管进Console云端的用户才在受影响范围内。官方也表示,没收到通知邮件的用户即未受影响。但尴尬的是,不少人先收到的是OpenAI和Anthropic的用量告警,然后才等来OpenCode的通知——账单永远比公告诚实。知乎
这事在Hacker News上拿到762分,开发者社区正在经历一轮紧急换钥潮。知乎
密钥泄露,为什么等于钱包被偷
API密钥不是密码。密码泄露,改了拉倒;密钥是一张绑着信用卡的卡,谁拿到谁就能直接刷,账单全记在你头上,撤销前的每一秒都是真金白银。
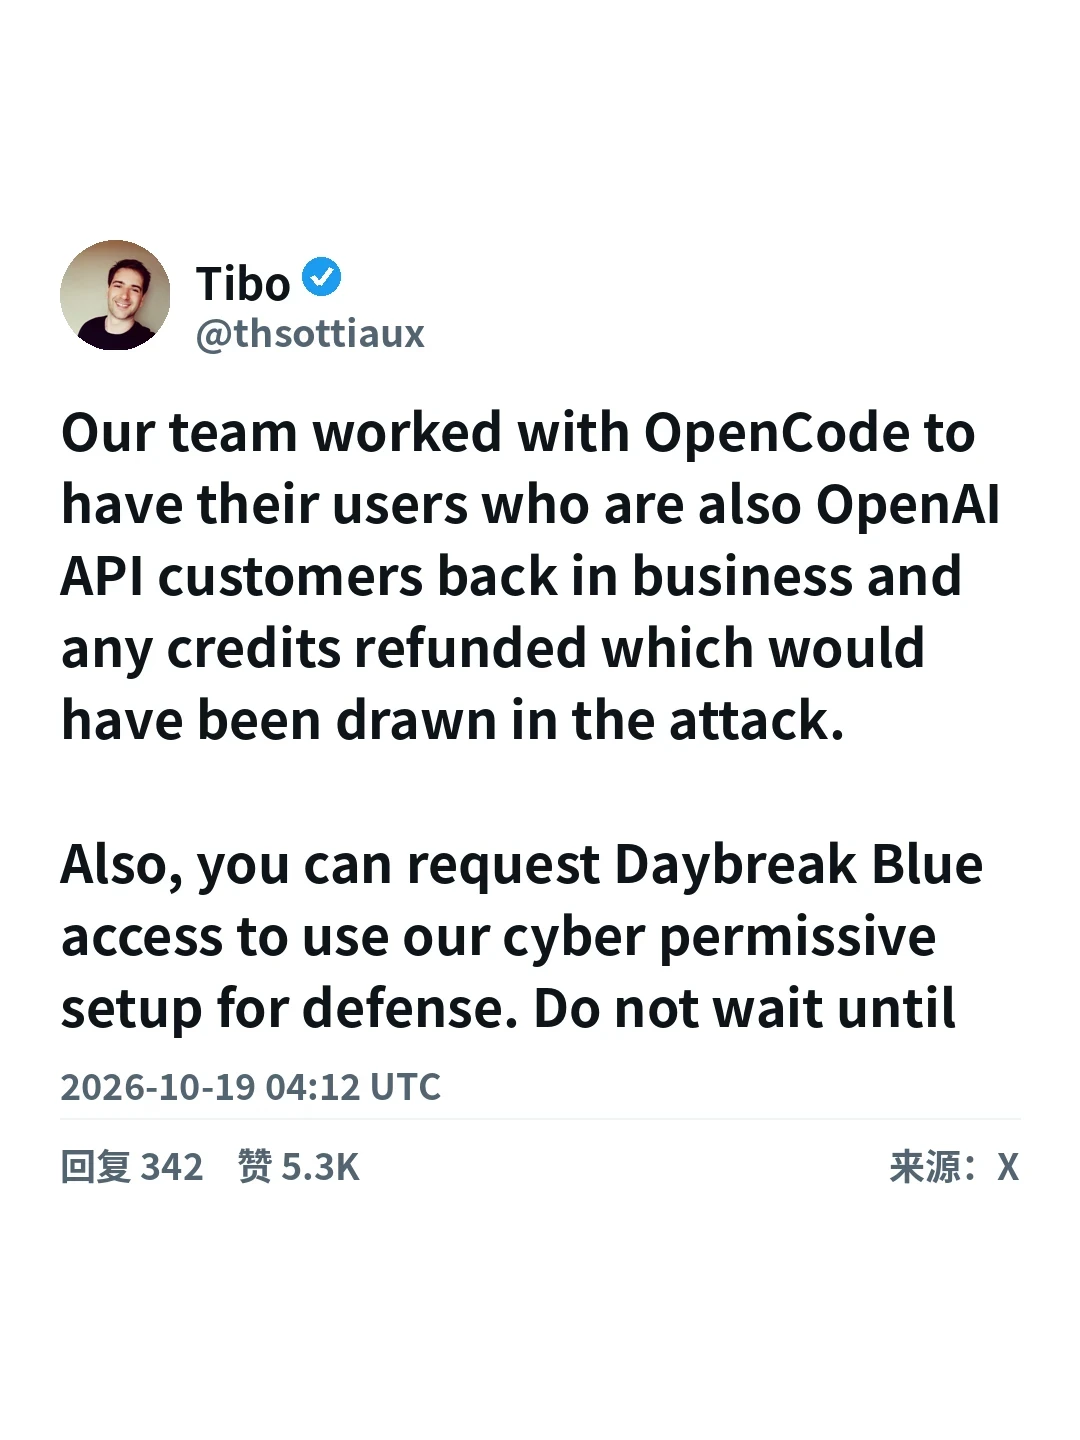
事后Anthropic火速撤销了受影响的Claude密钥;OpenAI安全团队成员Tibo(@thsottiaux)公开表示,会协助受影响用户恢复使用,并全额退还攻击期间被异常消耗的额度。但密钥撤得回来,钱可不一定追得回。知乎36氪
更有争议的是,OpenCode把这事定性为"大规模蒸馏攻击"——意思是攻击者偷密钥是为了狂调大模型、收集回答去训练自己的模型。AI研究者Nathan Lambert公开质疑:偷密钥刷账单是典型的凭证盗用,直接扣"蒸馏"的帽子,中间还隔着好几步没解释。平心而论,入侵路径、泄露密钥总数、总损失至今没披露,技术报告也没出。定性可以存疑,损失是实打实的。微博
用过AI编程工具的,现在就查这四件事
换钥。直接去OpenAI、Anthropic、谷歌的开发者后台撤销并重新生成。手动输官网地址,别点任何通知邮件里的链接——事故期总有钓鱼的趁机捞一把。知乎
查账单。把10月17日到今天的用量记录翻一遍,异常消费在账单上出现得比在发票上早得多。
设上限。给密钥加消费上限和用量告警。这次有人只损失了100美元,有人损失1700美元,差别往往就在有没有设限。微博
分钥。以后给Agent用的密钥,单独建项目、单独设限,别把主账号密钥交出去。顺手检查下.env等配置文件里有没有明文密钥,新密钥尽量设30-90天有效期。知乎知乎
最后说句扎心的
OpenCode官方文档其实早写过一句很诚实的话:它不对Agent做沙箱隔离,权限确认弹窗只是"UX功能",不是安全边界,想要真隔离请用Docker或虚拟机。知乎
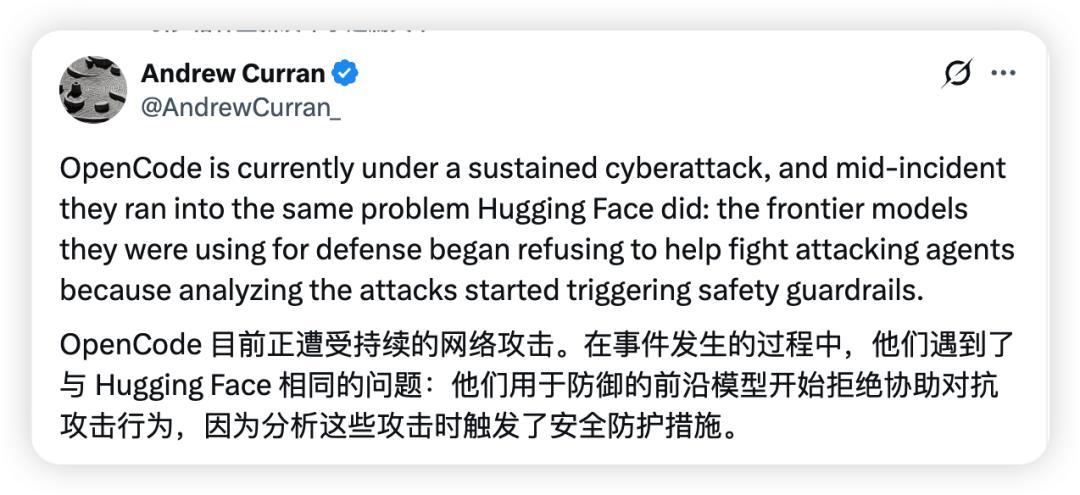
更魔幻的是攻防这48小时:据36氪报道,黑客在披露后一直没停手,OpenCode团队请前沿大模型帮忙排查,模型干到一半竟因上下文里全是攻击载荷触发安全护栏、拒绝配合,直到拿到OpenAI的Daybreak Blue安全访问权限才缓过来。防守方先被自家AI"缴了械"。36氪知乎
这次事故还证明了一个更扎心的事实:你自己的使用习惯再谨慎也没用——密钥是从一个你都不知道还开着的旧系统里走出去的。你的密钥,只和工具背后最弱的那个系统一样安全。
顺带一提,这已经是本月Agent工具圈第二起凭证事故,此前Archon的控制API被发现完全没做认证就上线了。AI替你干活的时代,选工具前不妨多问一句:知乎
我的密钥,到底存在哪儿?