8月到10月这三个月,家庭宽带圈关于IPv6的声音相当分裂:一头是网信办印发2026-2030年IPv6实施方案,“单栈时代"的说法刷屏,B站相关视频评论区盖了四百多层。另一头,知乎上关于"运营商开始收回家庭宽带IPv6地址"的提问冲出了六万浏览。 10月8日又有广东联通用户发帖实测,称自家IPv6入站被针对性丢弃报文,无法打洞、无法直连,底下15条评论几乎全是"我也是”。夹在中间的,还有一帮转发量很高的"把IPv6关了,网速快多了"帖子。哔哩哔哩知乎
对拿着爱快当主路由、跑着NAS的人来说,这种分裂特别折磨:开吧,怕慢、怕不安全;不开吧,公网IPv4早没了,远程访问回家路只剩这一条。这篇就把三个问题一次说清:IPv6到底谁在收、爱快这一关怎么过、以及一个很多教程没告诉你的默认值——爱快开启IPv6后,入站默认是放行的,不是阻断的。
先把"IPv6拖慢网络"这事对完账
开了v6之后网页慢半拍、连接转圈,社区里对原因讨论得最多的是两类:一是DNS双栈解析顺序,终端优先尝试v6、而v6链路又不通,等待回退就是肉眼可见的卡;二是个别运营商的区域性限制,广东联通用户的实测观察是TCP报文在ACK+SYN阶段被丢弃、UDP入站全丢,刷视频上网毫无感知,只有P2P和入站需求才触发。 这类"暗限"属于用户个人实测,运营商没有公开确认过,但多地回帖说明它不是孤例。知乎
所以别急着把"慢"归罪于IPv6本身。先做最小验证:用 test-ipv6 之类的站点测连通性,再给单台终端手动指定一个DNS,对比打开网页的速度。 两个测试都干净还卡,才轮到怀疑链路质量或运营商策略。爱快管理员圈子里那句老话适用得很:先定位,再动手,别拿换系统当排查。知乎
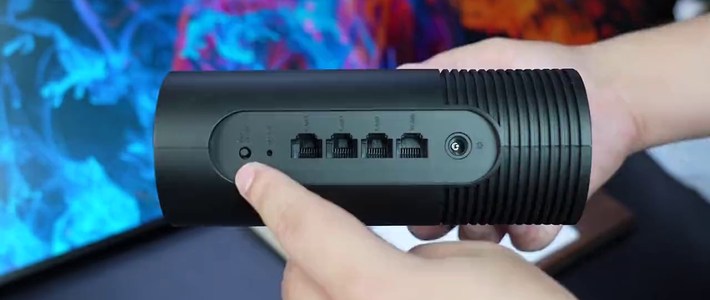
爱快过IPv6,是三道闸门,不是一个开关
社区教程和评论区问答把这条链路拆得很细,问题也基本出在这三道门上:
第一道:光猫侧。 装维没给你开IPv6,后面全是白搭。评论区最实用的建议就是直接问装宽带的小哥一句"光猫开通IPv6没有"。 如果光猫在路由模式下还有一道IPv6防火墙,拿到超管密码把它关掉,或者干脆桥接、让爱快拨号——桥接拨号场景下爱快拿前缀的成功率明显更高。哔哩哔哩
第二道:爱快WAN侧获取前缀。 有用户反映开通后检测不通,回帖给出的自查方向是IPv6设置里选"有状态+无状态"组合。这一步的验收标准不是路由器自己有地址,而是下一道。
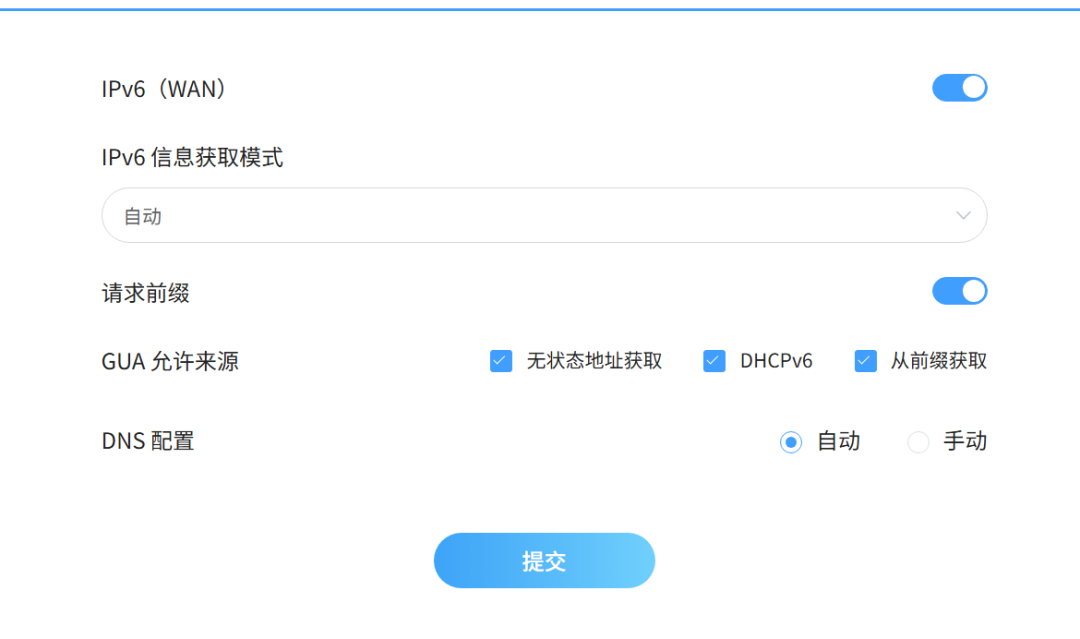
第三道:LAN侧设备拿到的地址类型。 这是最多人踩的坑:路由器拿到了前缀,内网设备却只有ULA(本地地址)没有GUA(全局公网地址),说明前缀委派根本没下发到LAN。有个爱快用户的描述很典型——“我家也只有主路由拥有GUA,其他设备只有ULA”。 验收方法很简单:看爱快后台的终端列表,NAS那台设备后面显示的是不是2开头的公网IPv6地址。哔哩哔哩
拿到公网地址只是开始:那个没人说的默认值
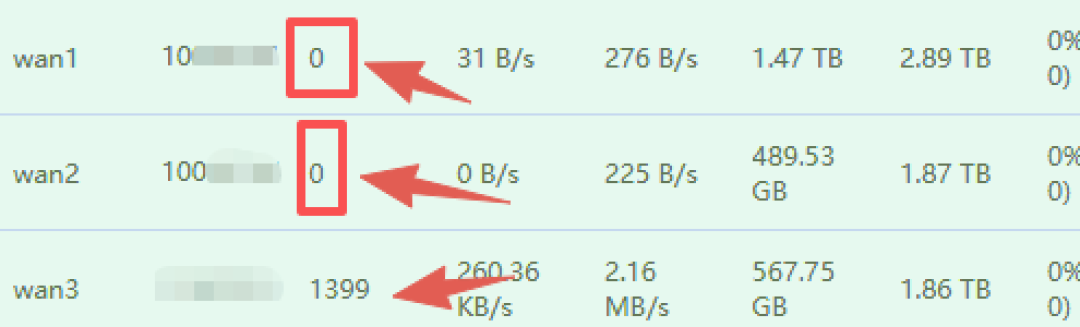
这是这篇里最想让你带走的一条。有用户在爱快IPv6教程视频下问"爱快默认IPv6公网进来是不是阻断的?“,作者的回复很干脆:不是,开了IPv6的话,默认是开放。 对比之下,大量硬路由的IPv6防火墙是个一刀切开关——要么关不掉,要么一开就全阻断。 所以NAS安全向的视频里才会反复强调"攻击面比你以为的大”。哔哩哔哩哔哩哔哩
爱快给了细粒度控制,但要用对。评论区已经沉淀出一套被验证过的做法,照抄就行:
ACL里先把"外部线路进来"整体阻断;
再对确实需要远程访问的那条线路、那个设备的端口单独放行——放行的优先级高于阻断。哔哩哔哩
ACL规则方向记得选"进",有用户实测:在爱快里用docker部署的服务,ACL方向同样要按"进"来配,配错方向是常见的"规则加了但没生效"。哔哩哔哩
两个配套的冷知识:家宽的80/443端口普遍被运营商封死,远程服务换非标端口或用反代,不是可选项;还有更保守的玩法值得抄——有工作室用户用爱快把NAS直接拉黑名单,要用才放出来。 对低频远程访问来说,这就是成本最低的攻击面收缩。哔哩哔哩
前缀会变,DDNS是刚需,但第一个坑在"第一条记录"
IPv6地址的安全机制之一就是前缀快速更换,家用宽带之类的场合几天就换一轮,今天配好的直连地址,过几天大概率作废。 所以域名解析必须自动化。知乎
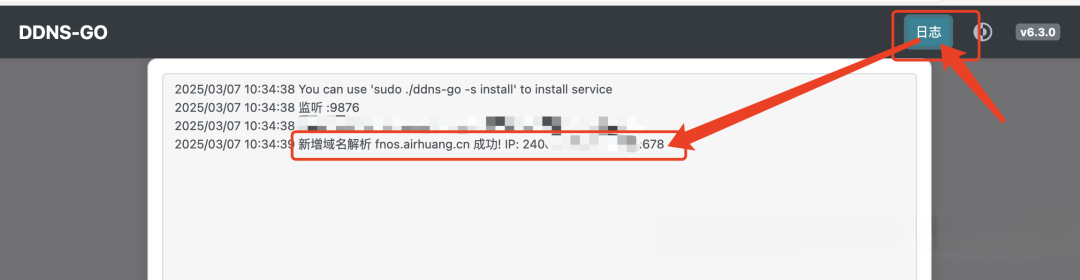
爱快内置DDNS可以对接Cloudflare、阿里云这类API,绑定后每天自动同步设备IPv6地址,不需要再另外部署ddns-go。 但评论区翻车率最高的恰恰是这里:第一条解析记录要在DNS控制台手动添加,爱快只会自动同步后续的——很多人"换了阿里云也添加不了",卡的就是这一步。下级内网设备的地址绑定,也是从爱快终端列表里复制那条GUA地址,手动填进DNS控制台,再把DDNS指向这台设备,两步都做完,域名才能真正跟着前缀跑。哔哩哔哩
另外有个待观察的孤例:有用户报告爱快下级的飞牛可以正常解析CF动态域名,爱快自身却时通时断,切手机流量又能解析。个案证据不足,先别当成通病,但如果你的路由器本体解析异常,可以把这条列入排查清单。
按人下菜:这次IPv6你到底要不要上
有NAS、要远程回家的人:上。走通三道闸门,按"整体阻断+单点放行"配ACL,DDNS手动打第一条记录。这是目前没公网IPv4时最省钱的方案。
玩PT、靠P2P打洞的人:先测再投。你所在的省如果在收紧(联通部分区域已有实测反馈),折腾完入站照样丢,及时止损。
纯刷视频打游戏的普通用户:不开v6完全没问题,评论区的主流建议就是"如非必要,不建议开v6"。 收益本来就不在你这边。哔哩哔哩
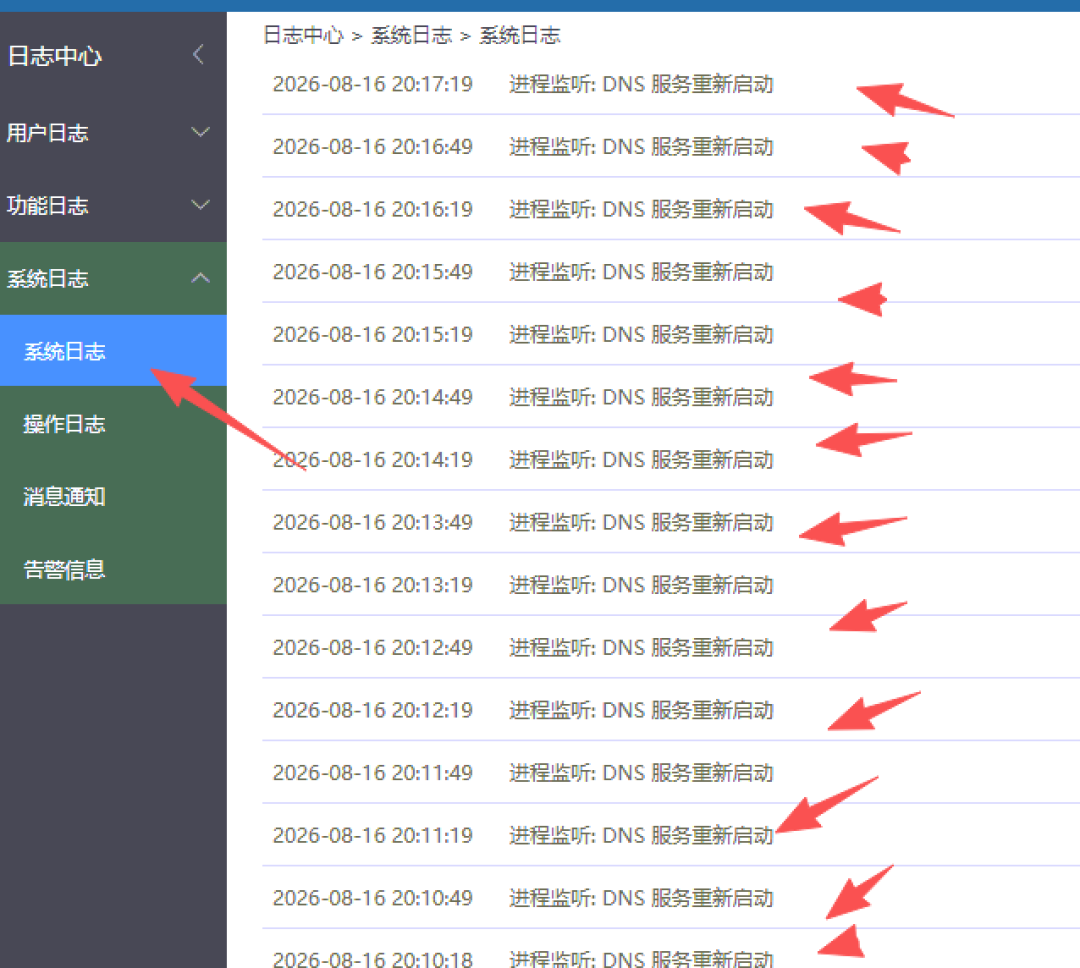
深度党/运维:把威胁情报中心和ACL阻断策略一起用上——今年8月那波针对路由系统的攻击风波提醒过所有人,后台和暴露面是同一件事的两头,v6放行规则每加一条,都该像当年处理攻击事件那样先想清楚"这条线给谁用、用到什么时候"。
下一步的观察信号很具体:留意指向自己所在省的"IPv6被收回/入站受限"讨论;配置完成后用test-ipv6和端口在线检测各验一遍;每次前缀更换后确认域名解析已跟着更新——这三件事,比任何"IPv6该不该普及"的争论都更值得你花十分钟。