

最近一个月,内核圈最热的不是Rust,是TCP栈里连着炸的两颗雷。知乎评论区已经有人懵了:"俺们公司修了个TCP下kfree的漏洞,跟这个是一回事吗?"这不是一回事,是两个洞,脾气完全不同。
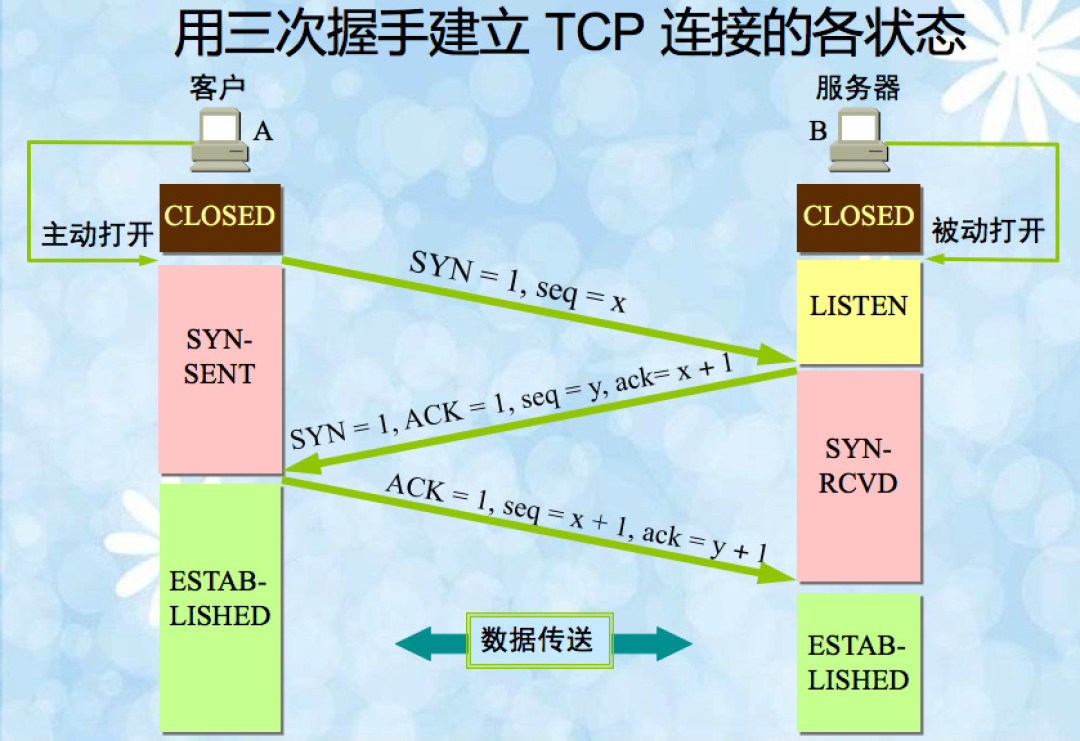
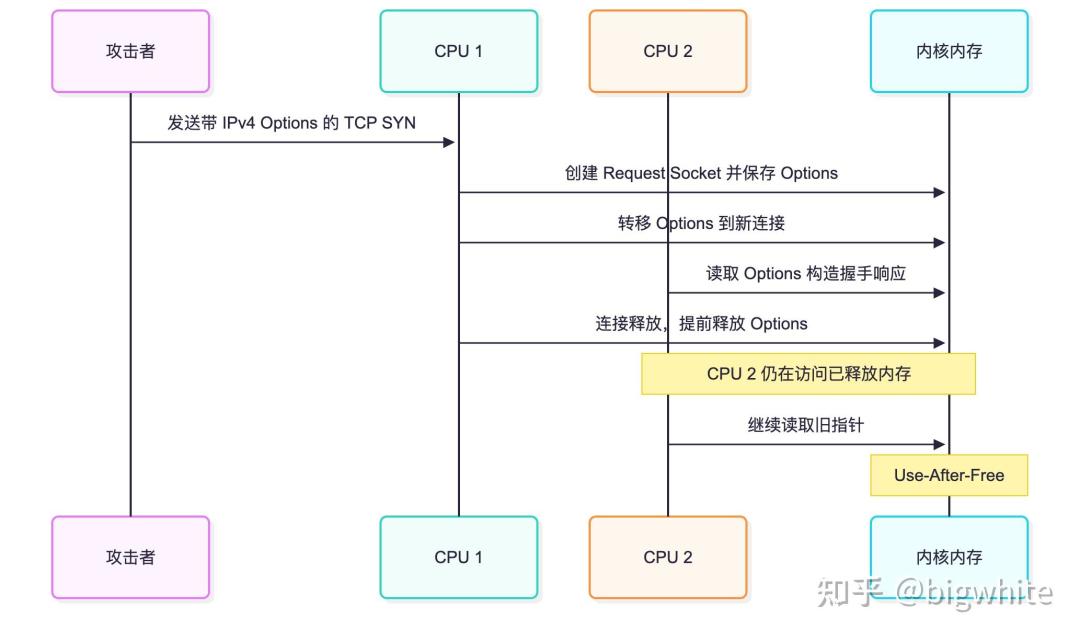
第一颗:CVE-2026-98432,握手时的"指针裸奔"。TCP建连时,内核把SYN包里带的IP选项直接递指针给新建套接字,不做拷贝,连接一断内存就free,而另一个CPU可能还拿着旧指针在构造握手回复。典型的释放后重用。这坑从4.4(2016年初)就在主线里躺着。Anthropic披露其Claude模型写出了可用的远程root利用链:先花48分钟竞态泄露内核指针、绕过KASLR,再花5分钟覆盖回调指针执行命令,全程53分钟,不用任何账号。知乎知乎知乎知乎
评分那边倒是先打起来了。内核CVE团队给9.8,理由是他们认为竞态的两边都由攻击者诱发,复杂度low;红帽只给5.9,认为竞态很难赢,最多崩机,偷不到数据;Oracle和SUSE给8.1,亚马逊7.0。红帽自己同一天在官网、公告和Bugzilla上还挂着三个数字。分差3.9,落到工单系统里就是"下周排期"和"周末加班"的区别。知乎
这颗雷的放大器来自场外。Go 1.24起,标准库在Linux上默认启用MPTCP监听,一大批Go服务在开发者不知情的情况下,正好凑齐了利用前置条件。自查一条命令:`ss -Mlnp`,输出为空、又没有Go 1.24+编译的服务,紧迫性先降一档。知乎
第二颗:CVE-2026-99288,外号NoisyTCP,11月10日才公开。它藏在TCP套接字查找的无锁热路径里:查哈希表时只核对地址端口,不检查这条记录是否还挂在表上。窗口一开,攻击者塞进来一个不在表上的SYN cookie请求对象,内核顺着引用去读一个根本不存在的监听者,空指针,整机崩。它拿不到root,但实测在QEMU/KVM云主机上,默认配置的Nginx、Apache、SSH,5秒到2分钟就能打崩一台,一台安静的8接收队列裸金属则扛了约14小时。越虚拟化,越危险。而且容器不隔离内核,宿主机崩了,上面所有容器一起陪葬。更新镜像没用,洞在内核。知乎
怎么办?三句话:升级内核并重启(修复已进6.12.117/6.18.63/7.3.4等分支,但发行版都爱后移植不换大版本号,别只看`uname -r`,去查你发行版的安全公告);来不及升就先收暴露面(98432可用nftables丢掉`ip hdrlength > 5`的入站包、临时关MPTCP,但官方明说这不是百分百防护);重启后再核对一次版本,别凭感觉"我升过了"。知乎知乎
回头看,两颗雷长得像不是巧合。都是TCP热路径为了抠性能,省掉的"一次拷贝"、放飞的"一把锁",和那条没人盯的内存所有权边界。单核时代写下的递指针习惯,在多核机器上安静地埋了十来年。代码审查看不出来,常规测试撞不上。写内核的人对这件事,应该既服气,也有点后怕。
当前文章无评论,是时候发表评论了