这周三天,小红书上连着冒出了三篇"校园网踢下线"的实测帖。10月27日,一位用 GL.iNet 芒果Pro(MG1300)的同学把锐捷认证、防检测插件的配置思路整篇发了出来;10月28日,有人发帖求助"宿舍无常驻电脑、Switch 连不上校园网谁来救救";10月29日,一篇写得最硬核的帖子(22赞、21收藏)直接摊牌:校园网网关不是数你连了几台设备,而是看流量特征——最后他用一台刷机路由器把 TTL、MAC、UA 全部"伪装成一台 iPhone",全宿舍设备随便连。小红书
如果你这个学期已经被"账号只能绑两台设备""手机一连平板就掉线"折磨过,而且刷到过 GL.iNet 是"专治这个的小路由器"的说法——这篇不劝你买,也不教你抄命令,只做一件事:把这轮帖子互相验证过的机制、路线和代价摆在一起,先看清你的学校属于哪一种,再决定手里的两百多块钱要不要动。
学校抓你,靠的不是设备数,是"特征"
过去半年社区里的通用认知是"账号限 2-3 台设备",解法也很朴素:帮同学手动下线、解绑。宁波一所高校(NBU)9月发的新版校园网攻略帖(63赞、47评论)还在手把手教"忘记下线设备怎么办"。另一所学校的吐槽帖(83赞、53评论)则抱怨网关每月只给 4 次切换设备的机会。这说明大部分学校的原始规则确实只是"数账号在线数"。小红书小红书
但 10月29日这轮新帖暴露了下一层:网关在数设备的同时,还在看流量像不像一台设备。被社区反复点名的三个特征是——
TTL 值:Windows 出网默认 128、安卓默认 64,过一层路由器各减 1,网关同时收到 127 和 63,就知道后面藏了一个网;
MAC 前缀:路由器 WAN 口的 OUI 前缀一眼是网络设备,不是手机;
UA 指纹:多种浏览器 UA 同时出现在同一个账号流量里。小红书
对应地,10月27日那位芒果Pro 用户的配置思路是把 WAN 口"固定 MAC(如出厂 MAC)“、开无感认证或脚本自动登录;10月29日的刷机帖走得更远:nftables 把出口包 TTL 统一改成 64、克隆手机 MAC、读锐捷 ePortal 登录页脚本反向出 POST 参数,再做"每10秒检测掉线、每分钟 keepalive”。两篇帖子互相没引用,改的却是同一组东西——这不是巧合,是这轮"防踢"路线已经收敛成固定动作了。
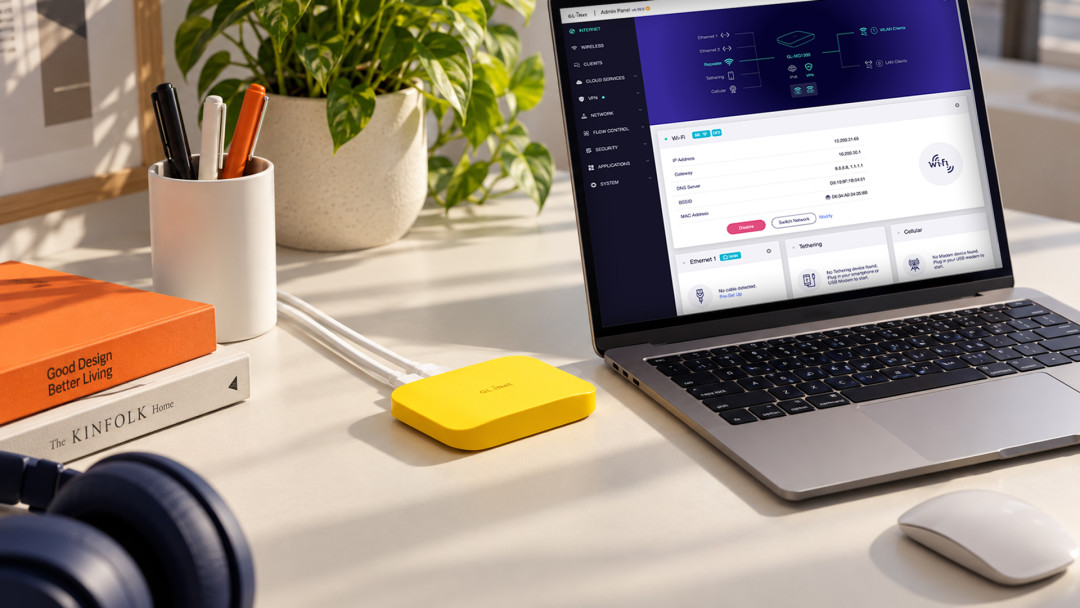
值得注意的是评论区的两条泼冷水实测:“确实要改 mac,不改 mac 虽然有网,但访问不了内网”(10月29日帖下高赞补充)——也就是说,把路由器伪装成"一台手机"之后,教务系统、打印机、校内资源这些走内网的东西可能反而够不着。"(mentohust 自动认证插件)不仅要认证,还要看学校有没有特征检测"这句来自芒果Pro帖评论区的提醒同样成立。证据目前只覆盖这几篇帖子里提到的学校,谁也不能替你的学校打包票。小红书小红书
三条路线:现成设备、DIY 刷机、灰产代装
把这两周的社区方案归拢,其实是三条:
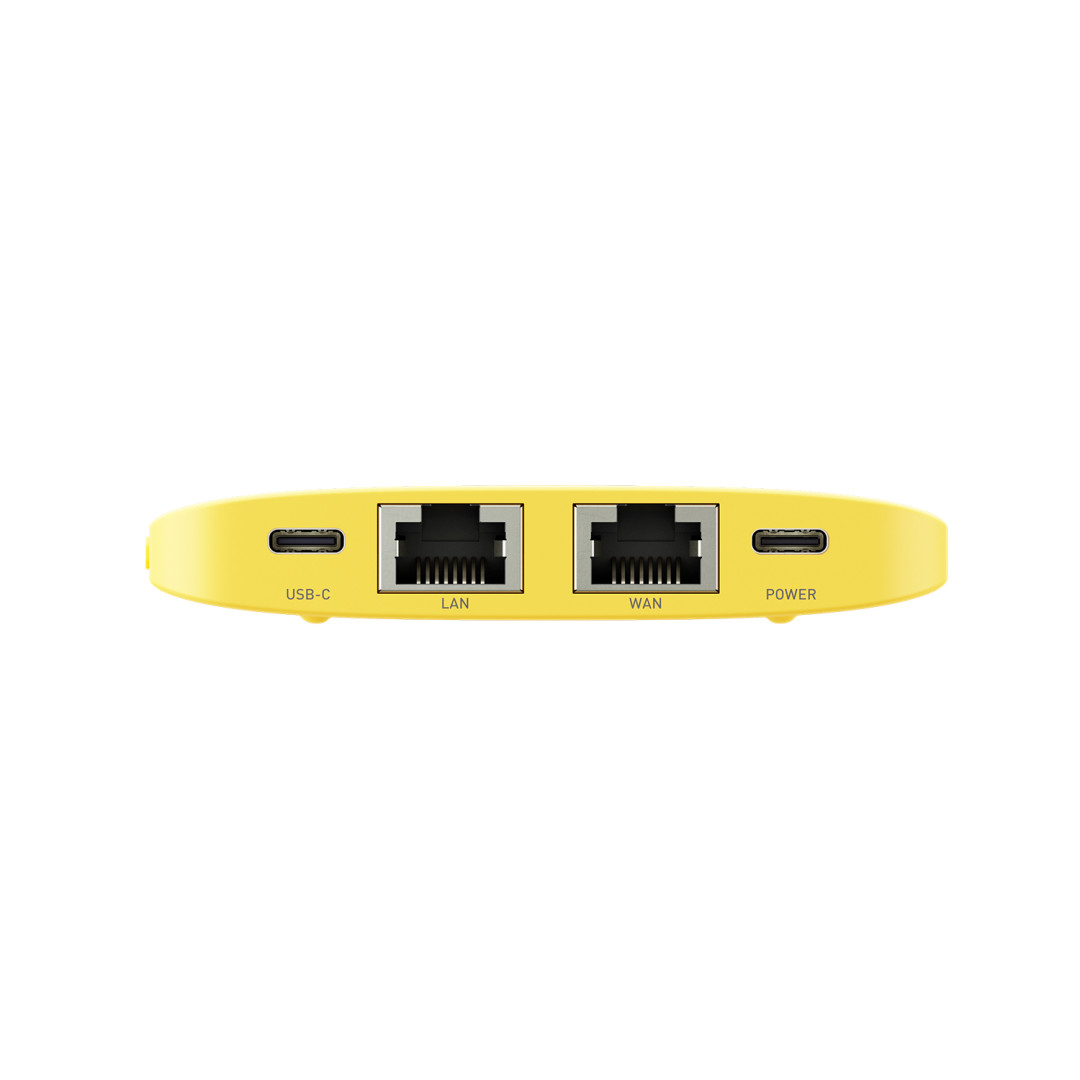
路线 A:买现成的,赌它的原生 OpenWrt。 这条路线正是 GL.iNet 芒果Pro 这类卡片路由器的销售故事:89×63×15mm、约 100g,首发到手价 239 元,预装完整 OpenWrt 而不是"套壳",中继校园网、装自动认证类插件、跑脚本都在原厂能力范围内。10月27日帖主给的使用顺序是:初始化→中继校园网→固定 MAC→网页登录认证→绑定 MAC 或开无感认证,他还提到剩余内存"还能再装个轻量代理"。但 99g 机身里是 MT7621 级别的老芯片,评论区已经有人拿它的加解密吞吐开刀(“刷 OpenWrt 有什么用,AES 才 20M”)——这话是吐槽不是实测结论,但它指向一个真问题:你只是想突破设备数,还是要顺便在路由器上跑加密代理,是两种完全不同的负载,后者别指望这张价签。微博小红书
路线 B:买便宜机器自己刷。 10月29日的硬核帖用的是一台 200 元出头的 Cudy 路由刷 ImmortalWrt,走"官网中间固件、不用拆机、刷坏了能恢复"的稳妥路径,然后手搓 nftables 规则、MAC 克隆和自动登录脚本。上限更高,但每一环都要你自己会:读前端 JS、写保活脚本、处理掉线重登。折腾不动代码的人,这条路对你只是看起来免费。
路线 C:灰产的"锐捷路由器"。 这其实不是新事物——上个学期就有专门按学校接单的服务号,暨南大学相关的账号连发"1 人买校园网、全寝可用"“支持邮寄改机”“上门安装”,评论区跟进的"什么学校能用"排成长队。它存在,恰恰说明需求有多大;但它意味着把账号交给代装、校内实名链路多一个外人,出事时说不清。这条路线在这里只作为需求证据列出,不作为推荐项。小红书
三笔代价,先算完再掏钱
处分代价:校园网是实名账号制,"一人账号全寝用"在多数校规里属于共享转售灰色地带。站内此前已经有人拿"1 条处分条款"劝过冲动下单——这条风险不会因为设备变小、名字变好听而消失,灰产帖下面学校贴吧式的点名(“暨大石牌校区”)恰恰是最容易被顺藤摸瓜的证据。
功能代价:上面说的"改 MAC 后访问不了内网"就是这笔账——防踢策略越激进,越像一台手机,就越进不了只认合法网络设备的内网。打印、选课、校园卡充值前,先想清楚你哪天会需要它。
算力代价:卡片级设备的内存和闪存本来就是被算过的账。MT7621 级芯片跑认证插件余量充足,跑加密吞吐就见底;这不是 GL.iNet 一家的坑,是所有 200-240 元档"防踢神器"的物理上限。
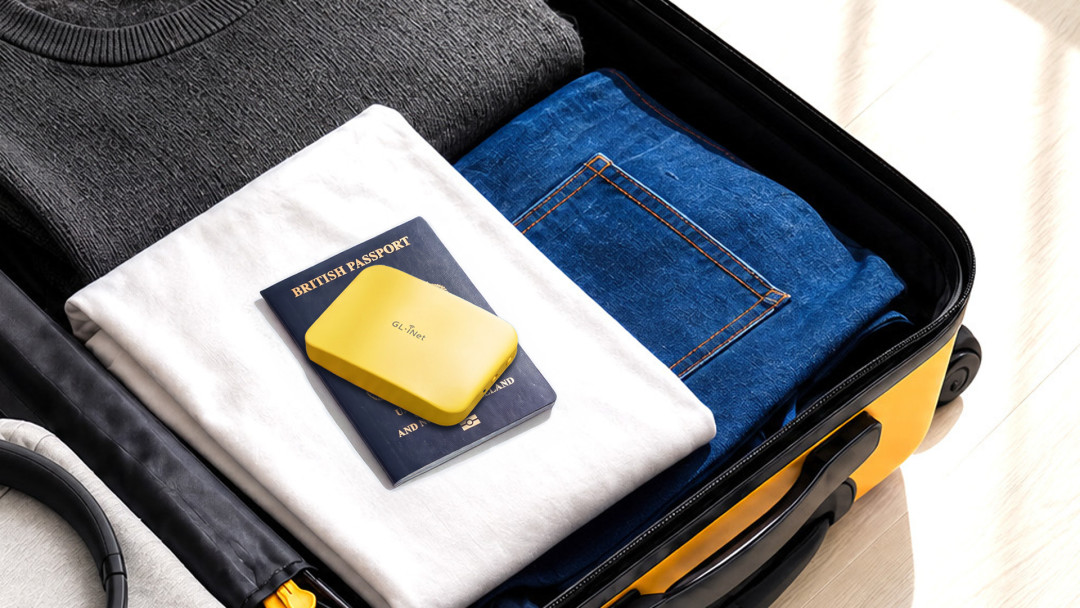
对号入座:只被限设备数折磨、学校只做计数——路线 A 的中继+无感认证这套动作已经够,不必自己刷机;学校上了特征检测、你会 SSH——路线 B 的三件套(统一 TTL、克隆 MAC、保活脚本)是目前唯一有完整实测记录的组合;你不会命令行又想要全网自由——路线 C 看着省心,代价最大,慎入;你其实还没被踢,只是嫌平板连不上——先去做最便宜的事:在认证页面手动下线一台旧设备,很多学校这一步就够了。
接下来盯什么
这轮帖子只到"实测帖 + 中等热度"级别,还没到全网爆款,说明各学校的检测升级进度很不一致——真正的观察信号有三个:你学校的认证页是否开始要求"设备绑定/人脸"(管理收紧的标志)、GL.iNet 这类原生 OpenWrt 设备后续固件对认证插件的支持是否被官方收编或限制(双11 临近,插件生态和价格锚都可能动,首发价 239 元目前仍是它的历史低位)、以及刷机帖里的"掉线自动重登"方案有没有出现批量失效的报告。三选一出现,再决定加不加设备不迟。校园网攻防的本质是:学校网关的迭代速度,从来比你手里那 239 块的硬件预算跑得快。










校验提示文案
校验提示文案