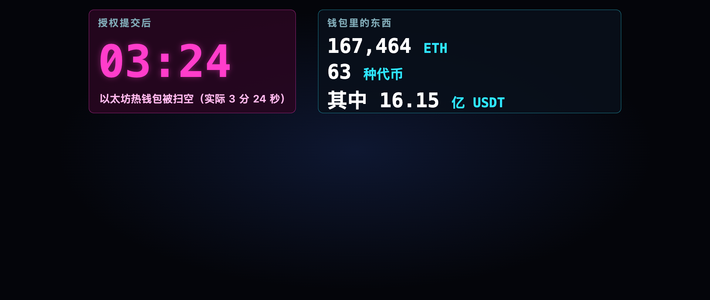
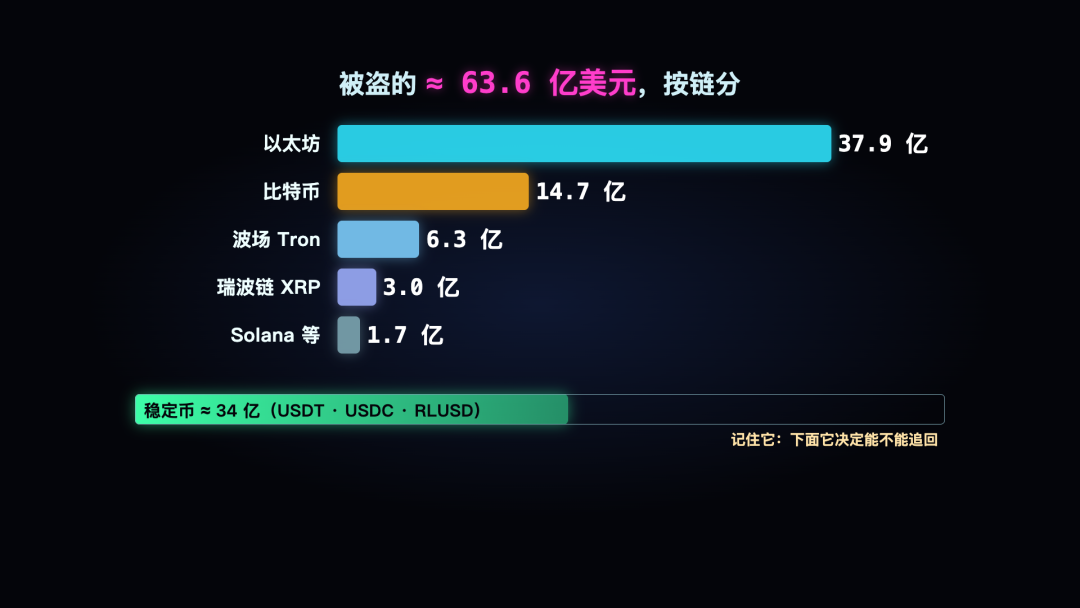
凌晨4点05分,全球最大加密货币交易所币安的热钱包开始"漏水",约20分钟后,约63亿美元代币资产被搬走——加密史上最大的一笔盗窃案,起点可能只是一名工程师的笔记本电脑。微博微博
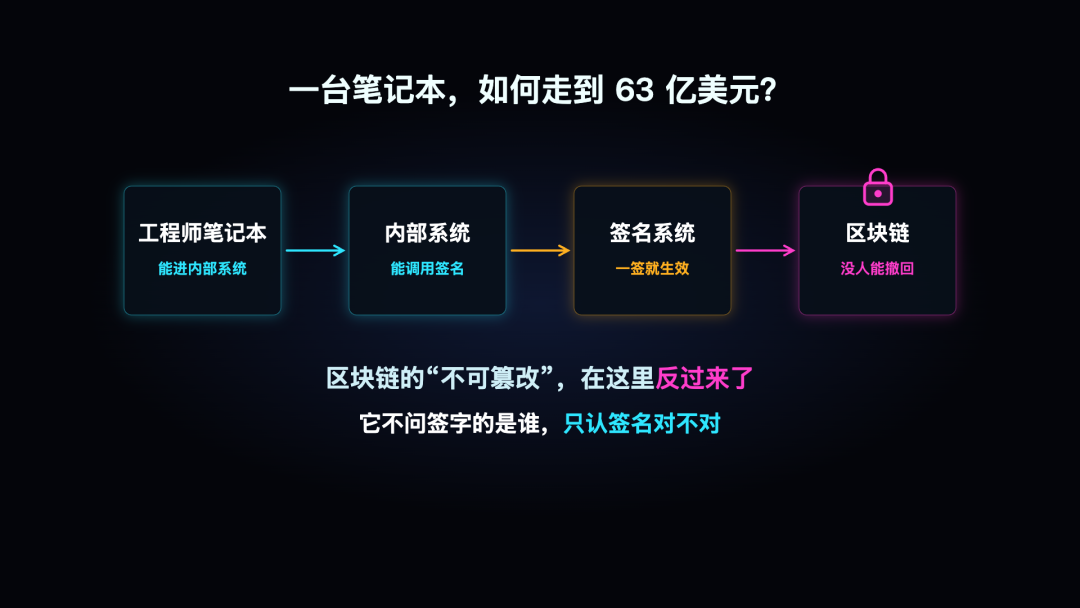
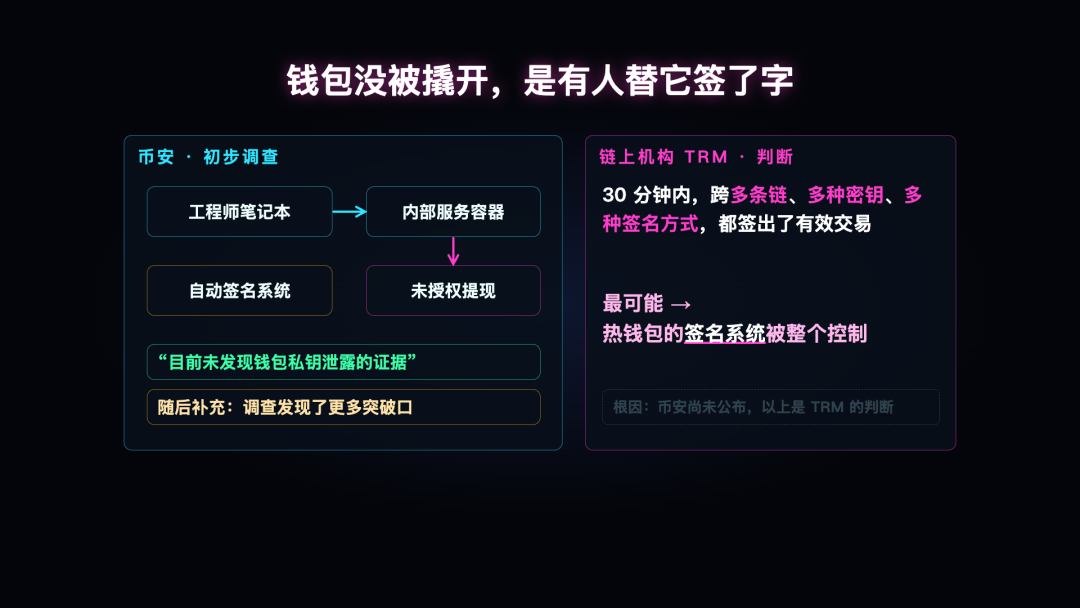
先把时间线拉直:10月30日币安热钱包遭攻击,10月31日安全公告确认损失约63亿美元,比2025年Bybit那笔15亿美元的旧纪录高出四倍还多。链上分析公司TRM还原的手法是:攻击者拿下币安用于授权交易的签名基础设施,直接下达转账指令,大部分资产在约20分钟内被转出。知乎微博微博
最反直觉的一点:没有任何证据显示私钥泄露。钱不是"偷钥匙"偷走的。多方披露显示,攻击者滥用了 EIP-7702 授权机制——这个让普通账户临时"委托"其他地址代行操作的新功能,本是拿来优化交互体验的,结果成了合法的签字通道:每一笔提现看起来都"授权无误",风控自然一路放行。币安联席CEO Richard Teng 也承认这不只是"一个工程师的权限"——后续调查又发现了更多入侵点位。翻译一下:边界防住了,端点丢了,签名系统就等于把公章交给了贼。知乎
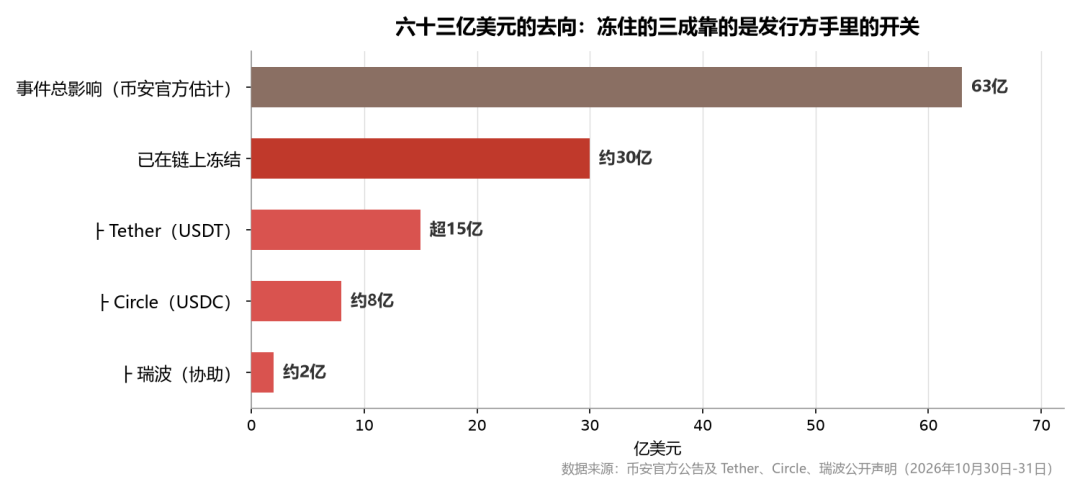
后续处理倒是罕见地没掉链子:币安联合各方在链上冻结了约30亿美元,准备了超过63.4亿美元公司资金、连同SAFU用户安全资产基金全额兜底(约80%被盗资产已补足)。充值正常,提现暂停、按代币分阶段恢复;何一表态将与全球执法团队深度合作追钱。微博微博微博
至于"黑客是谁"——目前没有官方结论。多家链上分析机构把矛头指向朝鲜背景组织,特朗普也称美国政府"正在调查是否朝鲜所为"。但币安公告并未指认攻击者,社区里"甩锅朝鲜"的质疑同样不小。证据覆盖到哪,结论就只能说到哪。微博微博微博
热闹也没缺席:事件确认后马斯克在X上发布一串表情被解读为嘲讽币安,赵长鹏公开要求他停止"恶搞"。他顺手亮出币安持有的超10亿美元SpaceX股份,何一随即表态:不用卖股票,一年营收就够赔。微博知乎
这案子对普通用户,值三句话:
交易所里只放要花的钱——热钱包防得住外面的黑客,不代表防得住里面一台没打补丁的笔记本。
常用链上资产的,定期检查和撤销合约授权:EIP-7702这类新机制,功能越强,被滥用的面就越大。
对个人和公司都一样:端点即边界。员工那台电脑,就是你现在整个安全体系最粗的那根柱子。
63亿美元买来的教训其实不新:攻击者从来不挑最硬的门,他挑最松的那只鼠标。