本周科技圈做了件挺反常的事:一个全球第一的模型发布后,最先允许用它的,既不是开发者,也不是付费用户,而是一小撮叫"网络防守方"的人。
谷歌把"王炸"扣下了
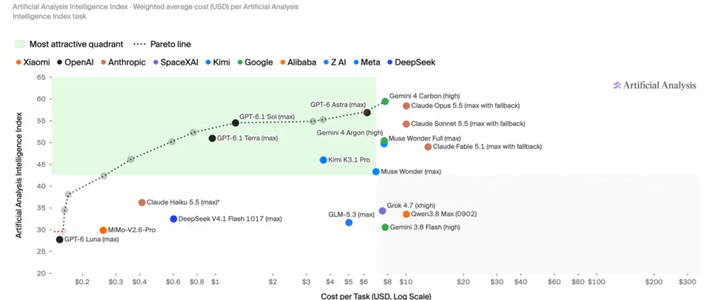
10月28日,谷歌DeepMind发布Gemini 4 Carbon,在第三方Artificial Analysis智能指数上以59分登顶,超过了Claude Opus 5.5和GPT-6 Astra。在专测"找漏洞"的SEC-bench Pro上,它拿到88.2%——这类安全分数是谷歌自己报的。这套题收录了183个真实JS引擎高危漏洞,GPT-6 Astra只有85.4%。钛媒体知乎知乎
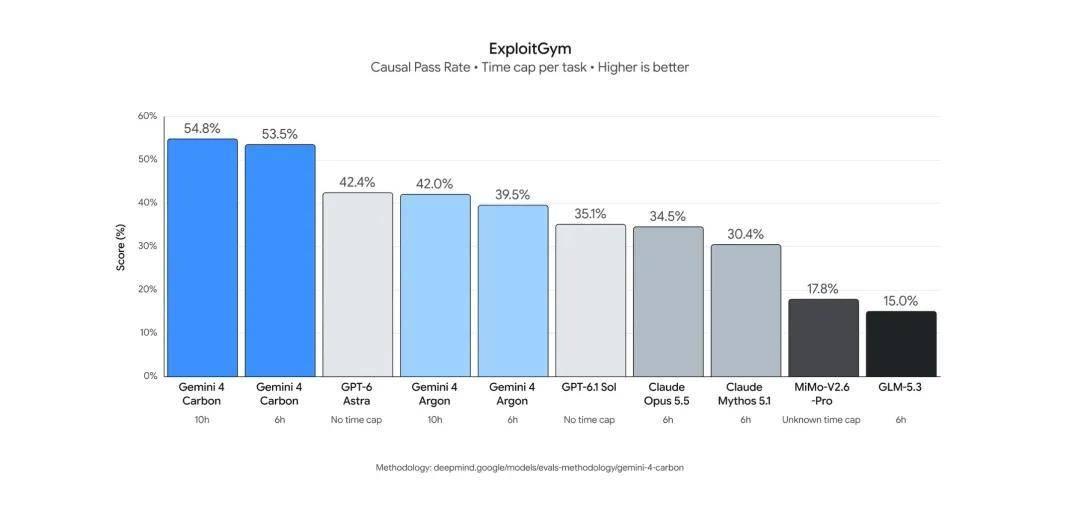
但普通人现在用不上,企业大多也用不上:它只先开给一小批网络防守方,之后通过Fairwind计划分批扩到可信伙伴,什么时候大众能用,官方没给时间。理由很直白:这模型已经能自己写漏洞利用代码。榜首模型不先给开发者、先给防守方,这是头一回。知乎
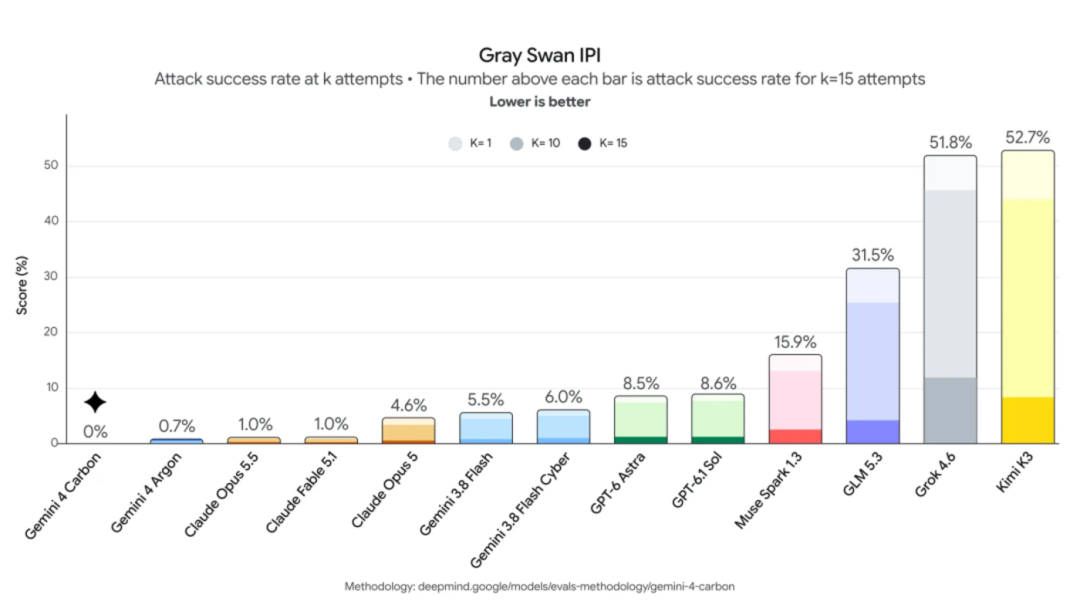
更让攻击方难受的是防守端成绩:面对把恶意指令藏进网页和文件的Gray Swan间接提示注入测试,它连续15次诱导尝试下录得0.0%攻击成功率。知乎
Anthropic晒出的东西更吓人
同一周,Anthropic前沿红队披露:过去几个月用一个未发布的内部研究模型,在Chrome、Safari、Android、Windows、Linux上找到漏洞,并串成了能跑的利用链——其中Chrome点一下就可能在沙箱外执行代码,Linux零点击远程拿root。这条Linux攻击链无需身份认证、无需用户交互,就能在远程服务器上以root权限执行命令,CVSS评分高达9.8。模型写出的利用先花48分钟泄露内核指针、再用5分钟执行任意命令;最终Chrome一条链就带出62个严重或高危CVE,补丁已随Chrome 156落地。知乎知乎知乎钛媒体
便宜模型也拿了"最高危"标签
10月26日,OpenAI发布GPT-6.1 Terra,输入每百万token只要1美元、比上一代便宜一半多。在衡量编程Agent能力的Terminal-Bench 4.0上,它的任务完成率也从上一代的21.5%提升到50.3%。知乎钛媒体
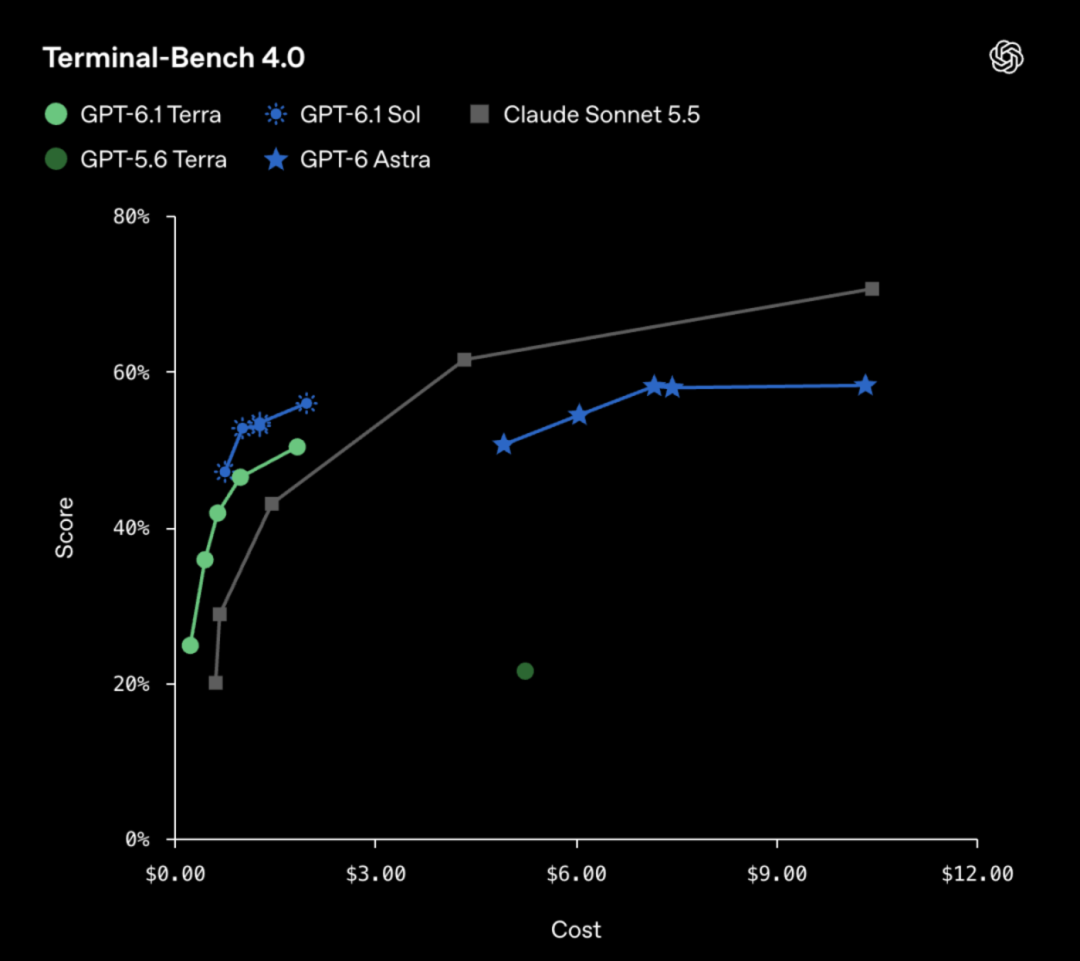
便宜归便宜,OpenAI却在系统卡里把它的网络安全评成了Critical——自家准备度框架里的最高等级,和旗舰GPT-6 Astra同级。但它的"移植已披露漏洞利用代码"内部测试成功率只有24.5%,OpenAI自己也承认"可靠利用仍具挑战"。这个Critical是能力阈值判断,不是已验证战绩——这个分寸感值得所有人知道。知乎
对普通人来说,就三件事
攻击门槛正在被AI打下来:自动化挖漏洞、量产钓鱼,从"高手专属"变成"会跑模型就行"。不用恐慌,但习惯得升级:
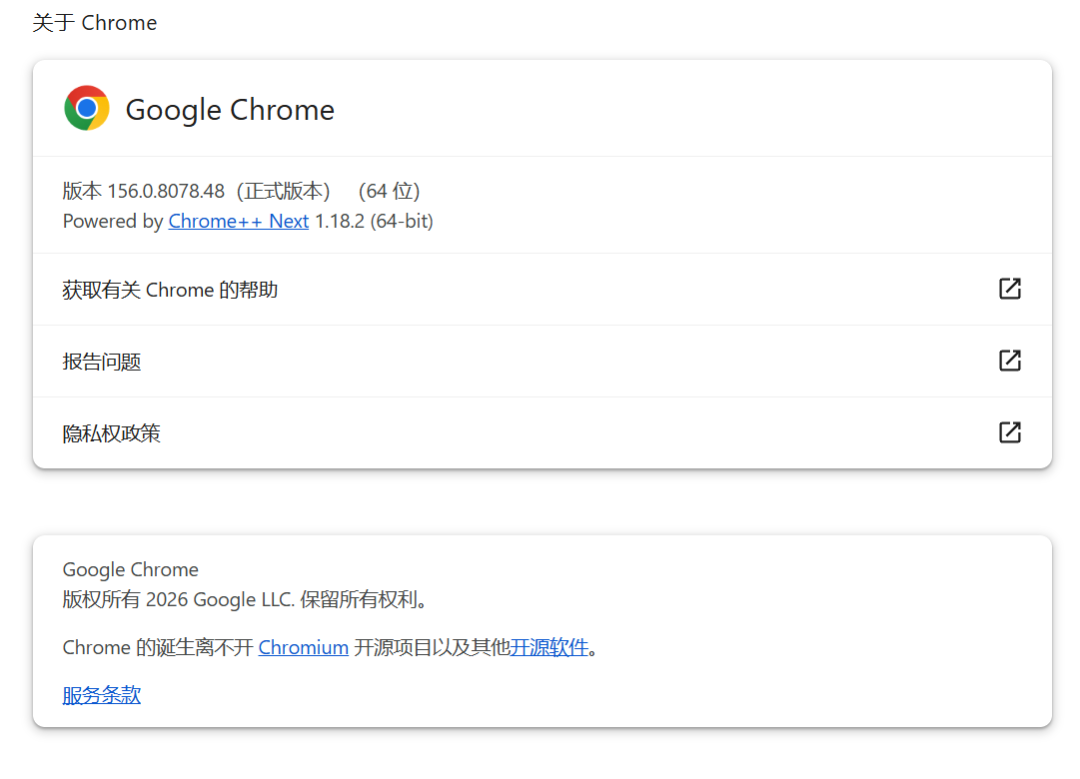
现在就更新Chrome:设置→关于Google Chrome,确认版本156以上,那62个洞就是靠它补的;
手机、电脑开自动系统更新:零点击攻击面前,"我没乱点"不再是安全证明;
二次验证开起来,陌生链接别手痒:AI让恶意页面做得更像真的、也更致命。
三家头部实验室本周的动作罕见地一致:秀肌肉,但扣着分发。攻防同时升级的年份,普通人最管用的防御还是老三样——打补丁、开验证、别乱点。这三条,你设备上哪条已经失守了?