







97
49
5块钱就能看别人家主卧?抓包监控才知早被直播了
2026-11-05 10:31:27
0点赞
1收藏
0评论
创作立场声明:测试在自费设备与离线沙箱完成,无任何品牌商业合作或利益相关。严禁非法侵入网络(《刑法》第285条);全篇干货附带多维实测对比表与各系统保姆级自查步骤,建议各位值友先点击【★收藏】防走失,换机或配置时随时照抄作业!
黑产群常有暗语:“5块钱看主卧”、“精品家庭24小时直播”。不少人觉得:“我家大牌设了长密码怎么可能被看?”
真相是:黑客连密码都懒得猜——是你家路由器,把画面当免费电影向公网放映了!
一、 密码防君子,架不住路由器是个“漏风热心肠”
密码设再长,就好比卧室防盗门装了指纹锁,转头一看面朝大街的落地窗没拉窗帘!
监控网络在底层有两条路:
防盗门(云端通道):手机 App 走云端,受 HTTPS 与鉴权保护;
落地窗(RTSP 视频流):基于 RFC 2326 协议把画面打成原始裸流,供局域网调用。
黑产专爬落地窗。而亲手推开窗的内鬼,正是路由器默认开启的——UPnP(通用即插即用)。
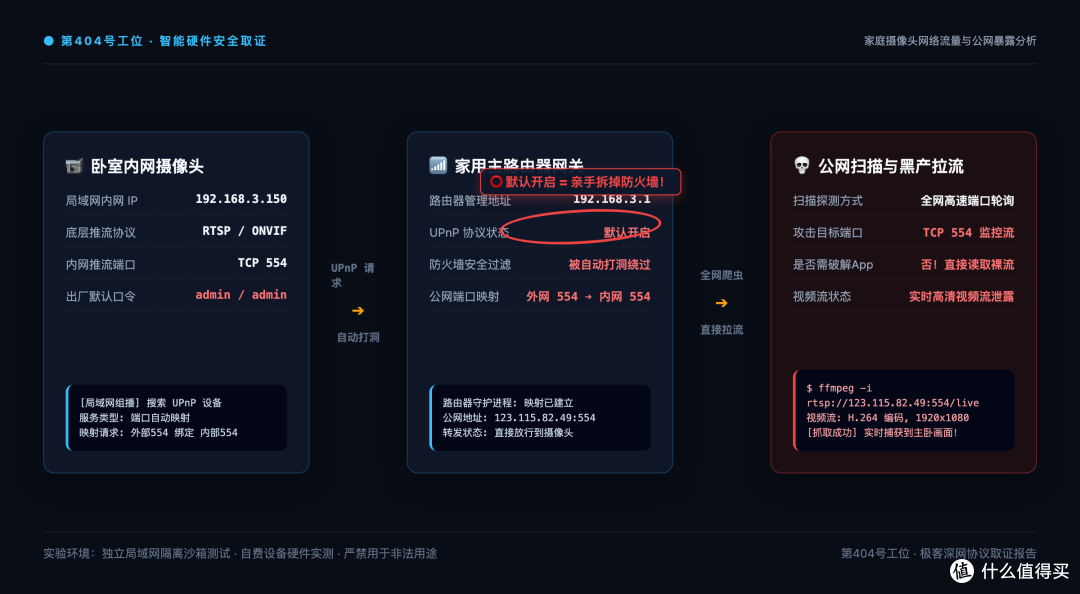 家用监控网络拓扑与UPnP公网暴露原理
▲ 家用摄像头通过 UPnP 自动打洞直接向公网暴露 RTSP 端口的真实攻击拓扑
为什么厂商总想替你把窗户推开?
背后是厂商不说的带宽原罪:2K监控需2~4Mbps上行,百万设备走云端每月烧数百万CDN。厂商便设计了“P2P穿透+UPnP打洞兜底”。
摄像头开机向局域网组播(239.255.255.250:1900)发 SSDP 找网关,发 SOAP 请求让路由器在防火墙凿洞:外网直接映射内网 554(RTSP)!
黑产用 Masscan 全网轮询 554 端口,撞到 RTSP/1.0 200 OK 发未鉴权握手直接截流:
DESCRIBE rtsp://123.115.82.49:554/live/ch0 RTSP/1.0
CSeq: 1
Accept: application/sdp
摄像头交出 SDP 描述并推送裸流,黑产脚本自动截图打标挂入推流群。
二、 14行 Python 脚本:3秒测出家里路由器“漏不漏风”
怎么确认路由器有没有当“热心大爷”?跑 14 行 Python 向局域网喊一嗓子就现形:
import socket

# 向局域网广播 SSDP 报文探测路由器 UPnP 打洞服务
msg = b'M-SEARCH * HTTP/1.1rnHOST: 239.255.255.250:1900rnMAN: "ssdp:discover"rnMX: 2rnST: ssdp:allrnrn'
sock = socket.socket(socket.AF_INET, socket.SOCK_DGRAM, socket.IPPROTO_UDP)
sock.settimeout(2.5)
sock.send→(msg, ('239.255.255.250', 1900))

print("[*] 正在自查家庭局域网 UPnP 状态...")
found = False
try:
    while True:
        data, addr = sock.recvfrom(2048)
        if b"InternetGatewayDevice" in data or b"WANIPConnection" in data:
            print(f"[!] 警告: 发现网关响应 UPnP 打洞 -> {addr[0]}")
            found = True
except socket.timeout:
    pass
sock.close()
if not found:
    print("[+] 安全: 未检测到活跃的 UPnP 网关响应!")
实测反馈:如果终端弹出 [!] 警告,说明你家路由器正敞开大门随时准备帮设备打洞,风险极高!
三、 消委会实测大表:大牌摄像头真就安全吗?
买大牌就能高枕无忧吗?看专业机构真机实测。
香港消委会依据欧洲标准(ETSI EN 303 645)测试 10 款摄像头:仅 1 款及格,9成留有漏洞!
【小米 (Mi 2K云台)】✅ 强加密 [★★★☆ (平价突出)]
• 必查路径 / 命令:✅ 优良
• 核心处置动作:本地 SD 卡储存需加固
【TP-Link (Tapo C210)】❌ 未加密 [★★☆ (明文裸奔)]
• 必查路径 / 命令:⚠️ 中等
• 核心处置动作:RTSP/RTP 流完全明文传输
【萤石 (EZVIZ C6 2K+)】⚠️ 未全加密 [★★☆ (防护薄弱)]
• 必查路径 / 命令:❌ 无法防御
• 核心处置动作:试错密码无速率限制与熔断
【reolink (Argus 3 Pro)】⚠️ 会话缺陷 [★★ (伦理级缺陷)]
• 必查路径 / 命令:⚠️ 登出存Bug
• 核心处置动作:登出后仍能看前任账号画面
【eufy (Outdoor Cam)】✅ 通道加密 [★★☆ (撞库短板)]
• 必查路径 / 命令:❌ 较薄弱
• 核心处置动作:缺乏输错密码锁定告警
【Arlo (Pro 4)】✅ 高强加密 [★★★★ (唯一合规)]
• 必查路径 / 命令:✅ 严苛防御
• 核心处置动作:售价近两千,无网络硬伤
注:数据源自香港消委会第557期测试报告。
三大核心漏洞协议成因:
Reolink 幽灵漏洞(CWE-613 会话失效):App 退出仅清前端界面,服务端未注销推流 Token,旧凭据依然能拉流;
TP-Link 明文传输:未启用 SRTP 加密,同 Wi-Fi 下用 Wireshark 过滤
rtp即可还原视频;萤石防撞库缺失:缺乏 Rate Limiting 限制,黑客高频字典撞库畅通无阻。
四、 保姆级 4 步:今晚回家彻底封死后门
想要睡个安稳觉,照着下面 4 步花 3 分钟搞定:
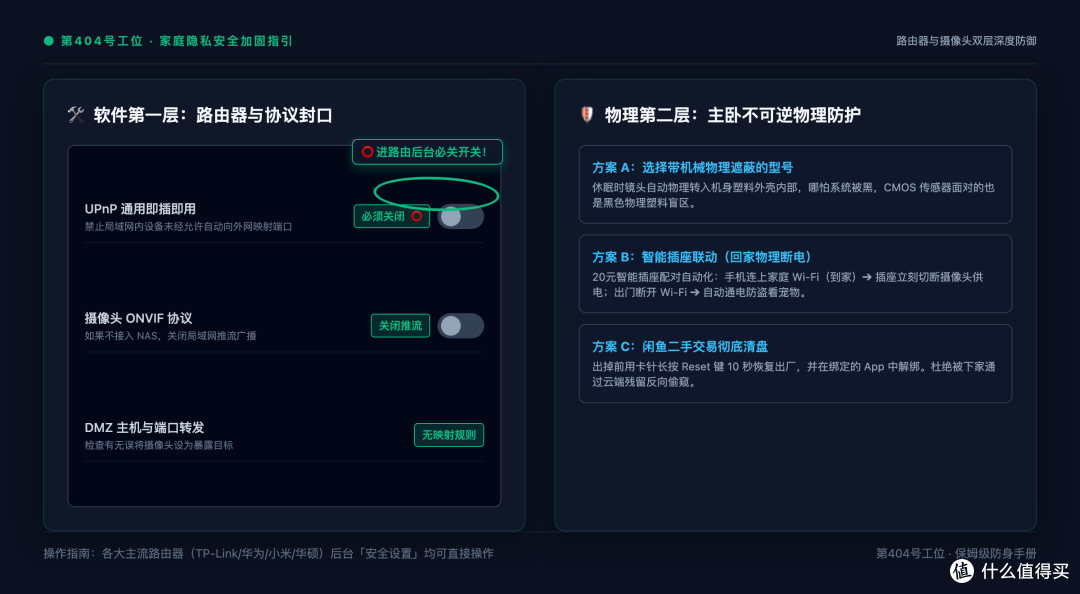 路由器关闭UPnP与监控物理防窥实操路径
▲ 路由器一键关闭 UPnP 与摄像头隐私遮蔽保姆级排查指引
第一步:登录路由器掐死 UPnP(核心!)
进后台(如
192.168.1.1)在安全设置坚决“关闭 UPnP”。
第二步:关闭摄像头 App 局域网推流(ONVIF / RTSP)
进设置关掉 ONVIF 与 局域网推流,封死内网明文抓包截流。
第三步:极客进阶:划分独立 IoT 访客网段隔离
开“访客网络”将摄像头单独接入并开启 AP 隔离,防止横向渗透电脑与 NAS。
第四步:卧室监控优先物理防窥或智能插座断电
选镜头能物理缩进外壳的;或配 20 块智能插座进门断电,连光子都榨不出来。
科技是用来保平安的,别让它变成床头偷窥的眼睛。今晚回家第一件事:关掉路由器里的 UPnP!
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~