

先说清楚:这还不是官方公告,但你的"回家路线"确实该改了。
一觉醒来,用了七年的公网IP没了
@大青海网 转发过一条电信老用户发帖,挺有代表性的。14年老网龄的千兆宽带,毫无征兆断网,打开APP才发现速率被悄悄调成了300M;整整断了四天,恢复那天,师傅确实把网修好了,但用了7年的动态公网IPv4被收回,宽带直接变成运营商大内网。他装在家里的安防监控、远程运维全趴窝。底下评论区的攻略很整齐:工信部、12345、通信管理局,一条条去举报。微博
到了11月,知乎热帖"如何看待电信掐断所有家用宽带公网IP"刷屏,紧接着又有一条讨论"家庭宽带用户诉请运营商提供公网IP被法院驳回"。这两件事截至发稿都没查到正式信源,但各地用户的一手亲历帖攒得不少,方向是一致的。IPv4本来就是稀缺货,运营商拿CGNAT大内网收口是全球性动作,不是一时兴起——连AWS都从2024年起对公网IPv4单独计费,一个IP一个月三美元多,地址已经从免费资源变成要记账的资产。"找装维师傅开口就能申请到公网IP"的日子,对很多人来说正在过去。知乎知乎知乎
别慌,四条"回家的路",一条比一条稳
对HomeLab来说,真正的问题从来不是还有没有公网IP,而是你的远程访问是不是只吊着这一根绳。四条路,按推荐顺序:
1. IPv6直连——先确认这条。现在光猫普遍都能拿到IPv6地址,NAS开启IPv6、再挂个DDNS把域名解析到IPv6,手机用蜂窝网络回家,免费、快、不设限。坑其实在对端——办公室、酒店的Wi-Fi不少还不支持IPv6,所以它可以当主力,但你得留后手。知乎
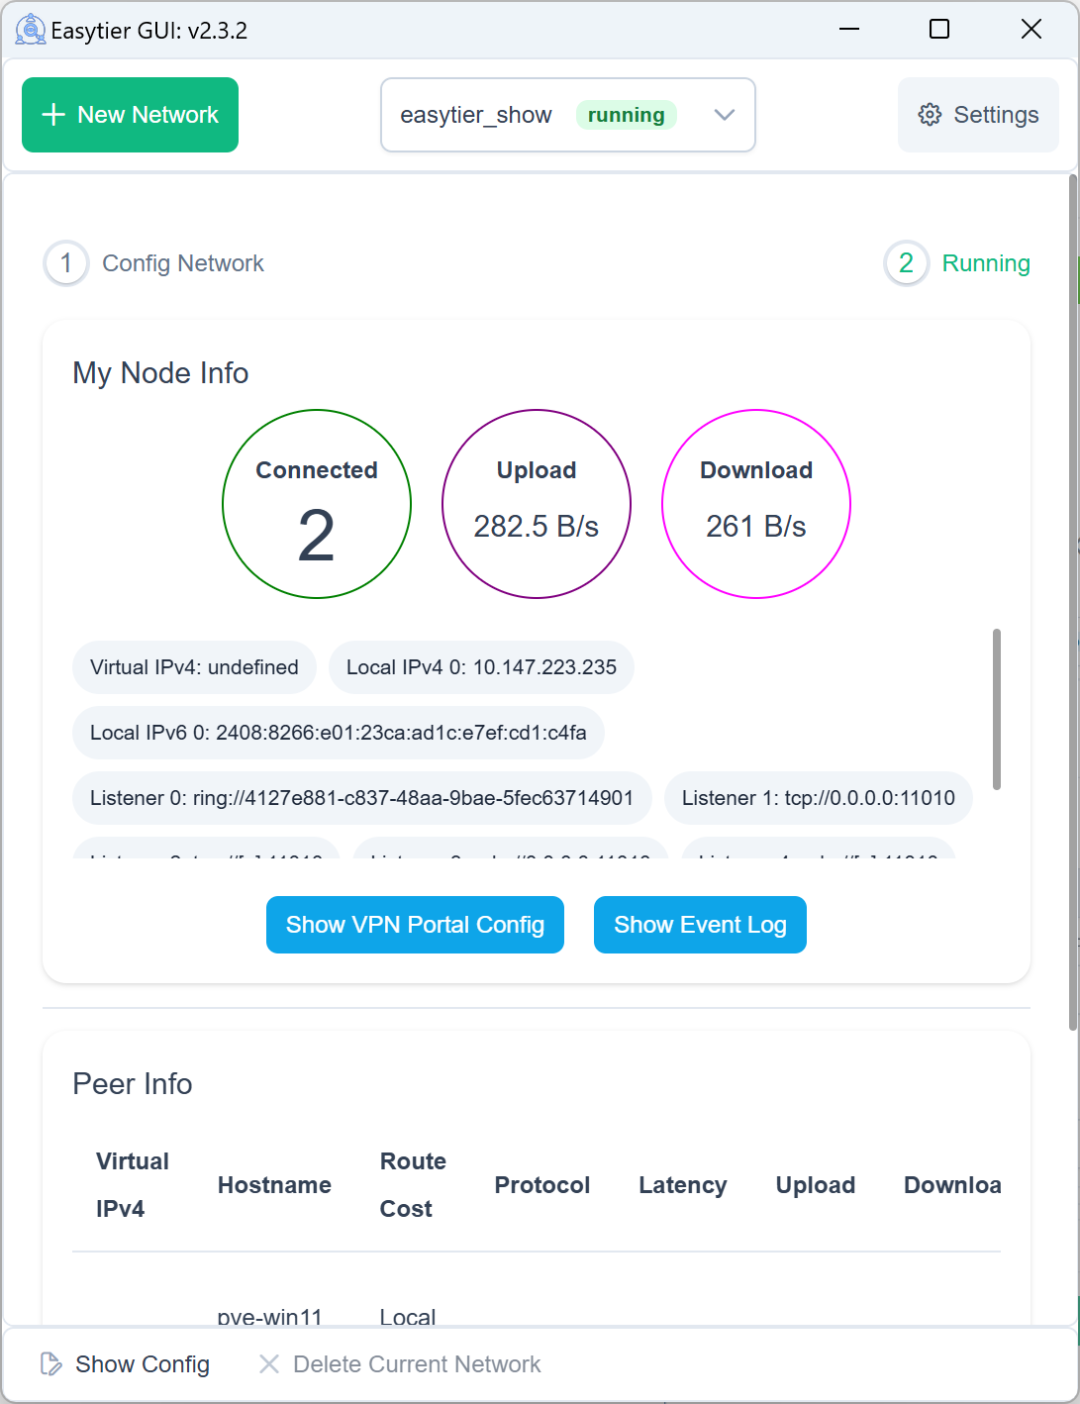
2. 异地组网——公网IP没了之后的主力。Tailscale、ZeroTier这类,不用公网IP、不用动路由器配置,两端装好客户端就组网,能穿透NAT就直连。要心里有数:运营商大内网的行为接近对称型NAT,打洞经常失败,成熟的工具会自动退到中继转发,代价是延迟高、带宽小——"永远直连"的宣传词,别全信。组网客户端跑起来后,先看一眼对端列表和链路状态,直连还是中继,界面里都有。哔哩哔哩GitHub
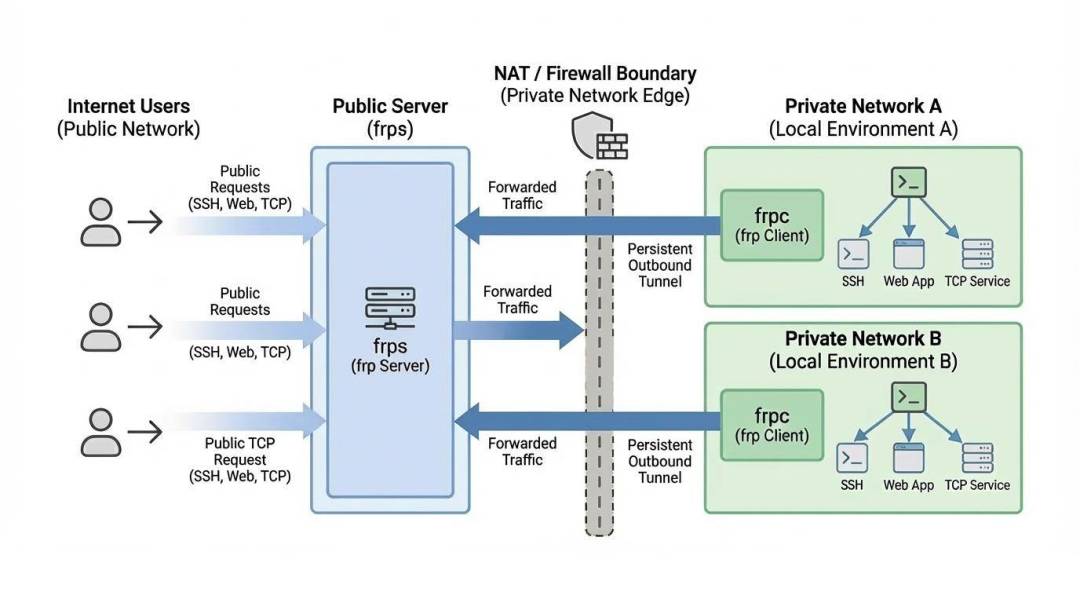
3. frp / Cloudflare Tunnel——把服务发布到公网。给访客看相册、给朋友开个入口的场景用这条。frp要自己掏钱租一台带公网IP的VPS当桥梁;Cloudflare Tunnel不要公网服务器,还免费带Access认证。铁律:管理端口裸奔到公网,等于替全网扫描器和勒索病毒留门——群晖那个免密高危漏洞前阵子刚写过,威联通、群晖用户被勒索"团灭"的故事,圈子里传了不是一年两年。GitHub
4. 厂商自带中转——救急专用。群晖QuickConnect、极空间这类内置远程服务,零配置,但带宽被限得死死的。出门在外取个文件、瞄一眼状态够用,别当主路。
怎么选,就问自己三个问题
家里光猫能不能开IPv6?能不能接受管理入口暴露到公网(不能就走组网,或Tunnel加认证)?要多大流量(偶尔取文件,免费版全够用;PT大件搬运党,请回到第3条掂量VPS预算)。
社区有句老调侃:"女人会离开你,但公网IP不会。"现在这话该倒过来讲了。HomeLab真正的资产从来不是那个IP地址,而是运营商怎么折腾都回得了家的方案。

当前文章无评论,是时候发表评论了