

11月上旬,CCF TF《对话技术前线》第4期「智能体硬件创新与安全」给出了一个判断:智能体安全最危险的,从来不是说错话,而是会做错事——用一句自然语言、不联网,就能攻破机器人、机器狗和无人机。小红书小红书
台上阵容也不是野路子:CCF TF主席、英特尔中国研究院院长宋继强带队这期对话。同台的是赛博英奇创始人谭晓生、英特尔中国研究院首席工程师吴向斌,聊的就是一件事:当AI拥有了手脚,谁来保证安全。小红书
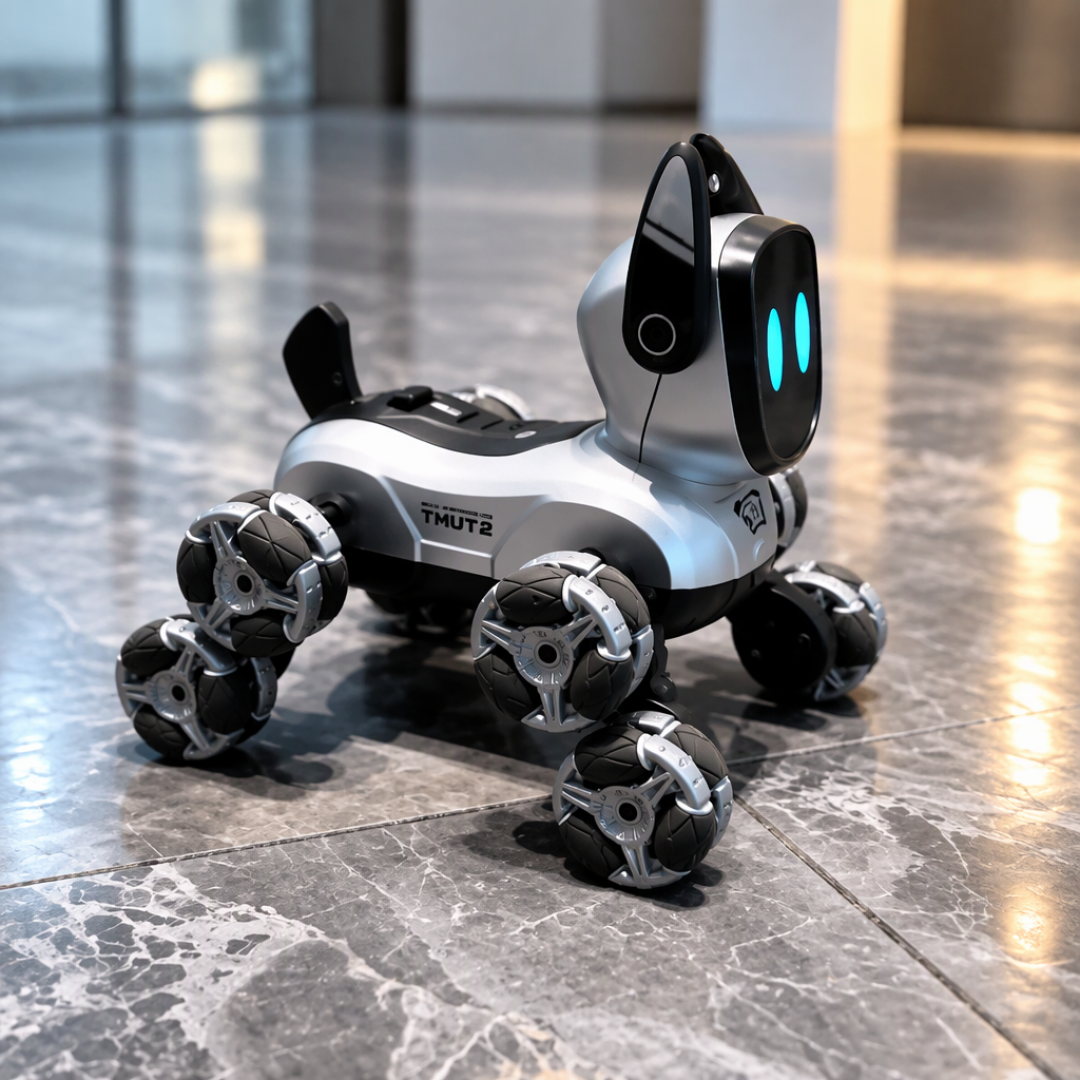
你的AI正在长出手脚,攻击面跟着一起膨胀。
智能体拿到身份和权限,开始替你碰手机、开车、管家里。CCF TF的判断很直白:从软件、协议到硬件底层全是攻击面,越智能,越容易被攻击,后果也越重。产业界也确实跟进了:英伟达免费推出开放智能体安全平台,把安全控制下沉到软件运行时和硬件层,合作机构已超100家。「硬件是不是最后一道防线」这种问题,被正式摆上了台面。小红书小红书小红书
如果说硬件安全是伪命题,案例会先打脸。
案例一:安全研究员Kate发现,英伟达旗舰计算核心GA100芯片内部存在一个电压故障注入漏洞(Voltage Fault Injection),并亲手把一张当年矿潮遗留下来的阉割版CMP 170HX 8GB矿卡,原地解锁成了满血的A100-80GB。她顺着芯片上电自检时读取板载熔丝的那道时间窗口,用精密控制的电压毛刺干扰熔丝传感放大器,让芯片把烧断的限制熔丝全部误读成未熔断,连被砍掉的PCIe Gen4、NVLink都活了,实测算力比官方正版A100还快1.2倍,这套复盘在Hacker News拿下353分。小红书
案例二:港科大(广州)与港理工联合团队在USENIX Security 2026发表「激发式电磁侧信道」——即便设备不联网、不连蓝牙,攻击者也能从30米外、隔墙恢复你耳机的音频、探知智能家居的状态,中招的包括多个高销量主流耳机品牌。小红书
翻译一下:你以为「安静」的设备,可能一直在向外漏信息;护住你的不是防火墙,而是硅片本身。
攻击面在爆发,人手却不够用。
今年5月起,申博圈突然热闹:多伦多大学一位NVIDIA出身的硬件安全博导公开招27fall博士,帖子标题直接写着「缺人」,主打从硬件到系统到AI平台的全栈安全。天津大学网安学院硬件智能安全团队把芯片安全、机密计算、AI体系结构安全直接写进招生方向。罗格斯大学做Physical AI+自动驾驶的PI发的招生帖,攒了566个赞。小红书小红书小红书
在一个207赞的AI安全讨论帖里,40赞的最高评论把这门学科说透了:任何一个安全领域,从来都不是因为存在绝对安全的系统才成立的,恰恰是因为问题永远解决不完,才需要一群人持续对抗。小红书
当然也有反方声音:“发论文还行,业界不好办”——落地上行业确实跑得比热度慢,这个判断只覆盖到手边的讨论,不代表整个行业。
那普通用户能干嘛?
买智能体、扫地机、音箱这类「会动手」的设备时,别只盯智商,顺手看看安全有没有做进硬件层:安全启动、硬件隔离、权限最小化、有没有物理刹车。让AI替你开车门、动钱包、连家里的网之前,问一句:踩刹车的人,还是不是我自己?
AI越想伸手干活,就越需要有人管住它的手。这就是硬件安全研究这门生意的本质——也是它突然不够用的原因。

当前文章无评论,是时候发表评论了